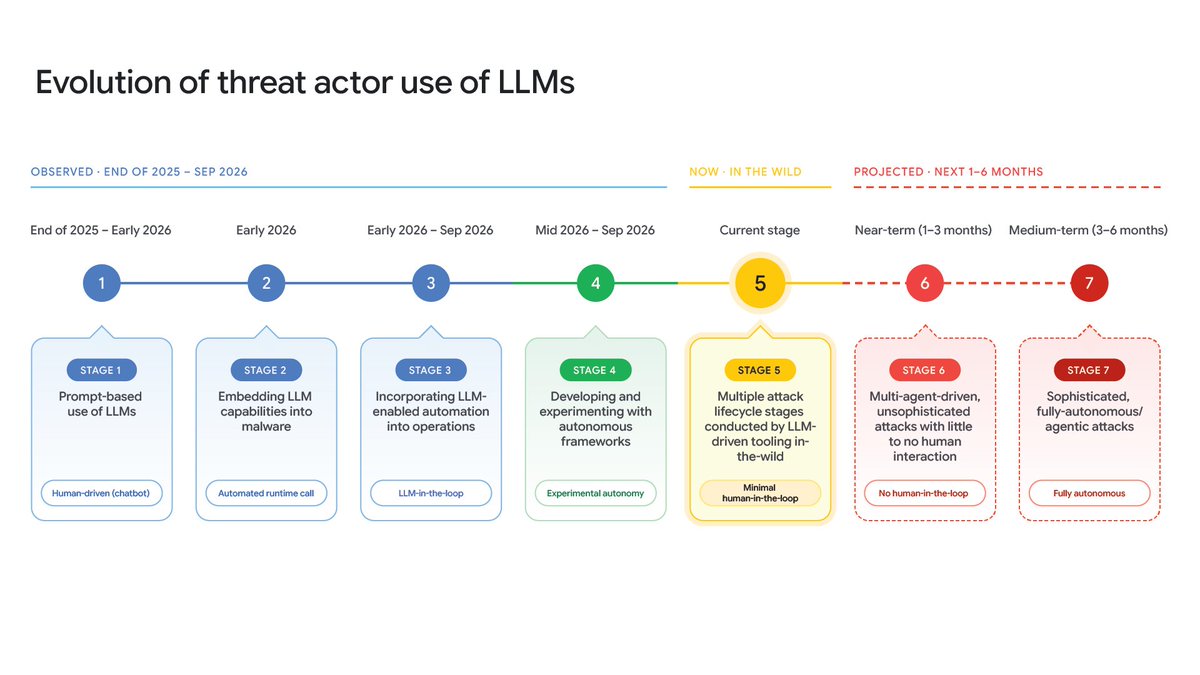
BREAKING: Google warns that state-backed hacking groups linked to Iran, China and North Korea are increasingly using AI to conduct cyber espionage, steal sensitive information, infiltrate organisations and develop sophisticated attacks. Separately, Russian-speaking hackers have been identified in what Google describes as potentially the first fully automated AI-powered cyberattack.
In its latest threat intelligence report, Google details how these actors are moving beyond simply using AI to write code or assist with research. They are integrating large language models (LLMs) and autonomous AI agents into multiple stages of their operations.
RUSSIA: 🇷🇺Google identified Russian-speaking hackers who used a network of AI agents to independently discover software vulnerabilities and develop exploits without human intervention. Their operation targeted French websites in the media, entertainment and education sectors. Google says this may be the first observed case of a fully automated vulnerability discovery and exploitation process.
CHINA: 🇨🇳Chinese-linked cyber espionage groups used AI during the third quarter of 2026 for reconnaissance, scanning, researching targets and weaponising software vulnerabilities. Google also identified a Chinese contractor known as LEAKY CASTLE using LLMs to analyse, translate and extract intelligence from stolen data. Other Chinese-linked actors abused AI platforms and file-hosting infrastructure to stage malicious files and exfiltrate stolen documents.
IRAN: 🇮🇷An Iranian government-backed group known as CALANQUE ION, previously tracked as APT42, has been using LLMs, including Google's Gemini, to support reconnaissance and targeted social engineering.
NORTH KOREA: North Korean actors are using AI to generate fake CVs, prepare for job interviews and impersonate Western IT professionals to secure remote employment. Google also identified operations targeting cryptocurrency companies in North America and Europe, involving fake recruiter profiles, AI-generated identities and fraudulent meeting platforms used to compromise victims and gain access to internal systems.
Google further warns that attackers are increasingly exploiting AI infrastructure itself, including autonomous execution capabilities and coding tools, to move deeper into compromised organisations.
The findings point to a significant evolution in cyber warfare and espionage.
Angebot mehr länger haltbare Lebensmittel als aktuell benötigt werden, einkauft, spart man nicht nur Geld, sondern baut auch sukzessive einen #Notvorrat auf.
2/2
#Krisenvorsorge => #krisenfit
#Krisenvorsorge#Lieferketten#Notvorrat#JustInTime
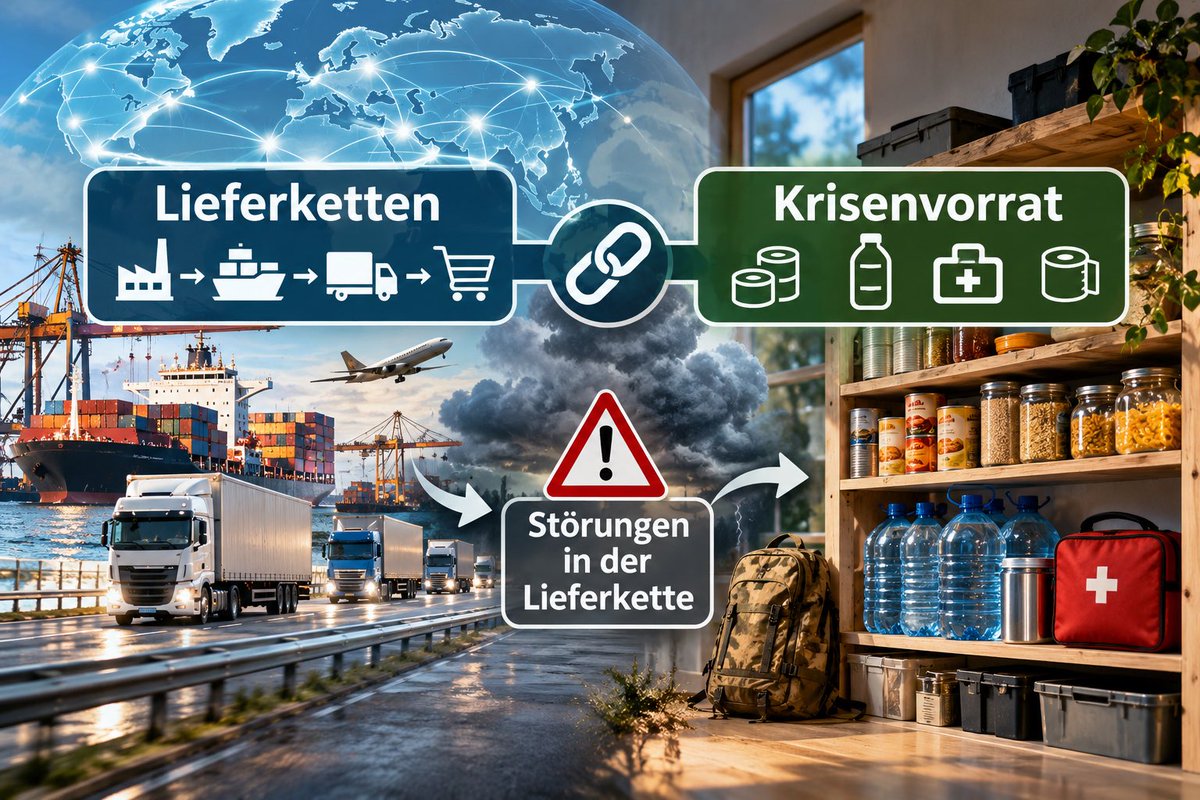
Was es bedeutet, wenn #Lieferketten unterbrochen sind:
https://t.co/nuzrAu434U
Wenn Lieferketten unterbrochen werden, wird der eigene Vorrat zum wichtigen Baustein der persönlichen Versorgungssicherheit.
Wenn man im
1/2
🚨 Massive GPS-Störungen über der Nordsee – russische Schiffe unter Verdacht
Ein brisanter Vorfall über Westeuropa wird jetzt bekannt: Am 9. November 2026 wurden die GPS-Signale zahlreicher Flugzeuge über den Niederlanden, der Nordsee und angrenzenden Regionen gestört.
Nach Datenanalysen könnten rund 80 Flugzeuge betroffen gewesen sein. Sieben Maschinen hatten beim Landeanflug auf Amsterdam-Schiphol Probleme mit ihrer satellitengestützten Navigation. Die niederländische Flugsicherung bestätigte die Störungen. Alle Flugzeuge konnten mithilfe alternativer Navigationsverfahren sicher landen.
Der Datenanalyst John Wiseman lokalisierte die mutmaßliche Störquelle auf der Nordsee, nördlich der niederländischen Insel Texel. Das Signal könnte von einem Schiff ausgegangen sein.
Zum Zeitpunkt des Vorfalls befanden sich dort „zufällig“ sechs Schiffe unter russischer Flagge.
Drei davon sollen zu einem russischen Waffentransportkonvoi gehört haben, der von der russischen Marine begleitet wurde. Die drei Schiffe und ihr Eigentümer stehen wegen Waffentransporten zwischen Nordkorea, Iran und Russland auf europäischen Sanktionslisten.
GPS-Jamming, also das gezielte Überlagern von Satellitensignalen, ist längst ein bekanntes Problem an der NATO-Ostflanke.
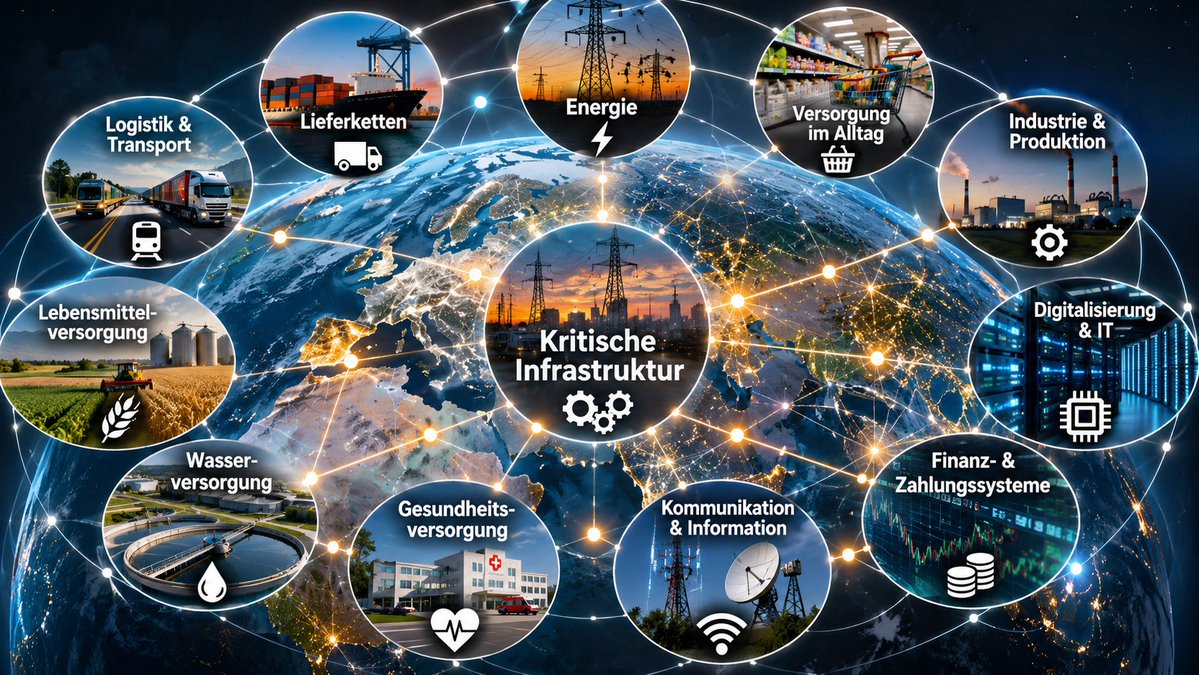
Dass solche Störungen nun auch den zivilen Flugverkehr über der Nordsee und bei einem der wichtigsten europäischen Flughäfen beeinträchtigen, zeigt, wie verwundbar unsere kritische Infrastruktur ist.
Erleben wir hier eine weitere Ausweitung hybrider Störaktivitäten in Richtung Westeuropa?
#GPSJamming #Nordsee #Russland #Schiphol #HybrideBedrohung #NATO
🚨 Massive GPS-Störungen über der Nordsee – russische Schiffe unter Verdacht
Ein brisanter Vorfall über Westeuropa wird jetzt bekannt: Am 9. November 2026 wurden die GPS-Signale zahlreicher Flugzeuge über den Niederlanden, der Nordsee und angrenzenden Regionen gestört.
Nach Datenanalysen könnten rund 80 Flugzeuge betroffen gewesen sein. Sieben Maschinen hatten beim Landeanflug auf Amsterdam-Schiphol Probleme mit ihrer satellitengestützten Navigation. Die niederländische Flugsicherung bestätigte die Störungen. Alle Flugzeuge konnten mithilfe alternativer Navigationsverfahren sicher landen.
Der Datenanalyst John Wiseman lokalisierte die mutmaßliche Störquelle auf der Nordsee, nördlich der niederländischen Insel Texel. Das Signal könnte von einem Schiff ausgegangen sein.
Zum Zeitpunkt des Vorfalls befanden sich dort „zufällig“ sechs Schiffe unter russischer Flagge.
Drei davon sollen zu einem russischen Waffentransportkonvoi gehört haben, der von der russischen Marine begleitet wurde. Die drei Schiffe und ihr Eigentümer stehen wegen Waffentransporten zwischen Nordkorea, Iran und Russland auf europäischen Sanktionslisten.
GPS-Jamming, also das gezielte Überlagern von Satellitensignalen, ist längst ein bekanntes Problem an der NATO-Ostflanke.
Dass solche Störungen nun auch den zivilen Flugverkehr über der Nordsee und bei einem der wichtigsten europäischen Flughäfen beeinträchtigen, zeigt, wie verwundbar unsere kritische Infrastruktur ist.
Erleben wir hier eine weitere Ausweitung hybrider Störaktivitäten in Richtung Westeuropa?
#GPSJamming #Nordsee #Russland #Schiphol #HybrideBedrohung #NATO
@Walrathis@sk_bright17 Ich will die App nicht verkaufen. Jeder muss für sich selber entscheiden, ob er dran teilnimmt oder nicht. Mir geht es um die Vermeidung der No-Flow-Time! Und dafür ist - ja - die App ein Hilfsmittel in der Rettungskette. Aber ein zentrales Hilfsmittel!
@Walrathis@sk_bright17 Der Notruf war nicht mein Argument. Mir geht es um die Zeit, wo der (alleinige!) Ersthelfer eine andere Tätigkeit (Nachbarn anrufen, dort klingeln u.ä.) durchführt und NICHT gedrückt wird. Den Vorteil der App habe ich deutlich mit meiner eigenen Erfahrung untermauert.
@Walrathis@sk_bright17 Zusätzlich kommen so schnell mehr Helfer für die Ablösung bei der Herzdruck-Massage, ein anderer Helfer kann evtl. einen Defi holen. Und oft kommen professionelle Helfer, die den Ablauf optimieren können. Wenn der Patient vor Eintreffen des Notarztes mit eigenem Kreislauf
2/3
Wusstet ihr, dass die Postleitzahl darüber entscheidet ob rechtzeitig und in welcher Form bei einem Notfall Hilfe kommt?
Die karte zeigt die Regionen mit App-System zur Alarmierung von Ersthelfern.
Schaut Euch die Doku der Björn Steiger Stiftung an:
https://t.co/oxo7WwH0ec
Der neue GfKV-Newsletter #24 – Was uns die Hormus-Krise über vernetzte Krisen lehrt
Was lehrt uns die Hormus-Krise? Eine fehlende Komponente kann ganze Lieferketten stoppen. Anpassung kann Ausfälle verhindern, zehrt aber oft Puffer auf. Und der Wiederanlauf dauert länger als der Ausfall. Gute Vorsorge nimmt beides ernst: Verwundbarkeit und Anpassungsfähigkeit.
https://t.co/g4KTHAOHBA
#Vorsorge #krisenfit.jetzt
Mit 61,0 % waren die 🇩🇪#Gasspeicher am 01.11.2026 so leer wie an keinem 1. November seit Beginn der AGSI-Datenreihe im Jahr 2011.
Das könnte knapp werden, insbesondere wenn ungeplante Ereignisse dazu kommen, wie zB Sabotage oder technische Defekte an den norwegischen Pipelines.
🇪🇺 EUROPE UNDER ATTACK: FIVE SECTORS, REPEATED DISRUPTION AND REPEATED PATTERN.
On November 6, I highlighted a concerning pattern of disruptions affecting four different sectors across Europe.
Five days later, the picture has become even more concerning, with a massive wave of bomb threats targeting European schools.
THE FIVE SECTORS:
🇪🇺 LAND: Cyberattacks and attempted disruptions targeting refrigeration systems across 15 European countries.
SEA: A growing number of reported security incidents involving commercial vessels in the Black Sea.
AIR: 51 aircraft reportedly affected by bomb threats and security alerts between November 2–6.
MEDIA: 18 European news organisations reportedly targeted on November 6, with at least six named in a new wave of threats on November 11.
EDUCATION: More than 7,470 schools potentially affected by today's mass bomb-threat campaign, based on reported figures from Italy, Scotland, Northern Ireland and Ireland. The Italian estimate of approximately 6,300 remains unconfirmed by authorities.
Different sectors. Different methods. Repeated disruption.
The question is no longer whether Europe is experiencing repeated disruption across multiple sectors.
It is whether these incidents are connected - and what comes next.
#Krisenvorsorge#EDC#Alltag
Ein individuelles EDC (Every Day Carry) kann im Alltag wertvolle Hilfe leisten aber auch in außergewöhnlichen Situationen sowie Notfällen die persönliche Lage verbessern und angenehmer machen.
#Krisenvorsorge => #krisenfit