Si haces Threat Intelligence o ciberseguridad defensiva, tienes que guardar esto ahora mismo.
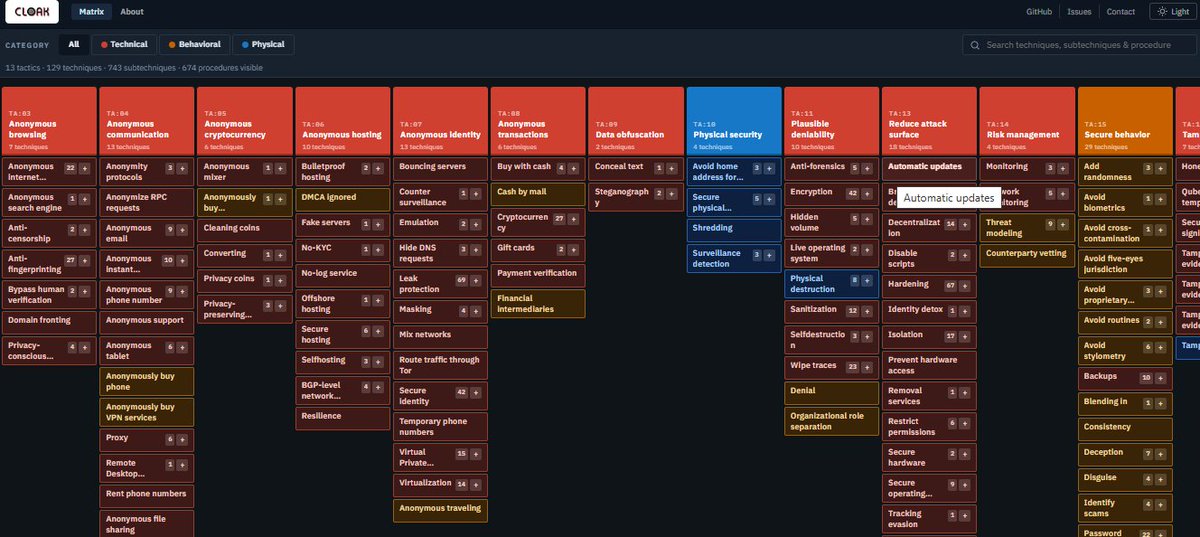
Crearon CLOAK, un framework al estilo MITRE ATT&CK pero enfocado 100% en las tácticas de ocultación y evasión de los cibercriminales.
🔍 ¿Qué incluye? • 1,387 TTPs documentados. • Capas técnicas, comportamentales y físicas. • 100% Open source y actualizado este 2026.
Entender cómo se esconden los atacantes es la única forma de encontrarlos antes de que sea tarde.
Te dejo la plataforma interactiva y los detalles abajo en los comentarios 🛡️👇
North Korean hackers are posing as recruiters—again.
This time, they’re stealing drone tech from Europe’s defense firms.
The trap? A fake job PDF hiding a remote access tool.
It’s been active—undetected—since March.
Read → https://t.co/OcxA4QhEd9
🔐 New #cybercrime intelligence.
🇦🇷 #Argentina: A threat actor has published a database belonging to Traumatología del Comahue, containing 226,832 entries with patient data.
🔎 #ThreatIntelligence: @chum1ng0.
Czech Technical University "Introduction to Security" class finally opens online for free!
𝗢𝗻𝗹𝗶𝗻𝗲, 𝗵𝗮𝗻𝗱𝘀-𝗼𝗻, 𝗽𝗿𝗮𝗰𝘁𝗶𝗰𝗮𝗹, 𝗮𝗻𝗱 𝗳𝗿𝗲𝗲!
Join us and register for free. Starting on Sep 26th. #cybersec#infosec#blueteam#redteam
https://t.co/U6RmdTIj1U
🚨📢Llegan los 20 años de la @ekoparty y como no podía ser de otra manera, llega otra edición del BlueSpace! 🥳
¿Te gustaría participar? Mandanos tu charla acá 👉https://t.co/xcKfXDsrlT
👾Tenés tiempo hasta el 10 de Octubre! 🗓️
¡Te esperamos! 🎉
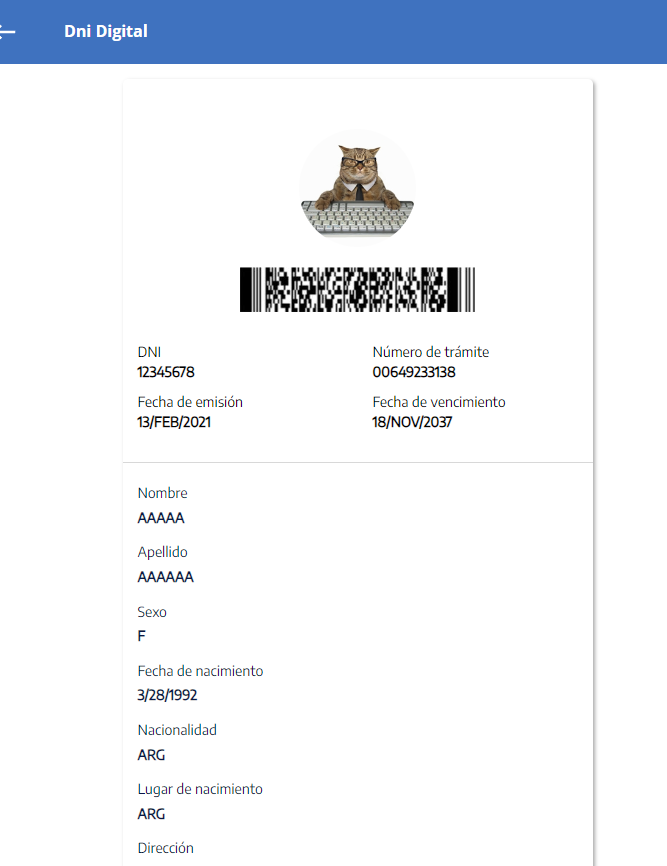
Sitio falso "xd" de MiArgentina
- Pensaba que era un #Phishing pero parece ser un sitio para generar identidades falsas desde una APK (También se puede hacer desde el sitio web)
Site
hxxps://miargentina.xyz
PD: No generen identidades falsas.
#Grandoreiro 🇧🇷
- Video de cómo ataca el troyano bancario
- Los overlays pueden variar según su versión
- El ataque y la transferencia final ocurre en el equipo de la víctima
- El ataque no sería exitoso si la víctima no ingresara el token (Comentario sobre esto*>>)
1/2
Participamos del Expert Course - Hacking ético en dispositivos móviles organizado por @UIDE, dictado por @solg_sh #SecurityResearcher de #ESET, compañía de software especializada en ciberseguridad.
Today VirusTotal announced that each sample uploaded will be accompanied by "Code Insight". Code Insight uses Sec-PaLM, one of the generative AI models by Google, to explain what the malicious binary is doing.
Code Insight is available to all users.
tl;dr "they took my job"
⚠ Campaña de espionaje apuntada a blancos de Colombia
El equipo de investigación de ESET analizó una campaña que utiliza el malware AsyncRAT y apunta a organismos gubernamentales y empresas de diversas industrias colombianas.
Entérate los detalles aquí: https://t.co/gy3RxCT8JB
¿Pensaste que va a pasar con tus redes sociales cuando ya no estés vivo? En este episodio analizamos algunas opciones y te contamos cuál es el proceso a seguir en Facebook, Instagram, Google, Twitter y dispositivos de Apple https://t.co/P3g5p4bt7Z
💬 Chat GPT: los humanos intentan entenderlo
🗣️ Con @solg_sh, @alezuzen y @santiagoechazu
👉¿Qué es y cómo funciona?
👉Restricciones éticas y morales
👉¿Cómo van a cambiar las finanzas y los negocios?
👉Otros casos y más
🗓️Hoy⏰ 20hs
https://t.co/HgYczbKfe9
How to understand how MS programs retrieve their information from AD ?
1) use the excellent API monitor https://t.co/hUEeDsybQO
2) use LDAP debugging https://t.co/42Xgf64LYx
3) use depends https://t.co/HGrpP2rZx0 for API imports
#ESETresearch discovered a MirrorFace spearphishing campaign targeting Japanese political entities. It launched a few weeks before the House of Councillors elections; we named it Operation LiberalFace. 🇯🇵 @dbreitenbacher https://t.co/Ccnd55edlA 1/8
I wrote an IDA plugin that queries #ChatGPT and explains decompiled functions. It's still very bleeding edge, but you can find the code here and try it out:
https://t.co/lEelTimzvt
(Yes, the video was performed on a very basic case for simplicity's sake.)