#DiaCero 🥷 Bingo de (dia cero) en WinZip (7-Zip) WinRar
Se encontró una vulnerabilidad de día cero en WinZip. Y también para eludir la marca de la web en Windows. Así que en 2025 tenemos un bingo de tres archivadores con una vulnerabilidad de día cero de este tipo: la omisión de MotW se corrigió recientemente en 7-Zip y WinRar.
La vulnerabilidad afecta a versiones del archivador hasta la 29.0. Además, no se requieren conocimientos técnicos para explotarla: WinZip simplemente no muestra la marca de MotW en los archivos al descomprimirlos.
En resumen, después de que se corrigieran CVE similares en otros archivadores, alguien tuvo la brillante idea de comprobar cómo funcionaba WinZip. Resultó que la CVE-2024-8811, previamente parcheada, solo se corrigió parcialmente. Todavía no hay actualizaciones, así que tenlo en cuenta para no llevarte sorpresas del departamento de contabilidad con cartas como "Descomprimí algo y desapareció todo.
Se pueden encontrar más detalles aqui:: (https://t.co/4uldnQ9raq)
Y por supuesto aqui: (https://t.co/Lc2l3mu3D6)
S.I
Matrix Únete a la comunidad aquí: https://t.co/HXDsE7MogW
Nuestro Canal Signal: https://t.co/fwwZqyxLyf
Twitter: https://t.co/olUcdgqYRW
Nuestros Contactos: https://t.co/I7elhgV0Ll
#amenazas 🥷 Hay tres paquetes typosquat maliciosos en npm, que se hacen pasar por API de bots de Telegram. Con una copia del código original y el archivo README y secuestrando la calificación del repositorio original mediante starjacking, todo es como debería ser.
El malware comprueba si se está ejecutando en Linux e inyecta dos claves SSH del atacante para acceder al sistema, y también envía el nombre de usuario y la dirección IP para confirmar la infección. Sólo 40 líneas en un paquete que por lo demás no se puede distinguir del original. Changelings tiene 300 descargas, lo que a primera vista no parece mucho, pero en un entorno de desarrollo, un par de compromisos exitosos serían suficientes para un buen ataque a la cadena de suministro.
Se pueden encontrar más detalles sobre los paquetes en el informe. (https://t.co/uFjqoOxYeW)
Todavía estoy pendiente de npm, por cierto. Ya han pasado dos meses.
S.I
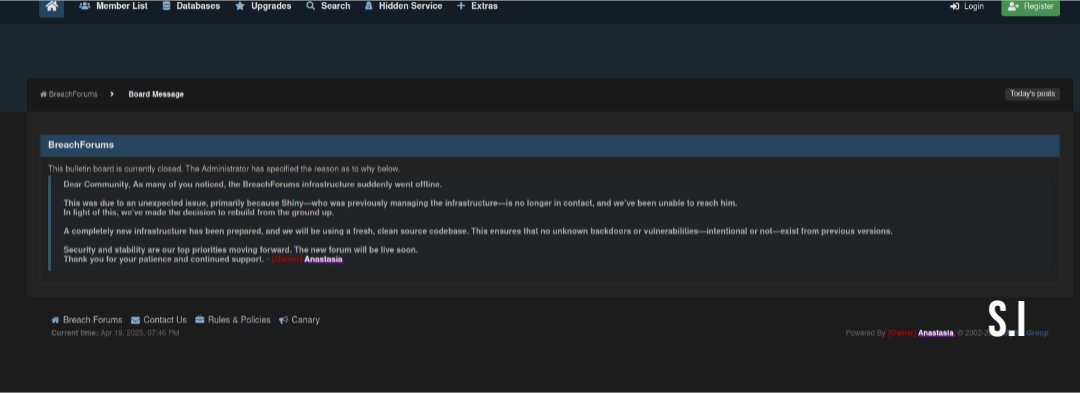
Nuevo "BreachForums" NO ¿? 🚨 BreachForums falso en circulación
En las últimas horas ha circulado un anuncio sobre el regreso de BreachForums, acompañado de un comunicado firmado por "Anastasia", afirmando que la infraestructura antigua fue desconectada y que están construyendo todo desde cero.
Sin embargo, todo indica que se trata de una copia no oficial.
🏴☠️ Hasta que se demuestre lo contrario, este nuevo foro debe considerarse falso y potencialmente malicioso, ya sea como honeypot o como intento de aprovechar la reputación del foro original.
Recomendación para analistas y OSINTers: Evitar interactuar directamente y seguir observando los canales legítimos de monitoreo. Si se tratase de un honeypot, podría estar recopilando IPs, comportamientos o incluso credenciales reutilizadas.
S.I Stega Intelligence
📲 Caja Kali
En este artículo, el autor describe el proceso de configuración de una Raspberry Pi con una pantalla táctil de 3,5 pulgadas con #KaliLinux
🎓 Este dispositivo es ideal como herramienta para realizar pentesting y será útil para especialistas en seguridad de la información.
El artículo es bastante extenso, ya que describe varios matices y sutilezas en la creación de esta herramienta: desde cargar la imagen de Kali Linux en una microSD e instalar controladores para la pantalla táctil, hasta crear varias configuraciones en términos de seguridad.
Como resultado, obtenemos una herramienta compacta que puede alimentarse mediante un teléfono inteligente u otra fuente de energía.
➡️ https://t.co/nujvhHqhKW
#️⃣ #KaliLinux #Caja
🚨 Filtración masiva de datos en Naturgy: 2.5 millones de registros a la venta
El actor de amenazas "crocs" ha publicado en un foro clandestino la supuesta venta de una base de datos exfiltrada de Naturgy, una de las principales compañías energéticas de España.
⚠️Datos comprometidos:
DNI
Nombres y apellidos
Dirección completa
Código postal y provincia
IBAN bancario
Emails
CUPS de luz y gas
Precio de venta: 7.5K USD
Si la filtración es real, esto podría derivar en fraudes financieros, suplantación de identidad y ataques dirigidos a los clientes.
⚠ Recomendaciones para usuarios de Naturgy:
🔹 Monitorear movimientos bancarios y alertar de operaciones sospechosas.
🔹 Evitar correos y llamadas sospechosas (posible phishing).
🔹 Cambiar contraseñas y activar 2FA en cuentas asociadas.
🔹 Estar atentos a comunicados oficiales de Naturgy.
Naturgy aún no ha emitido una declaración oficial 🦺
#Ciberseguridad #Naturgy #FiltraciónDeDatos #Breach #ThreatIntelligence
🚨 Actor de Amenaza "CoreInjection" Afirma Acceso No Autorizado a Check Point Software Technologies
El 30 de marzo de 2025, un actor de amenaza bajo el alias "CoreInjection" publicó un anuncio en un conocido foro de la dark web, ofreciendo acceso no autorizado a sistemas internos y datos sensibles supuestamente obtenidos de Check Point Software Technologies Ltd.
💡Según el anuncio, el actor de amenaza está vendiendo acceso a información altamente sensible, incluyendo:
↗️ Detalles de la arquitectura de la red interna.
↗️ Credenciales de usuarios.
↗️ Información de contacto de empleados.
↗️ Código fuente propietario.
De acuerdo con la publicación, "CoreInjection" afirma haber obtenido acceso administrativo privilegiado dentro de la infraestructura de Check Point. El actor de amenaza exige un pago de 5 BTC (Bitcoin) por la información y ha dejado en claro que no aceptará negociaciones.
Hasta el momento, no hay confirmación oficial por parte de Check Point Software Technologies sobre una posible brecha de seguridad. Sin embargo, si se confirma, este incidente podría tener graves implicaciones para la empresa y sus clientes, dado el tipo de datos comprometidos.
S.I
🥷 "Redes a través de los ojos de un hacker" Nihlist
🔐 Auditoría de seguridad de Cisco IOS
✍️ Proteger el propio territorio es uno de los instintos naturales más fuertes. Los depredadores utilizan garras y colmillos para esto, y los especialistas en seguridad y los administradores de sistemas utilizan las configuraciones de software y hardware correctas para evitar ataques a la red. Cuando se trata de la seguridad de los dispositivos de telecomunicaciones, este problema es muy agudo, especialmente recientemente.
↪️ El autor del libro "Redes a través de los ojos de un hacker" presentó recientemente su nueva herramienta, Nihilist, diseñada para la auditoría de seguridad de Cisco IOS. La funcionalidad de la herramienta le permite evaluar la seguridad de los enrutadores y conmutadores Cisco.
➡️ https://t.co/JlN6HTRIqq
Nihilist funciona conectándose a través de SSH y analizando la configuración utilizando expresiones regulares. Evalúa la seguridad de la infraestructura de IOS, canal y capa de red. A diferencia del conocido CCAT, Nihilist realiza una auditoría más profunda de la configuración de Cisco, analizando no solo el hecho de habilitar los mecanismos de protección, sino también su corrección y conformidad con el entorno de red.
S.I Stega Intelligence
🥷 Matrix Únete a la comunidad aquí: 📎https://t.co/HXDsE7MogW
📱 Nuestro Canal Signal: https://t.co/fwwZqyxLyf
❎ Twitter: https://t.co/olUcdgqYRW
📩 Nuestros Contactos: https://t.co/I7elhgV0Ll
🥷 Mejora tus detecciones de seguridad con estas herramientas clave 🔥
✍️ En ciberseguridad, detectar amenazas a tiempo marca la diferencia entre una red segura y un incidente grave. Si trabajas con reglas de detección, estas dos herramientas pueden revolucionar tu flujo de trabajo:
🔍 Detection Studio – Un laboratorio en la nube donde puedes crear, probar y validar reglas SIEM antes de implementarlas en producción. Simula ataques, analiza detecciones y refina tu defensa sin riesgos.
➡️ https://t.co/LMrrUr2DxQ
🔄 SIGConverter – Convertir reglas entre formatos nunca fue tan fácil. Con esta herramienta puedes transformar reglas de Sigma, YARA, Suricata y más, facilitando su uso en diferentes plataformas de seguridad.
➡️ https://t.co/sOgi2tJje6
🏴☠️ La detección eficaz comienza con las herramientas adecuadas. Estas soluciones te ayudan a mejorar tu respuesta ante amenazas de forma ágil y precisa, y por ultimo y lo mejor? Son gratuitas.
S.I Stega Intelligence
🍩 Apoya el Canal: https://t.co/heAQthnco3
📩 Nuestros Contactos: https://t.co/I7elhgV0Ll
#️⃣ #Splunk #SOC #Yara
🥷 Matrix Únete a la comunidad aquí: 📎https://t.co/HXDsE7MogW
🕵️♂️ La ONU del hacking ha vuelto a reunirse… pero en lugar de corbatas y discursos aburridos, traen DDoS, leaks y defacements
🤝 Al parecer, en la geopolítica del ciberespacio, las alianzas son como los VPN gratuitos: hoy funcionan, mañana te venden los datos.
💡 Punto importante: Por qué TODOS sus emblemas son redondos? Es un requisito secreto para unirse? Existe un diseñador freelance especializado en “logos de grupos de hacking con calaveras y lobos”?
Si es así, debe estar forrado en BTC 😃
En fin, mientras unos pelean con tanques y drones, otros lo hacen con scripts y servidores zombis.
El mundo avanza, pero la guerra cibernética sigue siendo el deporte favorito de muchos. 😆
S.I Stega Intelligence
📩 Nuestros Contactos: https://t.co/I7elhgV0Ll
#️⃣ #ONUHacking
🥷 Sabías que tus credenciales de Windows pueden ser más vulnerables de lo que crees? 🚨
🔍 RunAs-Stealer es una herramienta que demuestra cómo los atacantes pueden extraer credenciales de Windows utilizando tres técnicas:
⚠️ API Hooking para interceptar procesos.
⚠️ Keylogging inteligente para capturar contraseñas.
⚠️ Depuración remota para extraer credenciales de sesiones activas.
➡️ https://t.co/mQz6hYeWLV
Si trabajas en ciberseguridad, entender cómo funcionan estas técnicas es clave para fortalecer tus defensas.
🙇♂️ Recuerda: el conocimiento es poder, pero el uso indebido es ilegal.
S.I Stega Intelligence
📩 Nuestros Contactos: https://t.co/I7elhgVyAT
#️⃣ #Stealer
🚨 Babuk ataca a Orange: 4.5 TB de datos comprometidos 🚨
El grupo de ransomware Babuk ha reivindicado un ataque a https://t.co/a64JbzRWme y https://t.co/Y7cSMQbprB (Rumania), sustrayendo 4.5 terabytes de información confidencial.
📂 Datos robados incluyen:
Registros de clientes 📄
Código fuente 💻
Documentos internos 🏢
Facturas y contratos 📑
Proyectos y tickets 🎟️
Datos de empleados 👨💼
Mensajes, registros de llamadas y datos financieros 💳
💰 Extorsión en marcha:
Babuk amenaza con publicar 1 TB de datos si la empresa no negocia.
⚠️ Impacto:
Este ataque pone en riesgo a clientes y empleados de Orange, además de afectar su infraestructura.
#Orange #Babuk
🥷 CIBERSEGURIDAD SEGÚN LA GEOPOLÍTICA™ 🔍
🧐 "Los ataques vienen de Rusia, lo sabemos porque las IPs son rusas."
👨💻 Expertos en seguridad: "Claro, no hay duda. 100% confirmado. Lo dice el Excel."
🧐 "Los ataques vienen de Ucrania, lo sabemos porque las IPs son ucranianas."
👨💻 Expertos en seguridad (los mismos de antes): "A ver, no es tan simple... Podría ser un proxy, una botnet, DDoS-as-a-Service, un hacker en chanclas desde la playa..."
🤡 Conclusión: Cuando la atribución encaja con la narrativa, es evidente.
Cuando no, es complicado.
Sabes qué es realmente complicado? Atribuir un ataque solo por la IP. Y los que llevan años en esto lo saben. Pero en la ciberseguridad geopolítica, la lógica y los principios son opcionales.
🌏️ Consejo gratis: Desconfía siempre de los análisis express que parecen escritos antes del ataque.
S.I Stega Intelligence
📩 Nuestros Contactos: https://t.co/I7elhgV0Ll
#️⃣ #Ciberseguridad #DobleRasero #NarrativasConvenientes #PiénsaloDosVeces
🛑 CÓMO CONSEGUIR SPOTIFY PREMIUM GRATIS (Y UN MALWARE DE REGALO) 🛑
"Spotify Premium actualizado APK 2025 descarga gratis" — y ahí vas tú, con la emoción de un niño en Navidad, listo para apretar ese botón azul gigante.
Porque claro, pagar es de tontos, ¿verdad?
🚨 PERO AMIGO, DETENTE.
Lo que descargas no es solo Spotify, sino un paquete sorpresa con:
👉 Un troyano que le cuenta a un hacker todo sobre tu vida.
👉 Anuncios que aparecen hasta en tu tostadora.
👉 Un minero de criptomonedas que convierte tu celular en un radiador portátil.
👌 Y lo mejor: una llamada de tu banco preguntando si de verdad compraste 500 dólares en "Regalos Digitales Solo para Autodidactas". 🎁
💡 Consejo de vida: Si algo parece demasiado bueno para ser verdad, probablemente sea malware. Mejor apoya contenido seguro y real, como el de Stega Intelligence en Proactive Threat Intelligence (y de paso, si quieres apoyar con una donación en Paypal, no me ofendo 😆).
S.I Stega Intelligence
📩 Nuestros Contactos: https://t.co/I7elhgVyAT
#️⃣ #SeguridadDigital #NoAlMalware
⚠️ ¡TRAICIÓN AL MÁS ALTO NIVEL! ¡RUMANIA YA NO ES UNA DEMOCRACIA! ⚠️
Marian Enache, presidente del CCR, se reunió con el embajador de Francia, Nicolas Warnery. ¿Casualidad?
¡NO! ¡ES UNA EJECUCIÓN ORDENADA POR EL SISTEMA! 🔥
🔴 El CCR, controlado por los globalistas, Soros, Bruselas y von der Leyen, está preparando el fraude supremo:
¡LA ANULACIÓN DE LA DEMOCRACIA!
Quieren bloquear la candidatura de Călin Georgescu, el único patriota que puede salvar al país de las garras de los traidores.
⚠️ Rumanía ha sido vendida pieza por pieza y nos están devolviendo a la dictadura comunista. Los que están en el poder no son más que títeres de los extranjeros, y las decisiones ya no se toman en Bucarest, sino en París, Berlín y Bruselas.
💰 Los traidores del CCR se llenan los bolsillos con pensiones especiales y bonificaciones por los “servicios” prestados a sus amos globalistas, mientras el pueblo rumano es silenciado y pisoteado.
🚨 ¡RUMANOS, DESPERTAD!
Si no luchamos ahora, seremos esclavos en nuestra propia tierra.
La única esperanza es Călin Georgescu, el hombre del pueblo, el líder que el sistema teme porque no le obedece.
¡Comparte este mensaje antes de que sea demasiado tarde! ⚡🇷🇴
#CCR #Traición #DictaduraUE #CalinGeorgescuPresidente #RumaniaLibre