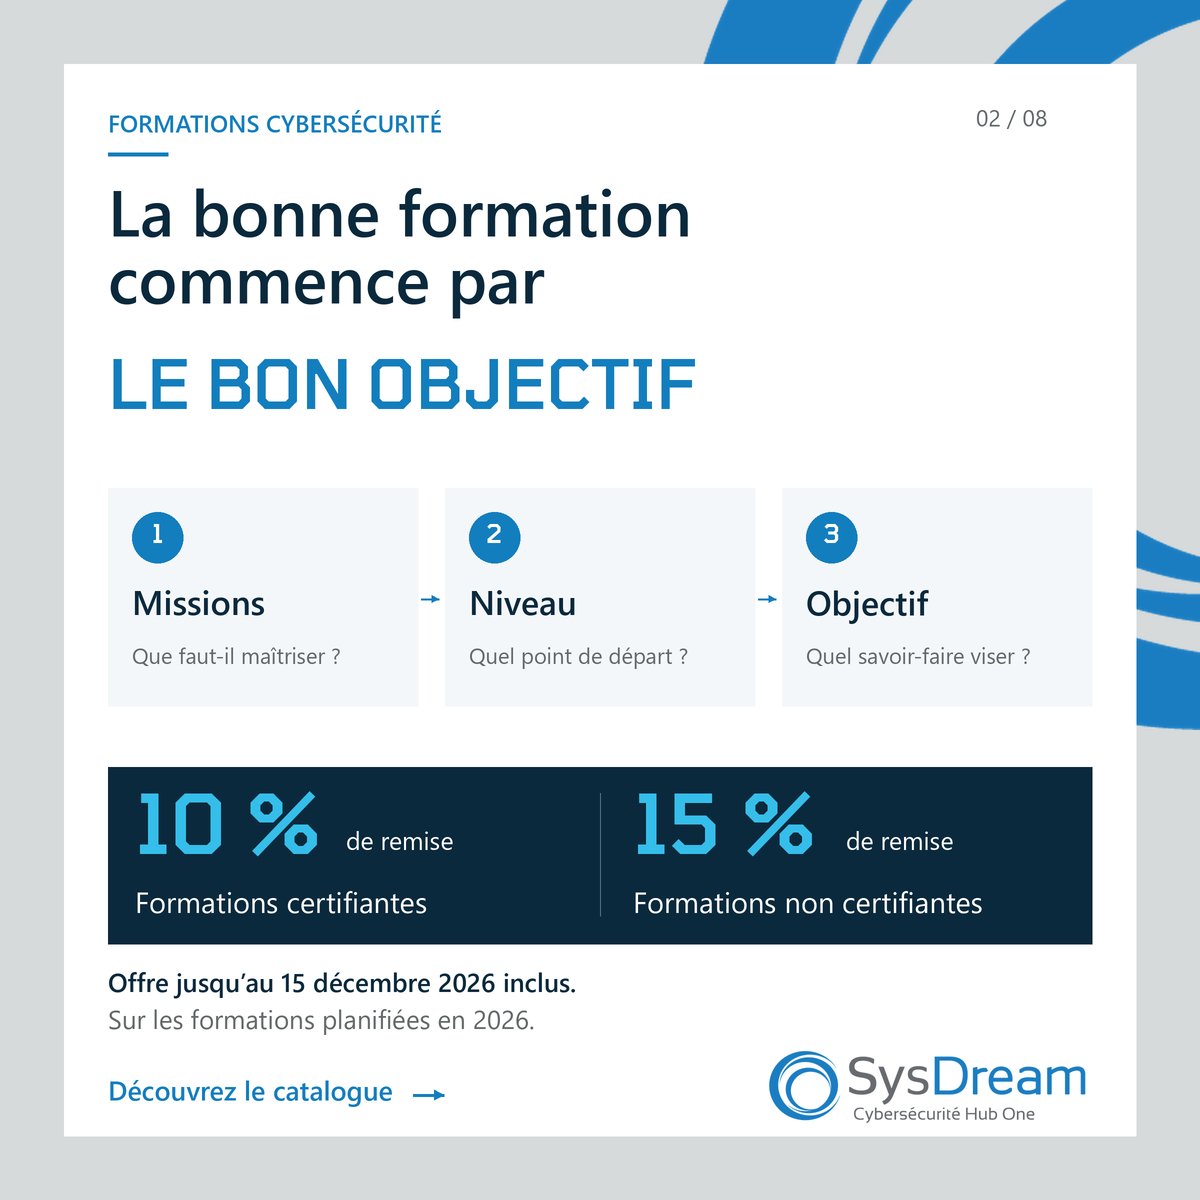
Certification reconnue ou compétence ciblée ? Le choix dépend de vos objectifs et des besoins de vos équipes.
Comparez les formations certifiantes et non certifiantes dans le catalogue @sysdream pour identifier le parcours adapté 👉 https://t.co/X8f9gdUwSq
Un réseau OT sans segmentation facilite la propagation d’une attaque. 🔐
Protocoles non chiffrés, mots de passe par défaut, automates exposés… Découvrez les risques et les 5 piliers d’une résilience OT durable dans notre livre blanc : https://t.co/us2Egpj8qF
Se former en cybersécurité : quel parcours choisir selon son niveau, son métier et son budget ? Certification CEH, gouvernance, présentiel, distanciel, financements… SysDream vous aide à identifier la formation adaptée à votre profil
👉 Lire l’article : https://t.co/OrGBYcdWh4
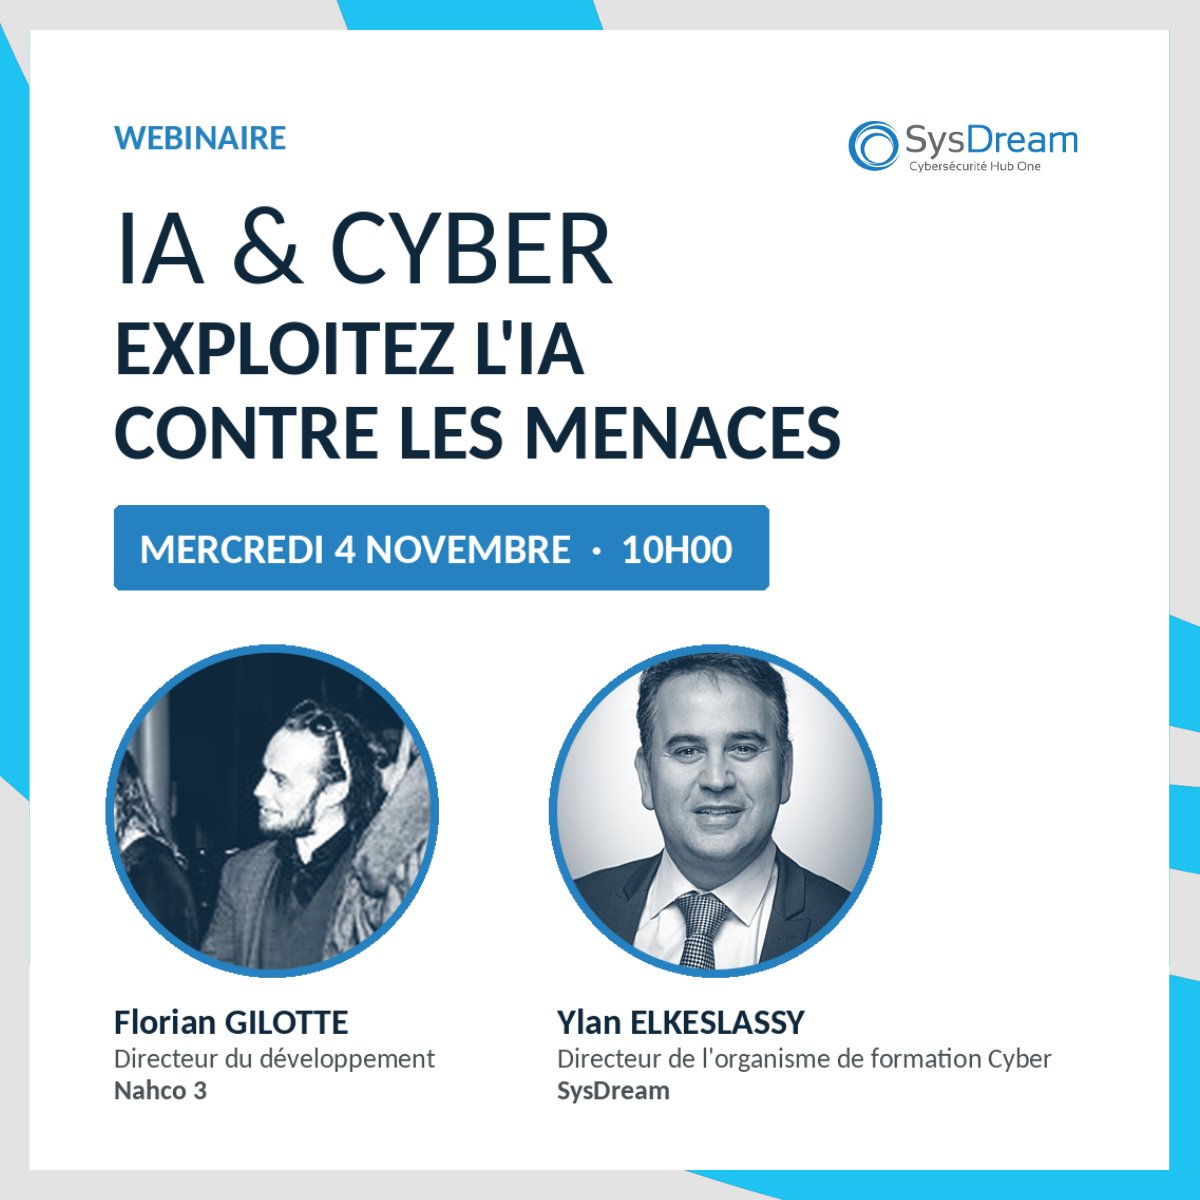
📅 Demain à 10h, notre webinaire « IA & Cyber » : 1h pour faire le point sur les usages, les compétences et les formations à privilégier avec Florian Gilotte (Nahco 3) et Ylan Elkeslassy (@sysdream
Inscription 👉 https://t.co/SwbHr7N4Wz
Offensif ou défensif : quelles compétences cyber renforcer dans vos équipes ?
Pentest, ethical hacking, détection, protection des systèmes… Explorez le catalogue SysDream pour identifier les formations adaptées à vos priorités 👇
https://t.co/X8f9gdUwSq
Avant de renforcer vos défenses, identifiez ce que vous exposez.
Accès tiers, équipements de périmètre, interfaces exposées, nouveaux actifs : 4 portes d’entrée souvent oubliées.
Découvrez les 5 piliers d’une résilience OT durable 👉 https://t.co/cSd62CJrDc
Maîtriser les LLM, c’est aussi savoir les sécuriser : confidentialité, fiabilité, biais et risques cyber.
📅 Le 4 novembre à 10h, notre webinaire « IA & Cyber » aborde les compétences et formations à développer.
Lien d'inscription 👉 https://t.co/Drb6wJuEpv
Un SOC efficace ne se mesure pas au nombre d’alertes, mais à sa capacité à détecter les menaces prioritaires. Quels critères examiner pour choisir son prestataire cyber ?
SysDream vous guide 👇
https://t.co/1cAtuC5PJq
Lundi, 8h. Une entreprise victime d’un ransomware nous appelle. La note révèle le groupe : la CTI permet alors de cibler les bons logs et historiques de sessions. Elle n’investigue pas à la place des analystes : elle indique par où commencer. Cert SysDream 24/7.
L’IA transforme déjà les tâches des équipes SOC, infra et dév. : analyse de logs, relecture de code, tri des alertes…
📅 Le 4 novembre à 10h, notre webinaire « IA & Cyber » explore les impacts sur les métiers et le cadre à construire.
Inscription : https://t.co/Mh55laekiU
Quelle compétence vos équipes doivent-elles renforcer en cybersécurité ?
Jusqu’au 15 décembre 2026, profitez de 10 % de remise sur les formations certifiantes et 15 % sur les non certifiantes.
Explorez le catalogue @sysdream : https://t.co/X8f9gdUwSq
L’IA transforme déjà les métiers Cyber et IT : analyse de logs, tri des alertes, relecture de code…
📅 Le 4 novembre à 10h, notre webinaire explore les impacts sur les équipes, les compétences et les formations à prévoir.
Inscription : https://t.co/NNPrlHiqaV.
Renforcez les compétences cyber de vos équipes !
Jusqu’au 15 décembre 2026, profitez de 10 % de remise sur les formations certifiantes et 15 % sur les non certifiantes, pour toute formation planifiée en 2026.
Découvrez le catalogue @sysdream : https://t.co/PrbOiVSvkP
Comment obtenir la certification CEH et bien préparer l’examen ? Prérequis, compétences évaluées, entraînement et choix de la formation : découvrez les étapes clés dans notre article 👇
https://t.co/DGK6GWz81x
IA & cybersécurité : exploitez l’IA contre les menaces !
📅 Rendez-vous le 4 novembre à 10h00 pour notre webinaire avec Florian Gilotte (Nahco 3) et Ylan Elkeslassy (@sysdream).
Au programme : usages, métiers, compétences et formations.
Inscription : https://t.co/7uxkV27zIH
En industrie, 81 % des incidents analysés par notre CERT dans 3 secteurs visaient à perturber l’activité, pas à obtenir une rançon.
Comment prioriser vos correctifs OT ? Découvrez les 5 piliers d’une résilience durable 👇
https://t.co/EoIoNNu9ey
Un SIEM n’est pas un SOC. Un EDR ou un XDR non plus.
Un SOC associe outils, analystes et processus pour détecter, qualifier et traiter les alertes.
Découvrez son fonctionnement, ses outils clés et les différences entre SOC interne, externalisé et managé👉https://t.co/FccM0Qixt9
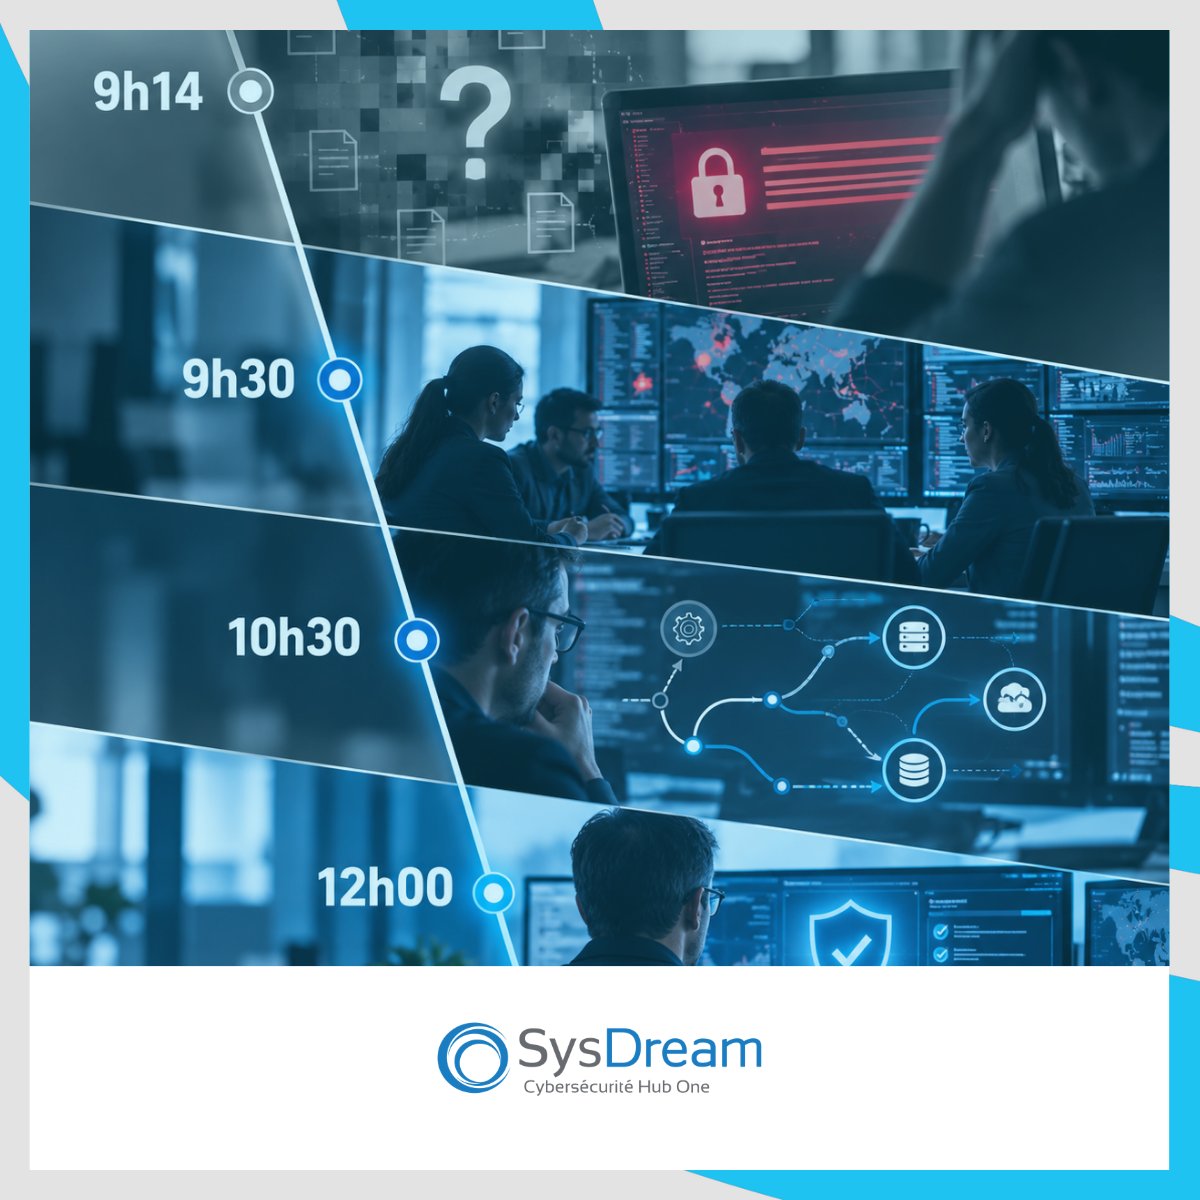
9h14 | Fichiers chiffrés, note de rançon : la crise démarre. À 12h, le système est isolé, la sauvegarde a tenu et l’investigation commence. Entre-temps : évaluation, recherche d’indices, décisions d’isolement et de restauration.
Une cyberattaque déclenche 2 urgences : comprendre et stopper l’attaque, mais aussi décider avant d’avoir toutes les réponses.
Qui décide ? Que communiquer ? Quand prévenir la CNIL ? Ces choix doivent être prévus dans un plan de gestion de crise cyber.
Dans deux jours, @les-Assises de la Cybersécurité ouvrent leurs portes à Monaco.
@SysDream sera sur le stand L27, du 7 au 10 octobre, pour échanger sur la détection et la réponse aux cybermenaces.
Sysdream est dans la place. Passez nous voir.