got tired of the daily AI chaos 😵💫 so vibecoded craiglist for vibeapps
No simple way to explore, rank or vibe-check new tools
so I built VibeList — inspired @johnrush 💜
built with @lovable
no idea what I’m doing, but it’s live 👇
https://t.co/xfU7dTsEJt
We'll be spending a lot more time trying to understand the outputs of language models. A few thoughts, tips & tricks:
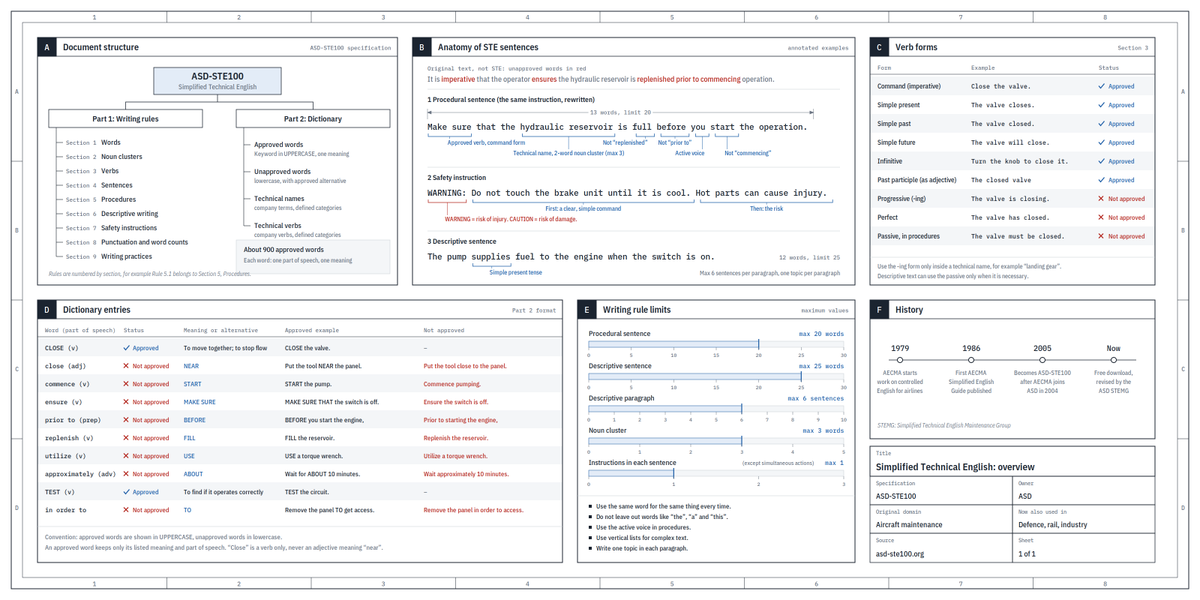
Writing. Something I've had success with: Ask your LLM to explain something in ASD-STE100, it's a controlled language specification originally developed for aerospace maintenance documentation. LLMs well-versed in this language and it comes with heavy constraints on clean writing style that I often find a lot more readable. Sometimes I've tried to soften it a bit e.g. ask for "80% of the way to ASD-STE100" because the spec is quite stringent. But even better:
Diagrams / images. Instead of writing, ask your LLM to create a diagram. These can be a lot easier to process, parse, and understand. But even better:
Web pages. Ask for output "in HTML" to get a beautiful, interactive webpage. LLMs are getting really good at frontend and can create beautiful experiences, animations, etc. But even better:
Explainer videos. The output format I am most bullish on is fully custom / bespoke explainer videos generated on any arbitrary topic. Experiment with things like "Create a 3b1b style video explainer on X. Use my ElevenLabs API key for audio narration". (you'd need an API key for the latter or you can ask your LLM to find you decent free alternatives that use your local compute). This is actually starting to work!
In summary:
- As LLMs get better, they will do more and more of the legwork autonomously, and a lot more of our work will rise up the abstractions into oversight and understanding.
- Luckily, LLMs can help here too because as intelligence and code are increasingly abundant, you can ask for large, custom, discardable software artifacts (e.g. web apps, video explainers) that would have never made sense to create before. Push the boundaries here and you'll be surprised.
@OpenAI email: See the story, not the spreadsheet...Turn your work into an interactive website you can share. DO it!
ChatGPT: sorry $sites is not installed in skills, cannot proceed.
Me: deleting one $ character...
how the hell they encoded extra character in email cta button?
@vaitkus@georgehanu Making the chain from elections to appointments explorable, with the Constitution one click away, is a thoughtful way to teach civics.
@m_adams This is great! you inspired me to do something similar to Lithuanian gov. https://t.co/40eNPBZyej
Static for now but planning to use agents to automate
@georgehanu@boardyai Who elects whom in Lithuania? Who appoints whom, and who answers to whom?
Interactive AI agent background updatable map for students, with links to the Constitution and learning activities. In English and Lithuanian. Try it: https://t.co/nvAJZxj2qm
Kaip valdoma Lietuva? Kas ką renka, kas ką skiria ir už ką atsako?
Atnaujinau interaktyvų žemėlapį, kuris padeda mokiniams suprasti Lietuvos valstybės sandarą. Pasirinkite pareigas, ir žemėlapis parodys kelią i
https://t.co/nvAJZxj2qm
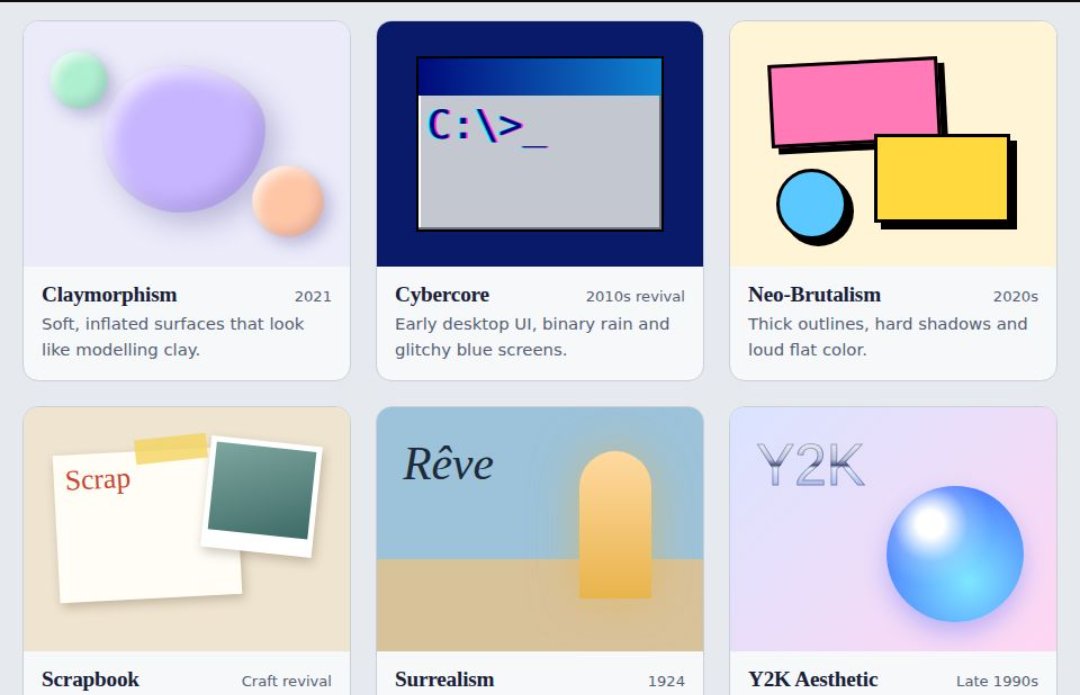
Most AI-made websites look the same. Vibestyle shows 43 other ways they could look. Pick a style, copy its prompt, paste it into your AI tool and stop the boring slop
https://t.co/ZkZrIiwcY5
@Twee_Papillon gal paskutniai 2 punktai beprasmiška, tačiau reikalauti deportuoti kriminalus... na trūksta strategijos ir normalios komunikacijos iš įvairių instancijų. gyvenau ir dirbau Katare, Saude... pasakysiu tik, kad ten niekas gatvėje ar automobilių demonstratyviai nesimeldžia.
NOVITÀ DELL’ULTIMA ORA SU REVOLUT
Iniziamo dall’elemento mancante fino a ieri: la casella di posta certificata violata appartiene alla Prefettura di Reggio Calabria (nello specifico, l'ufficio Enti Locali, che fa capo al Ministero dell'Interno).
Ma c’è un aspetto grottesco, sollevato oggi da testate specializzate, di natura prettamente giuridico-procedurale.
Infatti formalmente la Prefettura coordina l'ordine pubblico, ma non ha la competenza penale per emettere ordini di acquisizione di dati bancari all'estero (i quali spettano alle Procure della Repubblica tramite canali giudiziari dedicati).
Il team legale di Revolut ha quindi accettato un finto Ordine Europeo di Indagine (OEI) formalmente inviato da un ufficio amministrativo che non avrebbe mai dovuto emetterlo.
E qui a mio avviso la responsabilità di Revolut diventa palese, al netto dei legittimi tentativi della banca fintech di ridimensionare le proprie omissioni,
È cosa ben nota infatti che gli accessi PEC governativi siano in vendita sul dark web da anni.
Per questo motivo, molti analisti di cyber-risk sostengono che la responsabilità non sia affatto da dividere al 50%, ma che Revolut abbia mostrato una grave "negligenza procedurale". E su questo punto concordo totalmente.
Infatti qui siamo davanti al classico conflitto tra Conferma del server vs Conferma del mittente.
Come evidenziato dagli esperti di AML intelligence, i sistemi di conformità delle fintech spesso verificano solo che la mail arrivi da un dominio certificato (il server), senza accertarsi se la persona fisica che scrive sia un investigatore realmente autorizzato a richiedere quei dati.
E qui passiamo all’errore fatale commesso da Revolut: la mancata verifica "Out-of-Band"
Trattandosi di dati sensibilissimi di circa 700 clienti (selezionati chirurgicamente dai criminali tra i profili con i più ingenti portafogli di criptovalute) lo standard di sicurezza avrebbe imposto un controllo incrociato "fuori banda" (es. una telefonata di verifica ai canali istituzionali centrali del Ministero o a Europol), anziché limitarsi a rispondere alla stessa catena di email controllata dagli hacker.
E a tal proposito, un dettaglio emerso oggi rende tutta la vicenda ancora più grottesca: è stata la stessa Revolut ad accorgersi dell'inganno dopo ben 5 mesi (un'eternità in termini di cybersecurity).
Gli analisti della banca (alla buon’ora) si sono insospettiti per via di alcune anomalie e hanno contattato la Prefettura per altre vie, scoprendo che l'ufficio non sapeva nulla di quelle richieste.
Naturalmente adesso il Ministero dell'Interno italiano si trova al centro di un polverone politico, poiché l'account PEC è rimasto in mano ai criminali da marzo a luglio senza che i sistemi di monitoraggio statali se ne accorgessero.
In tale ambito, siamo ancora in attesa di una nota del ministero che giustifichi la falla sulla PEC (insistere sulla linea del silenzio sarebbe oltremodo imbarazzante).
Per concludere, dibattito ora si sta spostando sui rimborsi e sulle sanzioni dei Garanti della Privacy (italiano ed europeo), che ragionevolmente commineranno delle multe a Revolut, per aver consegnato i dati dei clienti senza adeguate verifiche, come previsto dal GDPR.
Una cosa è certa: questa storia ha scoperchiato il vaso di Pandora sulle enormi criticità delle attuali procedure di anti riciclaggio, alla luce dell’incapacità di garantire la sicurezza dei dati personali di milioni di persone.
La concentrazione crescente di dati identificativi e finanziari nei sistemi AML e KYC, si sta rivelando fallace. Infatti, più informazioni vengono aggregate e interconnesse, più questi archivi diventano bersagli ad altissimo valore per cybercriminali e furti di identità.
#Revolut #Hack