Home
Language
English
Türkçe
Bahasa Indonesia
About
Privacy Policy
Terms of Service
Pricing
Sign In
Download All
Share
海苔巻煎餅
@vtfpz
基本情報収集用。 LLM|テクノロジー|社会問題
Joined October 2026
55
Following
4
Followers
38
Posts
海苔巻煎餅
@vtfpz
about 2 hours ago
@wakeari__dr
ぽっこりお腹解消目指してハッスルします!
vtfpz
retweeted
磨童まさを@デスドル創設者
@masawo_deathdol
about 4 hours ago
パパ活女子が不同意性交でおっさんを告訴しまくる。告訴受理されたら弁護士通して片っ端から示談申し込み。起訴されたら実刑5年以上ほぼ確定なので、示談以外選択肢はない。1人200万円、10人成功で2000万円 これ絶対流行るし悪法でしかない
vtfpz
retweeted
jun
@jun1228909
about 11 hours ago
無検閲まとめありがたい🙏 以前に取ってきた GLM5.3 の無検閲版、マイナーっぽかったから取り直そうかしら😅
海苔巻煎餅
@vtfpz
about 2 hours ago
@T_bone500g
刑務所の内情みたいなのを動画配信とかポストでもいいんで発信してもらえませんか? めっちゃ興味あるんですが、エセっぽいやつばっかりなので杉浦さんどうかお願いします!
vtfpz
retweeted
ユーチュラ-YouTubeランキング
@ytranking
about 5 hours ago
堀江貴文、元ジャンポケ斉藤被告の刑務所生活を予測 ▼記事 https://t.co/G7UHCAtBE1 ・控訴しても東京高裁で覆すのは「結構難しい」 ・まずは川越少年刑務所に送られる可能性がある ・血気盛んな若い受刑者が多く人間関係が大変 ・高齢者が多い「養護工場」で作業と予測 ・仮釈放は性犯罪だと「あんまりもらえない」
vtfpz
retweeted
杉浦
@T_bone500g
about 2 hours ago
ジャンポケ斎藤の今後 僕も26歳になるまで川越KJ P(分かる人には分かる)で受刑していた。ヤヨイさんは元気かな? その知識や経験を元に彼の今後についてまとめてみる。 まず一審では、完全に無罪を主張している。控訴して二審でも無罪を争えるけど、基本的に勝ち目は薄い。 一審で無罪を争って実刑の有罪判決が出たのなら、二審では方針を転換をして、起訴事実を認め反省している報告に持っていくことで刑の減刑を狙うのが最も合理的。 ①もし実刑が確定したら、まず東京拘置所から川越少年刑務所に移送され、2週間ほど考査(記憶が曖昧で名前は不正確)工場で分類を受ける。 ②その後1ヶ月ほどセンター工場という場所で懲役(今は拘禁)のあれこれをビシバシ叩き込まれる。ちなみに僕の時は濱島という熊みたいなオヤジが担当で長時間腕立てや腰割りというスクワットのようなものをさせられた。 ③センター工場を出ると次は新入訓練工場というところに飛ばされる。この時点でジャンポケ斎藤の場合達年(26歳以上になっていること)しているからもしかしたらここを通らずに別施設へ移送されるかもしれない。 移送されなければ侵入訓練でまた懲役のあれこれを叩き込まれる。 ④新入訓練工場で2週間過ごして各工場に配役(それぞれ刑務作業を行う工場へ振り分けられること)となる。配役先の工場は基本的に選べない。 ⑤配役先の工場に着いたら基本的にまず担当のオヤジからカマされる。そして称呼番号(囚人番号的なやつ)と苗字、挨拶を爆音でさせられる。 基本的に川越は年齢に関係なく、1週間でも先に配役されたやつが上みたいなクソなロジックで回っている。 中でも工場の計算係や衛生係は天竜人級で逆らおうものなら陰に陽にボコボコにされる。 ジャンポケ斎藤の場合は、ホリエモンの言う通り、おそらく配慮されて衛生係などの経理工場に配役されると思う。 経理工場は基本的に夜間は単独室だから部屋でのいじめとか暴行みたいなのは受けずに済む。 もし雑居(共同室)になればもう…笑
See More
vtfpz
retweeted
GIGAZINE(ギガジン)
@gigazine
about 6 hours ago
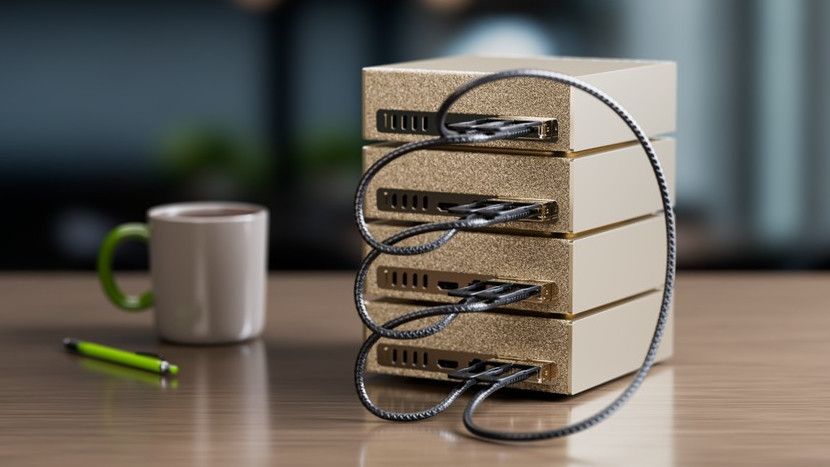
NVIDIAが小型AIスパコンDGX Sparkを4台つなげてメモリ容量512GBを実現する「DGX Spark Developer Kit」を発表、最大700Bのモデルを実行可能
vtfpz
retweeted
朝日新聞(asahi shimbun)
@asahi
about 2 hours ago
「007」ボンド役に英俳優パティンソンさん 注目された7代目選び https://t.co/9AxMjrqxqD 映画「007」シリーズの主人公ジェームズ・ボンド役に、英国出身の俳優ロバート・パティンソンさんが新たに就くことになった。初代ショーン・コネリーさんから数えて7代目で、次回作から演じることになる。
vtfpz
retweeted
杉浦
@T_bone500g
1 day ago
✅ブックマーク推奨 冤罪や美人局への自衛策をまとめた。 悪法でも法は法。自分の身は自分で守るしかない。 具体的な自衛策は以下の通り。 ☑︎秘密録音 ・当事者間の会話は、可能な限り音声で記録する。 ・日本では会話の当事者による秘密録音は、相手の同意がないだけで直ちに違法にはならない。 ・仮にプライバシー侵害を問われる可能性があっても、重大な刑事責任を負うリスクと比較して判断する。 ・録音は途中で切り取らず、前後のやり取りも含めて残す。 ・録音データは編集せず、第三者への公開もしない。 ☑︎iPhoneの背面タップで即座に録音 ・「ショートカット」アプリで新規ショートカットを作成。 ・「オーディオを録音」アクションを追加。 ・必要に応じて「ファイルを保存」アクションも追加する。 ・「設定」→「アクセシビリティ」→「タッチ」→「背面タップ」と進む。 ・ダブルタップまたはトリプルタップに作成したショートカットを割り当てる。 ・実際に録音が開始され、終了後に保存されるか事前にテストする。 これなら画面を何度も操作せず、背面を3回タップするだけで録音を開始できる。これはハラスメントの証拠採取に有効。 ☑︎事前・事後のやり取りを保存 ・LINE、DM、通話履歴、会う約束から当日、その後のやり取りまで保存する。 ・相手の自発的な発言や当時の関係性が分かる記録を残す。 ・スクリーンショットだけでなく、可能なら会話履歴全体をバックアップする。 ・都合のいい部分だけを切り取らず、時系列と前後の文脈を維持する。 ☑︎証拠保存 ・録音やメッセージは、元データを編集せずに保存する。 ・作成日時やファイル情報も残す。 ・スマホだけに依存せず、暗号化した外部媒体にもバックアップする。 ・証拠と日常の個人情報を分けて管理する。 スマホが押収されれば、事件と無関係な写真、メッセージ、仕事上の情報まで解析対象になり得る。証拠の保全とプライバシー保護は両方考える必要がある。ただし別媒体に保存したからといって、スマホ自体の捜索や解析を防げるわけではない。 ☑︎スマホのロック方法 ・生体認証は非推奨。 ・顔や指紋による認証は、裁判所の令状に基づいて強制的な解除を試みられる事もあって、生体認証だとこれに対抗できなくなる。 ・Face IDやTouch IDを使わず、長く複雑な英数字のカスタムパスコードを設定する。 ・iOSは常に最新の状態に更新する。 ・USB-Cなどの有線接続経路もセキュリティ上の攻撃面として認識する。 USB-Cポートの物理的破壊という方法もあるけど、これで解析を防げるのか正直僕は分からない。 ☑︎捜査機関への対応 ・パスコードの任意開示要求に、応じる必要はない。 ・任意の要求と、裁判所の令状や法律上の命令は区別する。 ・黙秘権を理解し、刑事弁護人を通じて対応する。(どれだけ不条理に感じても弁護士に相談するまでは基本的に黙秘を推奨する。黙秘する旨を伝えてもあの手この手で喋らせようとしてくるが何も話さないこと。) ・証拠の削除、改変、隠匿はしない。 ・不当な金銭要求や脅迫があれば、その内容も記録して弁護士に相談する。 重要なのは、すべてのリスクをゼロにすることではない。どのリスクがどれほど重大なのかを比較し、事前に備えること。 同意のある性行為だったとしても、後から双方の証言が食い違う可能性はある。だからこそ、自分の記憶と主張だけに頼らず、客観的な証拠を残しておく。 自分の身を守る準備は、何も起きていないときにしかできない。 そして最後に。 スマホのロック方法と捜査機関への対応は、不同意性交等罪や美人局に限らず、あらゆる刑事事件に共通する汎用性の高い自衛策だと思う。 無実であっても捜査対象になる可能性はあるし、捜査対象になった時点でプライバシーを侵害されるリスクが生じる。 仮に強制解除や解析が後から違法と判断され、捜査官が処罰されたとしても、一度閲覧された写真やメッセージ、仕事上の機密、交友関係などの情報を、捜査官の記憶から消すことはできない。損害賠償が認められたところで、失われたプライバシーが元に戻るわけでもない。 だからこそ、事後的な救済を当てにするのではなく、平時から自分の情報と権利を守る準備をしておく必要がある。
See More
vtfpz
retweeted
杉浦
@T_bone500g
18 days ago
🚨Claude Codeユーザー要注意。 これはかなり深刻な問題。 2026年10月30日、Claude CodeのVS Code向け拡張機能「2.1.313」に、悪意あるコードが混入していたことがセキュリティ研究者によって報告された。 何が起きたのか、何が危険なのか、どう対処すればいいのかを整理する。 まず、Claude CodeはAnthropicが提供するAIコーディングツール。VS CodeやCursorなどの開発環境から利用できる。 今回、実際に悪意あるコードが確認されたのは、Cursor Marketplaceで配布された「anthropic.claude-code」のバージョン2.1.313。10月29日に約11時間にわたって公開されていたと報告されている。 通常の拡張機能に、わずか66行の悪意あるプログラムが追加されていた。問題なのは、そのコードが何をするのか。 調査によると、次のような動作を試みる。 ・攻撃者が遠隔ログインするためのSSH公開鍵を端末に登録する ・外部サーバーとの通信経路を作り、遠隔アクセスを可能にしようとする ・PCを再起動しても動作するように設定する ・ユーザー名、端末情報、Gitのメールアドレスなどを外部へ送信する SSHとは、離れた場所からコンピューターへ安全に接続するための仕組み。本来は便利な管理機能だけど、攻撃者にアクセスを許してしまえば、端末を遠隔操作される危険がある。 しかも今回、Claude Codeに何か質問したり、AIにコードを書かせたりする必要すらない。 悪意あるコードは拡張機能の通常の処理より前に組み込まれており、そのプログラムが読み込まれた時点で動作する設計だった。 つまり、普通に開発環境を起動しただけでも危険になり得る。ただし、ここは正確に区別しておきたい。 当初はOpen VSX版が問題だと報告されていたが、その後、調査元が情報を訂正。改ざんが確認されたのはCursor Marketplace版であり、Open VSX版、Microsoft公式VS Code Marketplace版、npm版については、調査元によれば悪意ある改変は確認されていない。 また、悪意あるコードが実行されたとしても、すべてのPCで遠隔アクセスが成立したという意味ではない。macOSでは攻撃コードの不備により、SSHの有効化に失敗する場合もあると報告されている。 一方、Reutersによると、Cursorは改ざんされたClaude Code拡張機能によって最大5,000人が影響を受けた可能性があると説明している。ただし、この人数は実際に端末への侵入に成功した人数を意味するものではない。 📍では、どう対処すればいいのか。 まず、Cursor経由でClaude Code拡張機能をインストールした人は、バージョンを確認してほしい。 Cursorの拡張機能一覧からClaude Codeを開き、バージョン番号を確認する。 Cursor Marketplace経由で2.1.313をインストールして実行した可能性がある場合は、単に最新版へ更新するだけで安全になったと判断しないでほしい。 対象の拡張機能を無効化する 端末をネットワークから切り離す SSH設定や不審な常駐プログラムを確認する GitHubやクラウドサービスなどの認証情報を、別の安全な端末から確認・必要に応じて再発行する 業務端末ならセキュリティ担当者へ報告する 特に重要なのは、拡張機能を削除しても、すでに設置されたバックドアや常駐処理が自動的に消えるとは限らないこと。 自分で安全性を判断できない場合は、端末を侵害された可能性のあるものとして専門家に調査してもらうのが適切。 今回の事件は、いわゆるサプライチェーン攻撃。利用者が信頼して導入するソフトウェアの配布・更新経路が、攻撃者の侵入口になってしまう問題だ。 ここで重要なのは、怪しいサイトからダウンロードしなければ安全とは言い切れないこと。 開発者向けの拡張機能は、ソースコード、ファイル、認証情報などにアクセスできる場合がある。だからこそ、拡張機能そのものが悪意あるコードに置き換わると、その影響は大きい。 AIが書いたコードの安全性だけでなく、AIを動かす開発環境そのものの安全性も考えなければならない。 信頼して使っているツールが、攻撃経路になる。 今回の事件は、そのリスクを示す具体的な事例だと思う。 主なソース(2026年10月30日時点) ・OpenSourceMalware 悪意あるコードの解析、SSHバックドアの動作、配布元に関する訂正 https://t.co/BdHhMlxgO9 ・Phorion OS別の攻撃挙動、侵害痕跡、macOSでの動作上の問題(配布元については古い記述が残っている可能性あり) https://t.co/JXJTdKnabI ・Reuters Cursorで最大5,000人が影響を受けた可能性についての報道 https://t.co/HYdXVuVnfX
See More
vtfpz
retweeted
杉浦
@T_bone500g
18 days ago
【今騒がれてるレーザー照射について】 今回のレーザー照射騒動で興味深いのは、「技術的実行力の証拠」が同時に「安全管理の不備を示す証拠」にもなり得るという点だ。 同じ実証映像でも、投資家には開発速度や実行する推進力のシグナルとして映り、安全管理の観点からは第三者への危険を示す材料になる。技術が実際に動くことと、安全に運用できることは別問題だからだ。 ここには、ソフトウェア開発と物理ディープテックの違いもある。 ソフトウェア開発では、まず動くものを作り、公開して反応を確かめ、問題があれば修正するという進め方が広く用いられている。もちろんソフトウェアにも不可逆的な被害はあるが、開発環境を隔離したり、変更を取り消したりすることでリスクを制御できる場面は多い。 一方、高出力レーザーのような物理技術では、実験そのものが周囲の人や環境に直接影響を及ぼし得る。第三者の眼に損傷を与えてから、ソフトウェアのようにパッチを当てて元に戻すことはできない。 つまり、まず動かしてみるという開発上の合理性が、そのまま公共空間での実験を正当化するわけではない。 宇宙レーザー送電において、安全対策や管理区域の確保、関係機関との調整は、開発が終わってから追加する付帯業務ではない。技術を社会実装するための成立条件そのものだ。 そして、ここからが次の課題になる。 今後、km級の屋外送電実証を目指すのであれば、レーザーの出力や伝送効率だけでなく、照射経路の管理、第三者の立ち入りを防ぐ排除区域の設定、反射光への対策、緊急停止機構、関係機関との事前調整まで含めた運用体制を構築しなければならない。 重要なのは、これらを実験の後から追加するのではなく、実証計画の最初から設計条件に組み込むことだ。安全対策を講じた状態でも技術的な成果を再現できて初めて、社会実装に向けた実証として意味を持つ。 今回の謝罪では、代表自身が場所選定、事前許可、安全確認の不備を認めている。責任を明確にしたことは評価できるが、今後問われるのは、その反省が具体的な実験手順と安全管理体制に反映されるかどうかだ。 そして、僕自身は彼らの挑戦も、その事業も応援している。宇宙から地上へエネルギーを届けるという構想には純粋にワクワクするし、これからも驚かされるようなニュースを楽しみにしている。 失敗から学び、改善して、次の挑戦へ活かす。そもそもベンチャーとは、そうやって未知の領域を切り拓いていくものだと思う。 だからこそ、取り返しのつかない失敗を防ぐ仕組みも、挑戦の一部として磨いていってほしい。
See More
海苔巻煎餅
@vtfpz
18 days ago
@kasetsu_today 解説がとてもわかりやすいです。 フォローさせていただきました。
vtfpz
retweeted
GrEarl
@Iamwonderingif
19 days ago
[Linux利用者対象:カーネル脆弱性] Debian 12/13,Fedora,Arch,SUSE/openSUSE Leap 16,Oracle Linux(UEK),Amazon Linux 2023の最新カーネルへの更新が必要 IPv4のTCP処理のuse-after-free(CVE-2026-98432)の修正が含まれます なお,UbuntuとRHEL系(Rocky・Almaなど),Amazon Linux 2は現時点で修正が出ていません(WIP) 現状悪用例は未確認かつ悪用難易度が高いため,お手すきのタイミングでお願いします
vtfpz
retweeted
Hikari∣LocalLLM⚡
@Hikari_07_jp
19 days ago
僕も通信制大学に入って割引価格で買いまくってますw 放送大学ではないけど、節約分が1年分の学費を大きく上回っている状態です😆
vtfpz
retweeted
Hikari∣LocalLLM⚡
@Hikari_07_jp
about 2 months ago
私は普段、オープンウェイトのLocalLLMモデルを改造して、無検閲化する等の研究を行っています。 僕が作ったBonzai 2 27Bが
@BoldingBuilds
が実施してくれた検証で現時点の最高スコアを記録しました!検証ありがとう。 このモデルは12GBのVRAMで動かせる27Bモデルです。 NSFWプロンプト作成、検閲無しのキャラチャット、検閲が邪魔になる研究用途などで使えると思います。 検証では、無検閲化したモデルの中で最も知識の劣化が少ないことが判明しました。 クラウドのAIが拒否する用途にも対応できます。 興味のある人はリプライからDL出来るので是非使って見ていただいて、結果を教えていただけると嬉しいです! 普段は英語で発信していますが、将来的には日本語向けに最適化された無検閲モデルなども作っていきたいと思っているので、今回日本語でPOSTしてみました!
See More
vtfpz
retweeted
杉浦
@T_bone500g
19 days ago
北朝鮮がまたミサイルを撃った。 そもそもなんでミサイルを撃つのか。 過去5年間の北朝鮮の動向を並べてみた。ニュース単体よりも見えてくるものがかなりある。 2021年:極超音速兵器・潜水艦発射ミサイルの試験 2022年:ICBM発射試験再開、日本上空を通過、核兵器の使用条件を法制化 2023年:固体燃料ICBMの試験、軍事偵察衛星の軌道投入 2024年:韓国を敵対国家と位置づけ、ロシアと相互軍事支援を含む条約を締結。兵器・兵員の提供へ 2025年:ミサイル技術の高度化と、ロシアとの軍事協力が継続 2026年:多様なミサイルの発射・運用試験を継続。10月29日には約10発を発射 ここで注目したいのは、ミサイルの発射回数だけではない。 1、核兵器を「持っている」から「どう使うか」へ 2、液体燃料から固体燃料へ。発射準備の迅速化 3、朝鮮半島の安全保障問題から、ウクライナ戦争を通じた欧州の安全保障問題へ 4、国際的な孤立から、ロシアとの実質的な軍事協力へ つまり、この5年間で変わったのは兵器の性能だけではなく、北朝鮮の国際社会における立ち位置そのもの。そしてもう一つ興味深いのが地政学的な安全保障のジレンマ。 北朝鮮は自国を守るために軍備を強化する。日米韓はそれを脅威と認識して防衛力を強化する。すると北朝鮮は、その動きをさらなる脅威と認識する。 互いに自国の安全を確保しようとする行動が、結果的に地域全体の緊張を高めてしまう。 セオドア・ルーズベルトはこう言っている。「穏やかに語り、大きな棍棒を供えよ」 今まさに北朝鮮や周辺の敵性国家が、大きな棍棒を備えようとしている。 もちろん、北朝鮮の軍備増強がすべて防衛目的だと確認されたわけではないし、今回の発射が戦争準備を意味する証拠もない。 ただ、また撃ったで終わらせず、何が変化していて、何がまだ分かっていないのかを掘り下げてみるとニュースの見え方も変わってくる。 ミサイルは数分で海に落ちる。でも、その背後にある国際秩序の変化は、何年もかけて進んでいる。
See More
vtfpz
retweeted
杉浦
@T_bone500g
19 days ago
✅ブックマーク推奨 スマホを使っていれば無関係ではない。 セキュリティ初心者ほど読んでほしい。 何が起きていて何が問題か、対処はどうするのか、分けて説明していく。先週世間を賑わせたPHPの脆弱性よりも、影響範囲という意味では重大かもしれない問題が報告されている。 今回問題になっているのは、Googleが開発した「Brotli(ブロトリ)」というデータ圧縮技術。名前を聞いたことがない人も多いと思うけど、Webサイトなどのデータを小さくして送受信するために使われている技術で、普段のインターネットを裏側で支えている。縁の下の力持ちさんだ。 例えば、大きな荷物を圧縮袋に入れて小さくし、届け先で元に戻すようなもの。Brotliはその圧縮と復元を担当している。 今回見つかったのは、その圧縮されたデータを元に戻す処理の脆弱性(CVE-2026-111497)。 攻撃者が特殊な細工をした圧縮データを、脆弱なプログラムに読み込ませることで、プログラムが使っているメモリ(処理中の情報を一時的に置いておく場所)が壊れる可能性がある。これによって、アプリが突然終了したり、内部情報が漏れたり、条件次第では攻撃者の用意したプログラムを実行されるおそれもある。 深刻度は評価方式によって異なるものの、CVSSでは10段階中9.2という非常に高い評価も付いている。 では、なぜ今回の問題が重要なのか。 それはBrotliが単独のアプリではなく、多くのソフトウェアに組み込まれている共通部品だから。 Node.js、Python向けのライブラリ、Microsoftの.NETなど。要はさまざまな開発環境や製品に影響が及ぶ可能性があるということ。さらに、先週PHPの脆弱性に対応したばかりのWindows版PHPでも、Brotliを修正したパッケージが再配布されている。 つまり、PHP自体にまた新たな欠陥が発見されたという話ではない。別の共通部品に問題があり、その部品を利用する複数の製品へ影響が広がっているということ。 ただし、ここは誤解しないでほしい。 Brotliを使っているすべてのアプリやWebサイトが危険というわけではない。問題になるのは、影響を受けるソフトウェアが、攻撃者の細工した圧縮データを処理する場合。 また、スマホでWebサイトを見るだけで必ず感染するという話でもない。 では、どう対処すればいいのか。 一般ユーザーの場合、自分でBrotliやPHPを探して更新する必要は基本的にない。 ・スマホやPCのOSを更新する ・ブラウザやアプリを最新版にする ・公式に提供されるセキュリティ更新を適用する まずはこれを推奨する。今回の問題について、特別なアプリをインストールしたり、不審なサイトで安全性をチェックしたりする必要はない。 一方で、Webサイト管理者や開発者は対応が異なる。でもそんな方たちに僕が解説するのは釈迦に説法だと思うのでここでは控えておく。 僕自身がAIとOSSを使って一次情報を追ってみて、確認できたことと、まだ分からないことを整理する。 Brotliに重大な脆弱性 → 確認済み 修正版の公開 → 確認済み 複数の製品に影響 → 確認済み 情報漏洩や不正プログラム実行の可能性 → 技術的に指摘されている Brotliを使うすべての製品が危険 → 誤り 一般ユーザーのスマホが必ず感染する → 誤り 先週のPHP脆弱性より危険 → 現時点で一律には判断できない という状態。 個人的に今回最も重要だと思うのは、一つの共通部品に見つかった脆弱性が、まったく異なる複数のソフトウェアへ影響するという構造そのもの。 自分が直接その技術を使っているつもりがなくても、普段利用しているアプリやサービスの内部で使われている可能性がある。 だから、スマホしか使わない一般ユーザーでも無関係とは言い切れない。ただし、専門的な対応が必要なのは主に開発者やシステム管理者で、一般ユーザーが過度に不安になる必要もない。それでも各種アップデートは強く推奨する。 重大な脆弱性があるという事実と、自分の端末が今すぐ危険にさらされているという判断は分けて考えてほしい。 主なソース ・JPCERT/CC Brotliの脆弱性と影響範囲、修正対応に関する公式注意喚起 https://t.co/5hxT5otcVk ・Google Brotli 修正版v1.2.1の公開情報 https://t.co/kr70dp53Q3 ・カナダ政府サイバーセキュリティセンター 複数の製品への影響と推奨対策 https://t.co/D1kan5S9rN ・ギズモード・ジャパン 今回の問題とPHPとの関係を一般向けに解説 https://t.co/kY9tb1q2mJ
See More
vtfpz
retweeted
杉浦
@T_bone500g
20 days ago
⚠️誤情報に注意 根拠が確認できず 世界的な緊急事態を煽る投稿が出回っている。主張の証拠とされている個々の情報には事実が多く含まれている。これは確か。しかし、それらが一つの軍事作戦に連動しているという証拠は確認できない。 2026年10月28日PM2:20現在(日本時間)の情報をもとに、状況整理、解説の順で進める。 ウォール・ストリート・ジャーナルが2026年10月28日、米国政府が湾岸諸国に対し、同年11月3日の米国中間選挙後に米軍とイスラエル軍によるイランへの短期集中攻撃が行われる可能性を伝えたと報じたことは事実。ただし、これは同紙の取材に基づく報道であり、米国政府が攻撃を正式決定したわけではない。 日本政府が2026年11月2日に防災体制の強化に関する緊急要請を行う予定であることも事実だ。しかし、同日は2026年9月25日に発足日が決定された防災庁の設置日であり、南海トラフ地震などの大規模災害への備えが背景にある。細野豪志防災担当大臣は2026年10月20日の記者会見で緊急要請について説明しているが、現時点で公表されている内容は従来の防災政策の延長線上にあり、米国とイスラエルによるイラン再攻撃との関連を示す根拠はない。 日本の石油備蓄についても、国家備蓄89日分という数字だけを取り上げるのは不適切だ。経済産業省資源エネルギー庁の2026年8月末時点の統計では、民間分などを含む石油備蓄全体は204日分(日本方式)と公表されている。また、民間企業の備蓄義務が引き下げられたことは事実だが、これは実際の在庫がその日数まで減ったことを意味しない。 英国政府が推奨する3日分の水や食料などの備蓄は、停電、断水、自然災害などを含む一般的な緊急事態への備えであり、2026年11月のイラン再攻撃に特化した警告ではない。また、米国国防総省が2026年9月30日に発表した軍事施設の強靱化構想も、民間インフラへの依存を減らし、軍事施設の継続運用能力を高めるための政策である。米軍基地の90日間の自立運用については2026年10月25日に米国メディアが報じているが、イラン再攻撃との直接的な関連は確認されていない。 一方、2026年3月の中東情勢悪化を受け、経済産業省が国家石油備蓄の放出を決定したことは事実であり、米国とイランをめぐる軍事的緊張や日本のエネルギー供給リスクそのものを軽視するべきではない。 問題は、米国政府の軍事的な動き、日本政府の防災政策、英国政府の備蓄推奨、日本の石油備蓄政策という、それぞれ異なる目的や経緯を持つ情報を並べ、2026年11月2日の防災庁発足と同年11月3日の米国中間選挙という日付の近接を根拠に、すべてが一つの軍事作戦に連動しているかのように扱っている点だ。 時系列の一致は仮説を立てる材料にはなる。しかし、それだけでは因果関係を証明できない。人間には、本来無関係な出来事の間にも規則性や意味を見いだしてしまう傾向がある。心理学ではアポフェニアと呼ばれる現象だ。断片的な事実が一つの壮大な物語につながって見えるのは、ある意味で人間らしい認知の働きなのかもしれない。しかし、物語としての整合性と、現実における因果関係の成立は別問題だ。 備蓄を呼びかけること自体は合理的だが、未確認の推測を確定した未来のように伝えることは、むしろ冷静なリスク判断を妨げる。
See More
vtfpz
retweeted
杉浦
@T_bone500g
20 days ago
⚠️SIMがロックされる事例について iOSをアップデートした後にSIM PINの入力を求められ、暗証番号を間違えたことでSIMがロックされるという事例が報告されている。 ただし、現時点で「iOSのアップデート自体にSIMをロックする不具合がある」と確認されたわけではない。 SIM PINはiPhone本体のパスコードとは別の暗証番号で、有効になっている場合は端末の再起動後などに入力を求められる。つまり、アップデート後の再起動がきっかけで、もともと設定されていたSIM PINの入力画面が表示された可能性がある。 ここで重要なのは、PINが分からない場合に適当な番号を繰り返し入力しないこと。 一定回数間違えるとSIMがロックされ、通信会社が発行するコードによる解除が必要になる。このコードも間違え続けると、SIMやeSIMの再発行が必要になる場合がある。 アップデートするとSIMがロックされるから更新するなという情報は、現時点では原因と結果を混同した誤った情報である可能性が高い。 セキュリティアップデートを避けるのではなく、SIM PINを求められた場合は推測で入力せず、契約している通信会社に確認することを推奨する。 Apple公式の説明: https://t.co/EwTPnxjQxF
See More
vtfpz
retweeted
杉浦
@T_bone500g
21 days ago
⚠️混同しないで iOS更新について 一部の界隈で、iOS 27.2に更新するなという発信がなされている。しかしこれは、一般ユーザー向けではない。ジェイルブレイクをしたい人向けの話。 ジェイルブレイクは、iPhoneの脆弱性などを使ってAppleがかけている制限を外し、通常ではできない操作を可能にするもの。 そのため、最新版に更新して脆弱性が修正されると、ジェイルブレイクに使える経路も塞がれることがある。 なので、ジェイルブレイク目的なら27.0.1に留まる判断はありかもしれないが、普通にiPhoneを安全に使いたい人は27.2への更新を推奨する。 「27.2に更新すると危険」という意味ではなく、むしろ一般ユーザーにとってはセキュリティ修正を受けられる最新版の方が安全。 とにかく基本は最新版に更新。
See More
Last Seen Users on Sotwe
풀떼기
Seen from
United States
I LOVE MICHAEL AFTON!! 18+ DNI
Seen from
United States
𝐂𝐞𝐥𝐞𝐛 𝐄𝐦𝐩𝐢𝐫𝐞 ✨
Seen from
Pakistan
blue storm
Seen from
Japan
Best Men Nudes
Seen from
Italy
J
Seen from
India
CUCKOLD
Seen from
Thailand
بنو القويه💕
Mofiz Reman
える👿
Seen from
Korea
Trends for you
1
Chargers
Under 10K tweets
2
#I_N_No_Return
Under 10K tweets
3
I.N NO RETURN OUT NOW
Under 10K tweets
4
LINGORM CALENDAR SIGN EVENT
Under 10K tweets
5
#LamansionVIP2
Under 10K tweets
6
Derrick Henry
Under 10K tweets
7
Crimea
Under 10K tweets
8
#Dragula
Under 10K tweets
9
#NIKKE4thAnniversaryScrapbook
Under 10K tweets
10
#WWERaw
Under 10K tweets
Most Popular Users
1
Elon Musk
@elonmusk
240.7M followers
2
Barack Obama
@barackobama
118.7M followers
3
Cristiano Ronaldo
@cristiano
114.5M followers
4
Donald J. Trump
@realdonaldtrump
111.9M followers
5
Narendra Modi
@narendramodi
107M followers
6
Rihanna
@rihanna
98.7M followers
7
NASA
@nasa
92.2M followers
8
Justin Bieber
@justinbieber
91.8M followers
9
KATY PERRY
@katyperry
90M followers
10
Taylor Swift
@taylorswift13
84M followers
11
Lady Gaga
@ladygaga
75.5M followers
12
Virat Kohli
@imvkohli
73.4M followers
13
Kim Kardashian
@kimkardashian
70.8M followers
14
YouTube
@youtube
68.7M followers
15
Neymar Jr
@neymarjr
66.4M followers
16
Bill Gates
@billgates
65.2M followers
17
Selena Gomez
@selenagomez
63.1M followers
18
The Ellen Show
@theellenshow
62.1M followers
19
CNN
@cnn
61.7M followers
20
X
@x
60.6M followers
Olivia
Online
✨
⭐
💫