Your wealth is digital. The device you manage it with should be built for that.
Meet Ledger Atom™: the security of industry leading hardware, the convenience of your everyday apps, plus control over your AI tools, and a rapidly expanding platform of apps, all in one quantum ready device.
Agents propose. You approve. Your Ledger signer enforces.
📱 EXPLOITATION DES IPHONE SAISIS : Les outils des enquêteurs progressent et vite.
Ces derniers mois, Cellebrite et GrayKey, deux entreprises spécialisées dans les logiciels d'extractions utilisés par les forces de l'ordre, ont dévoilé de nouvelles capacités.
En mars 2026, @Cellebrite annonçait de nouvelles méthodes d'accès aux iPhone 11 à 16 sous iOS 26 ou ultérieur, même verrouillés, lorsqu'ils sont en état AFU.
L'entreprise annonçait également la prise en charge de l'iPhone 17, sans garantir les mêmes capacités d'extraction.
Début octobre, une enquête de @404mediaco révélait que GrayKey serait capable de préserver les possibilités d'extraction associées à l'état AFU, même après un redémarrage de l'iPhone.
🔐 Petit rappel : AFU et BFU, quelle différence ?
Lorsqu'un iPhone vient de démarrer, il est en état BFU (Before First Unlock). Tant que son propriétaire n'a pas saisi son code, une grande partie des clés de chiffrement reste indisponible. Ses données sont donc particulièrement difficiles à extraire.
Dès le premier déverrouillage, il passe en AFU (After First Unlock).
Et même lorsque l'écran est ensuite verrouillé, certaines clés cryptographiques restent accessibles au système pour permettre aux applications et aux services de fonctionner.
C'est ce qui intéresse les enquêteurs.
En exploitant certaines vulnérabilités, leurs outils peuvent potentiellement accéder à des données qui resteraient inaccessibles en BFU : messages, historiques, fichiers, bases de données d'applications, etc.
Il faut également compter avec les données temporaires : caches, informations de localisation, traces d'activité ou éléments présents en mémoire vive (RAM).
Ces informations peuvent présenter un intérêt forensique, mais certaines disparaissent ou deviennent inaccessibles après un redémarrage.
⏱️ @Apple avait justement prévu une parade.
Depuis iOS 18.1, un iPhone peut redémarrer automatiquement après environ 72 heures sans déverrouillage.
L'objectif est notamment de le ramener en BFU, rendant certaines données beaucoup plus difficiles à extraire.
Imaginez un iPhone saisi lors d'une perquisition. Il est verrouillé, les enquêteurs ne connaissent pas son code, mais il est encore en AFU. S'il redémarre, certaines possibilités d'extraction disparaissent.
C'est précisément cette limitation que GrayKey et Cellebrite affirment désormais pouvoir contourner.
🔓 GrayKey : préserver l'AFU malgré un redémarrage
D'après une vidéo de formation interne révélée par 404 Media, Magnet Forensics a développé deux fonctionnalités : GrayKey Preserve et Evidence Preservation Mode.
Le fabricant affirme pouvoir préserver les possibilités d'extraction associées à l'AFU, même après un redémarrage ou une perte d'alimentation.
Il revendique également la conservation de certaines données temporaires, notamment des localisations en cache, des photographies récemment supprimées ou des éléments liés à iMessage.
🔓 Cellebrite : même objectif
Au printemps 2026, Cellebrite a présenté Safeguard Mode, une fonctionnalité destinée à préserver les possibilités d'exploitation d'un iPhone malgré son redémarrage automatique.
Elle revendique parallèlement de nouvelles capacités d'accès aux appareils verrouillés sous iOS 26.
⚖️ Quelles conséquences pour les téléphones saisis ?
Elles sont importantes et ces avancées changent la donne.
Jusqu'ici, les enquêteurs risquaient de perdre leur fenêtre d'exploitation lorsqu'un iPhone redémarrait et repassait en BFU.
Désormais, ils pourraient saisir un téléphone en AFU, préserver les conditions favorables à son extraction et l'exploiter plusieurs jours ou semaines plus tard.
Cela faciliterait notamment le transfert des appareils vers des laboratoires spécialisés et la conservation de certains éléments numériques susceptibles de disparaître.
Attention néanmoins : les mécanismes techniques utilisés restent secrets et leur efficacité sur l'ensemble des iPhone récents n'est pas publiquement démontrée.
Ces annonces ne signifient donc pas que tous les iPhone sont déverrouillables sans code. Mais elles montrent que les fabricants d'outils forensiques ne cherchent plus seulement à accéder aux données : ils cherchent désormais à préserver durablement les conditions qui permettent de les extraire.
NTT to build first data center for Anthropic in Japan. The facility in Osaka prefecture would have one of the largest processing capacities in Japan, with construction costs potentially reaching 1 trillion yen ($6.3 billion): Nikkei
@moo9000 Left to right: e-SIM, CPU with firmware able to recognize Ledger's font as shown on screen and capture words as they appear on screen, and a LTE module that can connect once the seed has been fully captured.
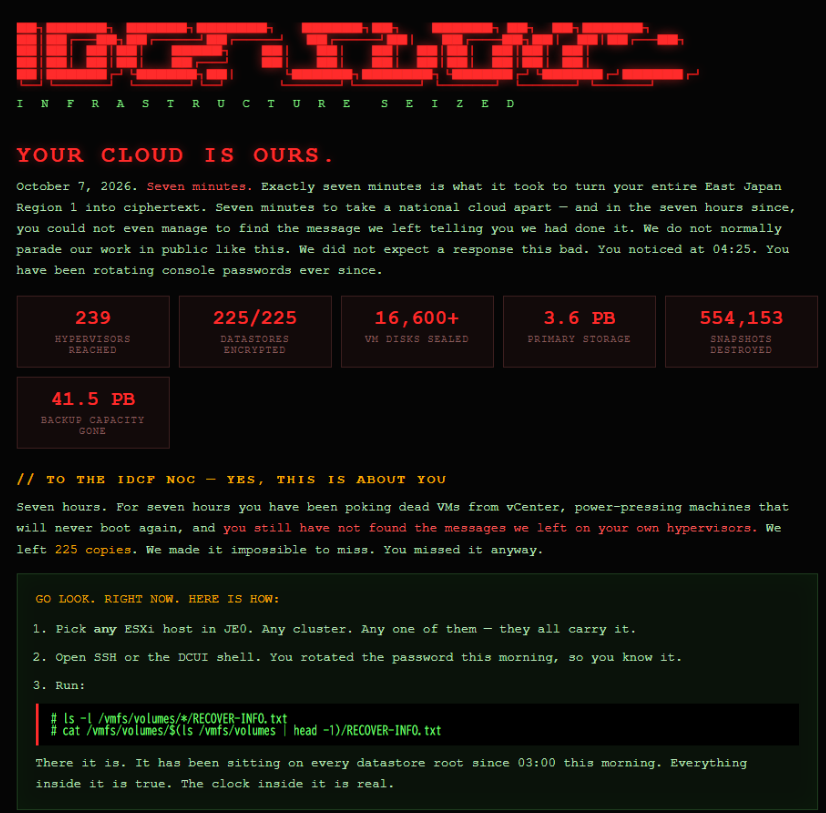
‼️🇯🇵Japan - 𝗜𝗗𝗖 𝗙𝗿𝗼𝗻𝘁𝗶𝗲𝗿
Hackers claim responsibility for the cyberattack against IDC Frontier’s IDCF Cloud East Japan Region 1, alleging that it severely damaged the region’s virtualization and storage infrastructure.
Full details and impact assessment on https://t.co/eB7qgxLdpI
I've been using Opus 5.5 for 12+ hours a day since it came out.
I can confidently tell from firsthand experience that they nerfed it since the last few hours.
Jfc.
Claude Opus 5.5 just took a big drop on NerfBench.
Yesterday it was scoring above launch. Today it's at 94.2%.
GPT 6 Astra: 98.0%
Sonnet 5.5: 100.9%
GPT 6.1 Sol: 106.7%
94.2% is still inside normal variance, so we can't call it a nerf yet.
But we're watching Opus 5.5 very closely.
Gamma tokens would let Bittensor subnets buy services from each other using part of their emissions.
@const_reborn outlined the plan at Exploit: transferable usage credits for compute, inference and other infrastructure, with access extending beyond Bittensor.
@Cointelegraph@Cointelegraph
We have sent you an email regarding your article and the use of our logo.
The Iran-based “BitBank” designated by OFAC is in no way affiliated with Bitbank, Inc. in Japan.
We would appreciate it if you could review our email.
The people building AI earnestly believe that it could kill us all by the end of the decade. This is not a marketing stunt. If anything, many executives and senior researchers will couch their phrasing in the press to sound sensible - but I hear the same people express fear privately. No other human activity poses this level of danger.