C'est une pure folie...
Désormais, les cybercriminels analysent les mises à jour avec l'IA de manière autonome et automatique, découvrent les failles et les exploitent... bien avant même que les équipes appliquent les mises à jour...
On va avoir une année 2027 noire avec une sur-explosion de cyberattaques en tout genre !
C'était peut-être mieux avant l'IA...
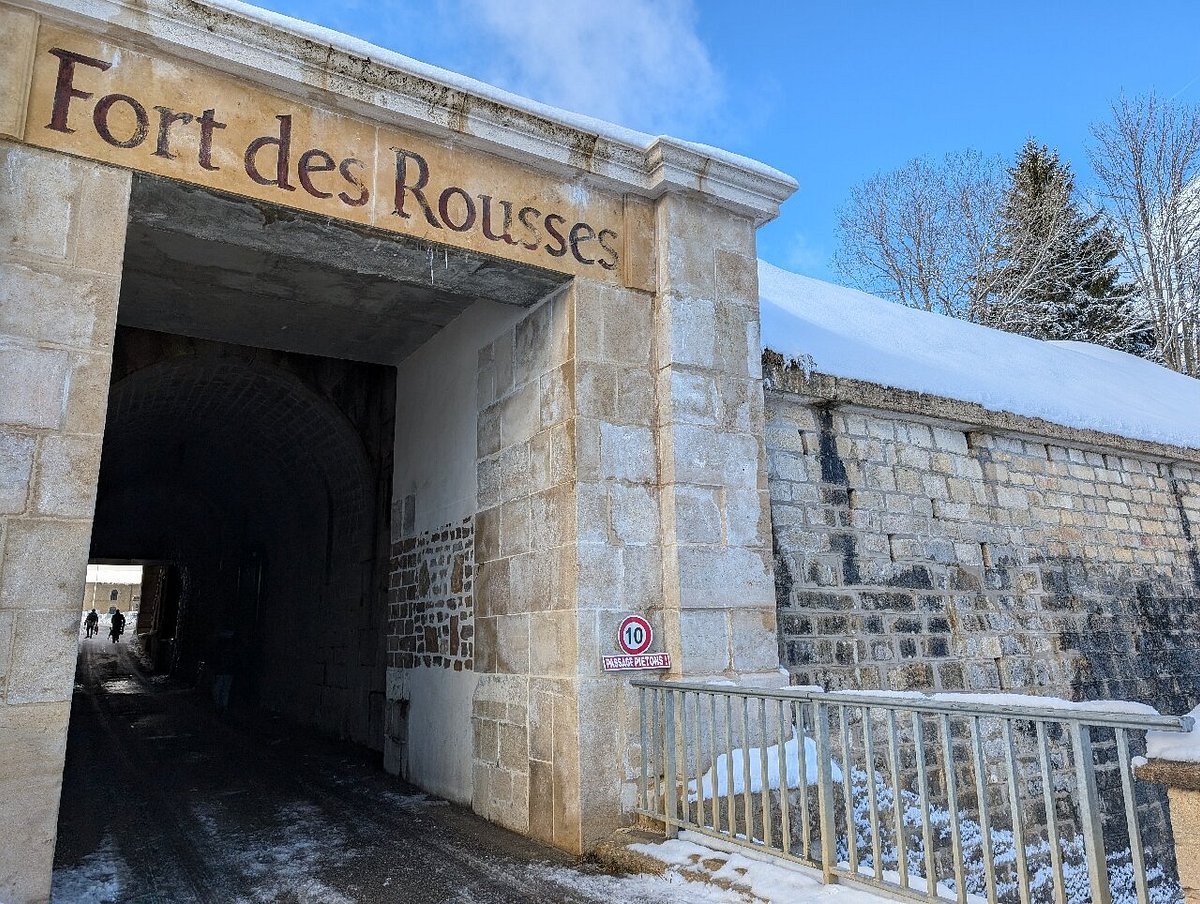
@Le_Figaro Coucou. Le comté gagnant des World Cheese Awards est affiné au fort des Rousses.
Il a été bâti au XIXe siècle pour 3 500 soldats et 2 000 chevaux, face à une attaque suisse qui n’est jamais venue.
Aujourd’hui, il garde près de 200 000 meules de comté.
Vous aimez ? C'est français.
Hi @gofundme, you operate under a European license. Currently, a user in France is breaking French law by raising funds to pay legal fees, which is strictly forbidden. Please shut this down before your license is revoked. Sincerely
https://t.co/SGFo06ylYm
La cyberattaque Optimizely expliquée à ma grand-mère... 178 grandes marques -HSBC, Zoom, la BBC, Air France-KLM, IKEA- ont servi un code malveillant à leurs propres visiteurs 🍿👇🏾
Mamie, imagine. Ton magasin préféré est bien protégé : vigiles, caméras, alarmes... Sauf que la société qui installe les présentoirs publicitaires dans tous les magasins du pays s'est fait pirater. Et dans chaque présentoir, il y a désormais un pickpocket qui fait discrètement les poches des clients.
Le magasin n'a rien vu. Les clients non plus.
Les faits 👉🏾
L'info date d'hier, 16 novembre, et vient de Report URI -une boîte spécialisée dans la surveillance des scripts sur les sites web-.
Optimizely, c'est un outil marketing américain qui permet aux sites de tester des variantes de leurs pages. Pour ça, les sites chargent un petit script Optimizely directement dans le navigateur de chaque visiteur.
Un acteur malveillant/cybercriminel a réussi à glisser du code malveillant dans ces scripts... Résultat des courses, pendant environ 17 heures, 188 scripts appartenant à 178 organisations l'ont servi à leurs visiteurs, avec un certificat valide et rien de visible.
Parmi elles, 32 banques et acteurs financiers -dont HSBC, Equifax, ABN AMRO-, Zoom, Salesforce, la BBC, CNN, IKEA, Ledger, Air France-KLM et j'en passe...
Pour rappel, une attaque supply chain c'est lorsqu'un pirate ne s'attaque pas directement à sa cible, mais à un prestataire en qui elle a confiance, pour l'atteindre par ricochet. Un seul prestataire piégé, et ce sont des centaines de sites touchés d'un coup.
Là où ça devient totalement WTF (et très dangereux) 👉🏾
Le code faisait absolument tout :
- remplacer les adresses de portefeuilles crypto par celles du pirate
- récupérer les numéros de carte, dates d'expiration et CVV tapés dans les formulaires
- voler les cookies et des captures d'écran des pages de paiement
- et tenter de pirater les iPhone pas à jour, en rechargeant la page toutes les 60 secondes pour réessayer
🥶
Tenez-vous bien 👉🏾
Même les sites d'Optimizely étaient infectés... Et pendant le nettoyage, le pirate a réinfecté un client. Il avait encore les clés...
⚠️ Attention quand même : les chiffres viennent de Report URI, qui vend des outils de surveillance de scripts. Optimizely parle d'une faille dans son processus d'inscription, sans plus de détails. Et on ne sait pas encore combien de visiteurs se sont réellement fait voler quelque chose.
⚠️ Ce que ça change pour vous 👉🏾
Si vous avez un iPhone, mettez-le à jour : au minimum iOS 18.7.3 ou iOS 26.3.
Réglages > Général > Mise à jour logicielle
Si vous avez tapé votre carte bancaire sur un de ces sites le 16 novembre, surveillez vos relevés.
Si vous envoyez des cryptos, vérifiez l'adresse collée caractère par caractère avant de valider.
Et ce n'est pas qu'une histoire américaine ! Air France-KLM, la BBC, IKEA, ABN AMRO... l'Europe est déjà dans le lot.
Je le dis et le redis, on va vivre 1 à 2 années très très dures avec la résurgence des cyberattaques et des pannes informatiques boostées à l'intelligence artificielle...
Notre économie numérique va souffrir.
Notre démocratie numérique sera mise à rude épreuve.
Plus une semaine où l'on de parle d'une cyberattaque attaque majeure ! Les gouvernements se réveillent et heureusement...
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
3 ans après, la malle géante Louis Vuitton des Champs-Elysées s'est ouverte, laissant apparaître de nouveau la façade de l'ancien hôtel Elysées-Palace, érigé en 1899.
Un temps envisagé comme le premier hôtel Louis Vuitton, l'édifice accueillera finalement une mixité d'usages.