Rzeczywistość ma gdzieś Twoje poglądy.
Możesz znosić ustawą globalne ocieplenie, wychodzić z zielonych ładów, głosować na ludzi, którzy mówią, że zmiany klimatu nie ma - to niczego nie zmieni.
Rzeczywistość będzie dalej kierować się prawami fizyki, chemii i biologii.
Możesz to wszystko wypierać, możesz udawać, że Cię to nie dotyczy, możesz wyśmiewać tych, którzy przytaczają wszystkie dane, liczby i fakty. Ale to niczego nie zmieni.
Nie wybieramy sobie rzeczywistości, w której żyjemy, ale możemy wybrać jak do niej podejdziemy. I tu warto pamiętać, że uciekanie od faktów, byleby tylko podtrzymać swój światopogląd, jest po prostu tchórzostwem.
Tak to już bywa, że ekstremiści często zmieniają o 180 stopni swoje poglądy, przynajmniej te głoszone, gdy tylko wiaterek fruktów im odpowiednio zawieje w grzywę.
Warto przeczytać tekst @p_figurski, by wiedzieć kim jest @GiertychRoman.
https://t.co/Cdix9qVyEC
📢 Modele Frontier AI mogą zmienić krajobraz cyberzagrożeń
Nie oznacza to pojawienia się całkowicie nowych zagrożeń, lecz zmianę ich intensywności oraz sposobu wykorzystania. Instytucje finansowe powinny już dziś uwzględnić nową generację modeli sztucznej inteligencji w procesach zarządzania ryzykiem ICT.
W odpowiedzi na to wyzwanie @uknf przygotował "Rekomendację dla podmiotów rynku finansowego dotyczącą wpływu modeli Frontier AI na cyberbezpieczeństwo". Dokument przedstawia kierunki działań, które mogą wzmocnić instytucje finansowe w dostosowaniu strategii cyberbezpieczeństwa do dynamicznie zmieniającego się otoczenia technologicznego.
📄 Zachęcamy do zapoznania się z materiałem:
https://t.co/Kv6Eymc2pA
43-latek z Olsztyna, mając ponad dwa promile alkoholu i dwa dożywotnie zakazy prowadzenia pojazdów, najpierw uderzył w wysepkę, a chwilę później wyjechał wprost przed policyjny radiowóz. Funkcjonariusze szybko zakończyli jego przejażdżkę.
Teraz mężczyzna odpowie za swoje zachowanie przed sądem.
🎥 | KMP Olsztyn
⚠️ AI OVERVIEW POISONING - gdy oszustwo trafia do odpowiedzi generowanej przez AI
Atakujący nie ograniczają się już do tworzenia pojedynczych stron phishingowych. Masowo rejestrują podobne domeny, publikują fałszywe treści i promują fikcyjne platformy inwestycyjne za pomocą reklam oraz materiałów wideo.
Cel? Zbudowanie pozornej wiarygodności i manipulowanie źródłami, z których korzystają automatyczne podsumowania w wyszukiwarce Google. W rezultacie złośliwa witryna może zostać przedstawiona użytkownikowi jako godne zaufania źródło informacji.
🔎 W najnowszym raporcie @CSIRT_KNF opisujemy międzynarodową kampanię wyłudzeń finansowych, w ramach której zidentyfikowano ponad 500 aktywnych domen.
Pokazujemy:
🔹 jak działa infrastruktura przekierowań,
🔹 w jaki sposób rotowane są domeny i motywy oszustw,
🔹 jak fałszywe treści wpływają na Google AI Overviews,
🔹 jak rozpoznać próbę wyłudzenia danych lub środków finansowych.
📄 Przeczytaj raport: https://t.co/uHrAydlfvx
Nie ufaj automatycznie treści tylko dlatego, że została przedstawiona przez wyszukiwarkę lub narzędzie AI. Zawsze sprawdzaj domenę, źródła informacji i status podmiotu oferującego inwestycję.
Groźba utraty dostępu do skrzynki e-mail - kolejny sposób na wyłudzenie Twoich danych!
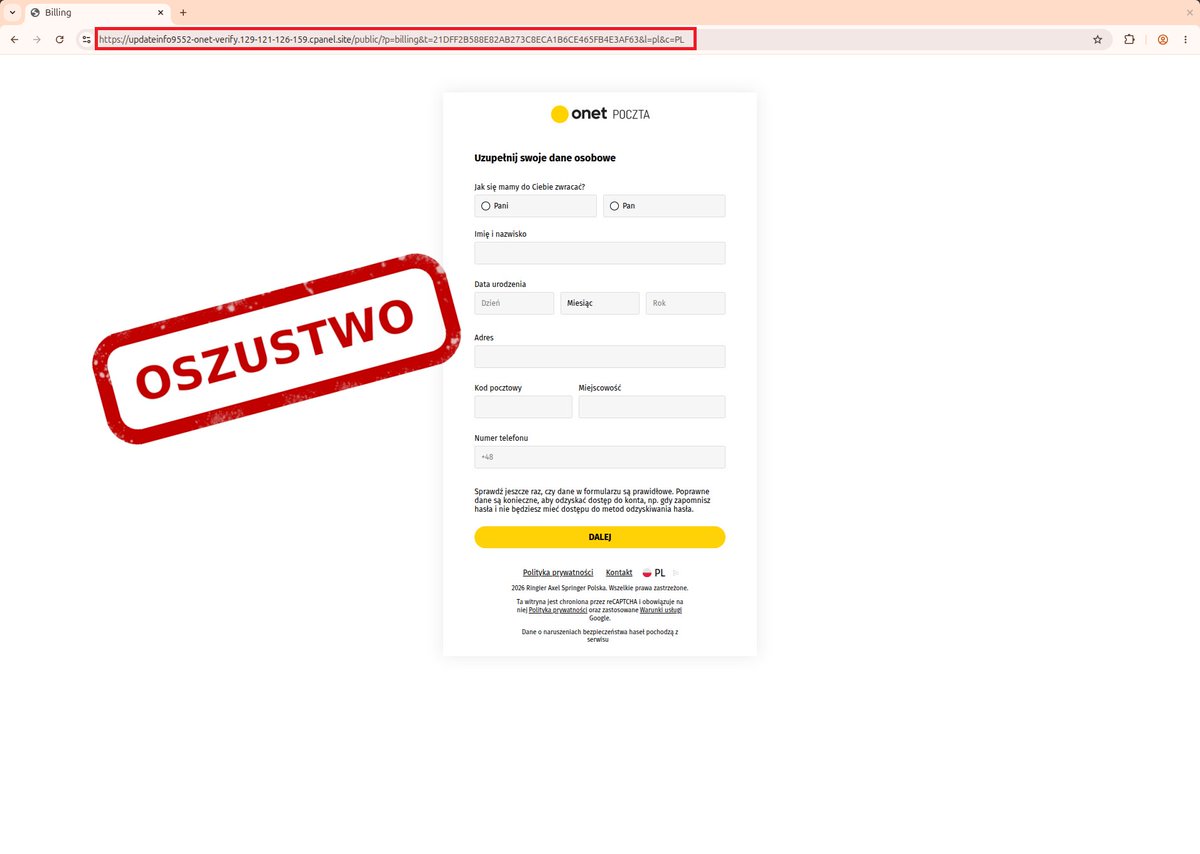
📩 Obserwujemy kampanię phishingową, w której cyberprzestępcy rozsyłają wiadomości e-mail podszywające się pod administrację poczty Onet. W treści znajduje się informacja o konieczności uzupełnienia informacji na swój temat, w celu rzekomego podniesienia poziomu bezpieczeństwa oraz jakości usługi.
🔐 Oszuści próbują wyłudzić adres e-mail i hasło do skrzynki, a następnie informacje takie jak data urodzenia, adres zamieszkania, numer telefonu, a w kolejnych krokach także dane karty płatniczej.
⚠️ Jeśli otrzymasz podobną wiadomość, zachowaj szczególną ostrożność. Nie podawaj swoich danych na stronach, do których kierują linki z wiadomości. Zamiast tego zaloguj się do poczty elektronicznej tak jak zwykle i sprawdź, czy rzeczywiście wymagana jest jakakolwiek akcja.
📲 Podejrzane wiadomości oraz strony internetowe zgłaszaj do CERT Polska przez formularz na stronie https://t.co/NNUSNq61UT lub w aplikacji mObywatel w usłudze „Bezpiecznie w sieci”. SMS-y przekazuj na darmowy numer 8080.
🚨📊Raport Roczny Cyberbezpieczeństwa 2025 opracowany przez Zespół @CSIRT_KNF jest już dostępny!
🌐 Krajobraz cyberzagrożeń rozwija się dziś dynamicznie - najlepiej pokazują to liczby. Tylko w 2025 roku Zespół @CSIRT_KNF zidentyfikował 41 751 niebezpiecznych domen phishingowych oraz 9 751 oszukańczych reklam.
Opracowana publikacja podsumowuje:
🔎 kluczowe zjawiska i trendy obserwowane w minionym roku
🎯 analizę zmieniających się taktyk i technik wykorzystywanych przez cyberprzestępców
🛡️ wnioski i rekomendacje wspierające dalsze wzmacnianie odporności cyfrowej sektora finansowego
👉📥 Z raportem można zapoznać się tutaj:
https://t.co/cIBS5TlKms
W ostatnim czasie zespół CSIRT KNF zaobserwował na portalu @facebook fałszywe reklamy, zachęcające do pobrania złośliwego oprogramowania, podszywającego się pod nieistniejącą aplikację „IKO Lokata”. 🕵️♂️
Kampania wycelowana była w użytkowników urządzeń mobilnych z systemem Android. 💡
Zachęcamy do zapoznania się z bieżącą analizą kampanii, a także potencjalnymi konsekwencjami zainstalowania złośliwej aplikacji na urządzeniu.
🔗Materiał dostępny jest tutaj:
https://t.co/rdzsPUt9bQ
‼️Ostrzegamy przed kolejnym sposobem działania oszustów.
📞Zaczyna się od telefonu z zagranicznego numeru z prośbą o kontakt za pośrednictwem WhatsApp. Jeśli ten kontakt zostanie nawiązany, cyberprzestępcy oferują niewielkie kwoty za dodanie polubień produktów oferowanych na jednym z dużych portali zakupowych.
Robią tak, by nawiązać z Wami relację, a finalnie zaproponować udział w fałszywych inwestycjach i wyłudzić znacznie większe kwoty.
Zachowajcie ostrożność i pamiętajcie, że scenariusze używane przez oszustów mogą się od siebie różnić!
Uważajcie na reklamy fałszywych inwestycji, które cyberprzestępcy zamieszczają w serwisie społecznościowym #X.
Oszuści oferują możliwość inwestowania w lit i zachęcają szybkimi zyskami w krótkim czasie. W rzeczywistości reklamy kierują do niebezpiecznych stron, gdzie wymagane jest dokonanie rejestracji.
W dalszej części oszustwa cyberprzestępcy kontaktują się z ofiarami i namawiają do zainwestowania oszczędności!
Bądźcie ostrożni i nie dajcie się okraść!
Cyberprzestępcy nie ustępują w tworzeniu nowych stron phishingowych.
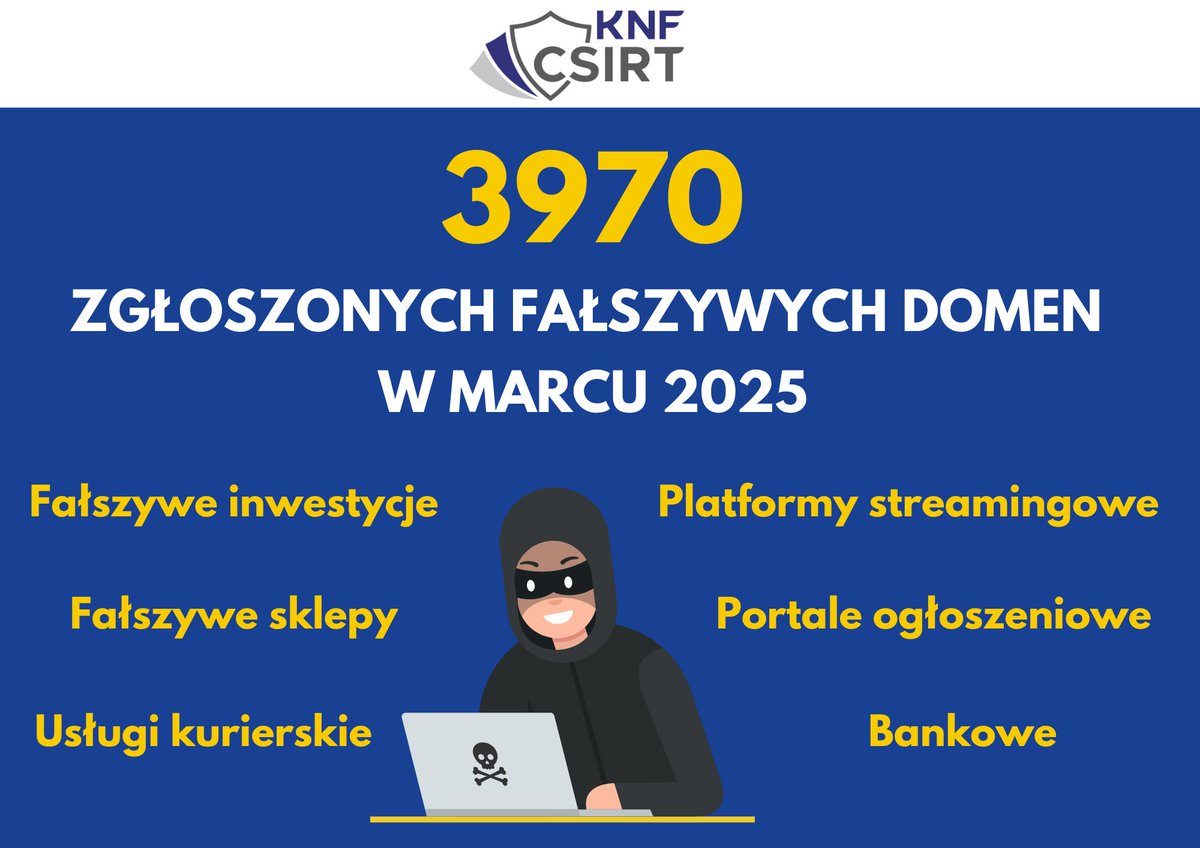
Tylko w marcu 2025 nasz zespół zgłosił do zablokowania 3970 niebezpiecznych domen.
W poniższym wpisie wskazujemy na najczęściej występujące kategorie domen, które oszuści wykorzystywali w atakach na użytkowników cyberprzestrzeni.
Poniżej prezentujemy przykłady zidentyfikowanych kampanii:
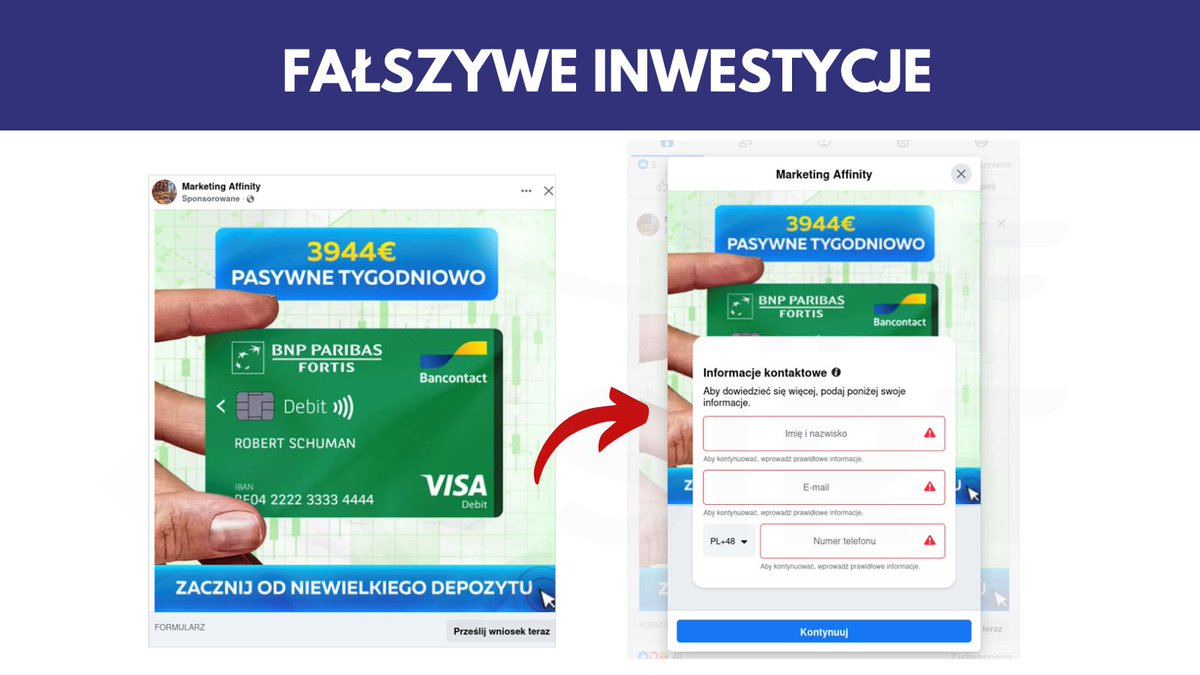
Fałszywe inwestycje
Cyberprzestępcy do dystrybucji reklam fałszywych inwestycji wykorzystywali portal społecznościowy
@facebook . Aby wzmocnić prowadzoną grę psychologiczną oszuści wykorzystywali wizerunek @BNPParibas_PL .Po wejściu w reklamę użytkownik trafiał na fałszywą stronę, na której oszuści wymagali podania swoich danych kontaktowych. Pozyskane, w ten sposób dane pozwalały im na nawiązanie kontaktu z ofiarami, w trakcie którego wyłudzali środki finansowe użytkowników.
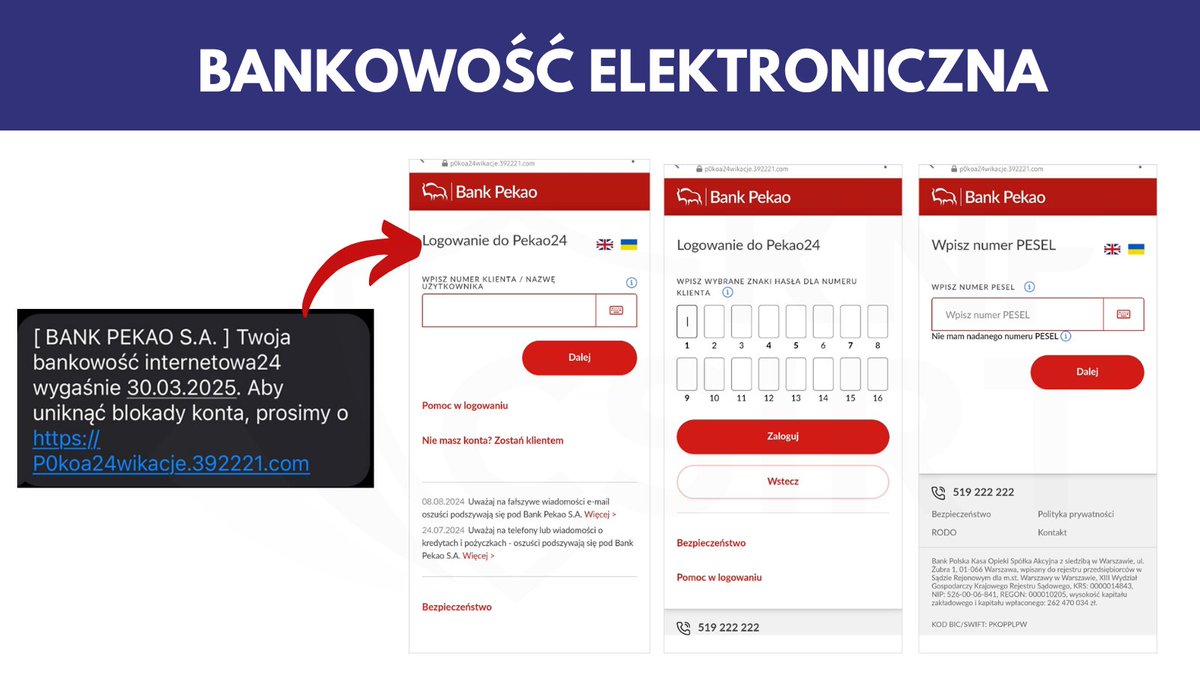
Bankowość elektroniczna
Przestępcy podszywając się pod @BankPekaoSA przesyłali wiadomości SMS informując o konieczności weryfikacji konta. Oszuści zachęcali do kliknięcia w zawarty w wiadomości, link. W rzeczywistości prowadził on na stronę phishingową podszywającą się pod wskazany bank i wyłudzającą dane logowania do bankowości elektronicznej.
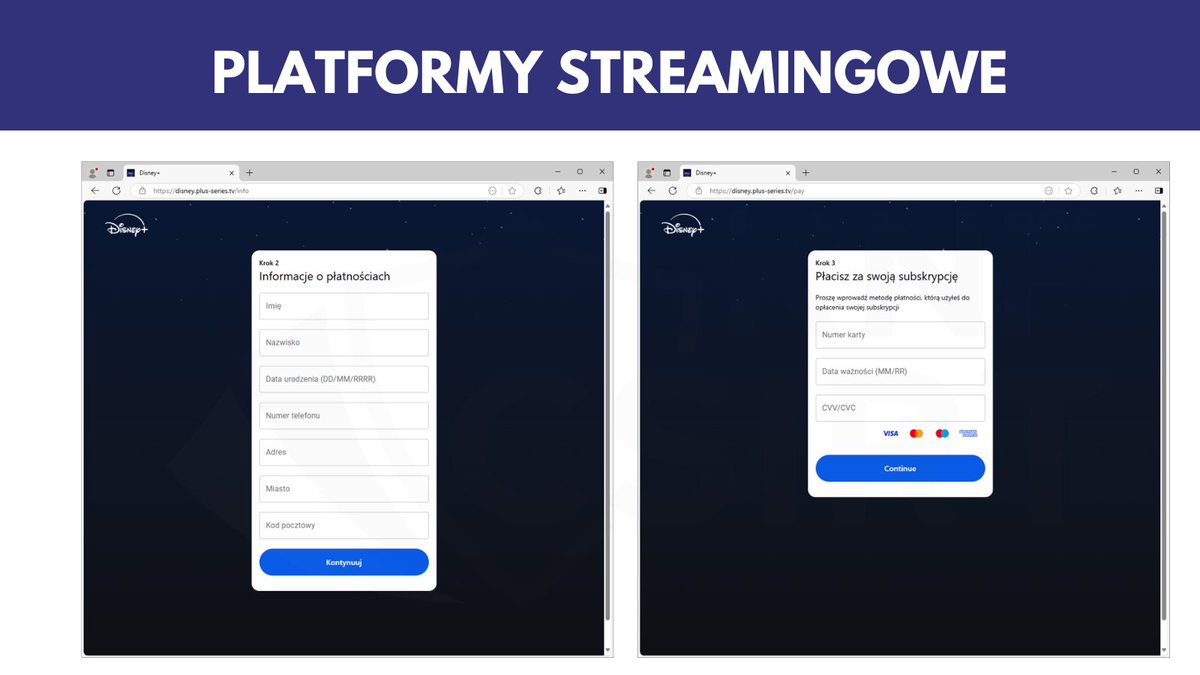
Platformy streamingowe
Cyberprzestępcy podszywali się pod portal streamingowy @DisneyPlus. Oszuści na tworzonych fałszywych stronach wyłudzali dane osobowe oraz informacje o kartach płatniczych użytkowników
Uwaga! Cyberprzestępcy ponownie podszywają się pod mObywatel.
Oszuści publikują fałszywe reklamy na portalach społecznościowych, podszywając się pod aplikację mObywatel i administracje publiczną.
Oszuści oferują możliwość sprawdzenia świadczeń socjalnych, a w rzeczywistości przekierowują na fałszywe strony, na których kradną dane osobowe oraz poświadczenia logowania do bankowości elektronicznej.
Bądźcie czujni i nie dajcie się okraść!
Musk twierdzi że za wczorajszym atakiem na Twittera stoją "adresy IP z terenu Ukrainy".
Musk nie sprecyzował jaki to był atak, ale wszystko wskazuje na DDoS (czyli zalanie usługi masowo generowanym ruchem)
Tak, są ukraińskie stressery, które można wykorzystać do ataków DDoS, ale użyć może ich każdy, kto zapłaci. A to oznacza, że za ukraińskimi ipkami stać mógł nawet jakiś rozczarowany jakością tylnej kamerki w Tesli amerykański republikanin 🤷♂️
Do ataku zresztą "przyznała się" propalestyńska grupa o cudownej nazwie "Mroczna Burza", która powstała jeszcze w 2023 i ma na swoim koncie ataki na cele zarówno w US jak i w Izraelu oraz EU.
No ale podobnie jak Musk, grupy "hakerskie" też często gadają głupoty.
Bezpiecznie będzie więc założyć, że na razie jedyne co jest pewne, to że jakiś atak był. A kto za nim stoi? Tego ustalić się nie da na bazie aktualnie dostępnych dowodów.
Dzień dobry!
(...ale nie dla akcji Tesli)
Uwaga! Ostrzegamy przed fałszywą aplikacją podszywającą się pod @PKOBP.
Aplikacja po uruchomieniu próbuje nakłonić potencjalną ofiarę do fałszywego procesu weryfikacji poprzez przyłożenie karty płatniczej do interfejsu NFC w urządzeniu mobilnym.
Nie dajcie się okraść i pamiętajcie, aby aplikacje na urządzeniach mobilnych instalować tylko z zaufanych źródeł.
1/2
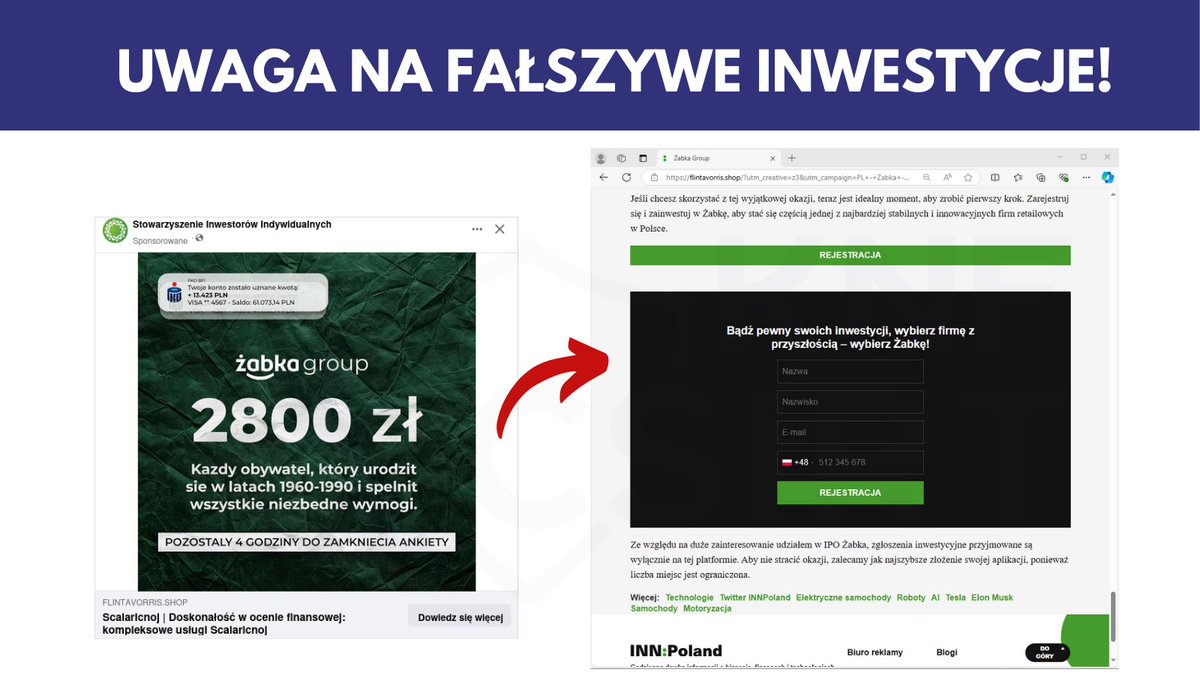
Uważajcie na reklamy fałszywych inwestycji, które cyberprzestępcy zamieszczają na portalu społecznościowym @facebook.
Oszuści podszywają się pod sklep @ZabkaPolska i oferują szybkie zyski w krótkim czasie. W rzeczywistości reklamy kierują do niebezpiecznych stron, gdzie wymagane jest dokonanie rejestracji.
W dalszej części oszustwa cyberprzestępcy kontaktują się z ofiarami i namawiają do zainwestowania oszczędności!
Bądźcie ostrożni i nie dajcie się okraść!
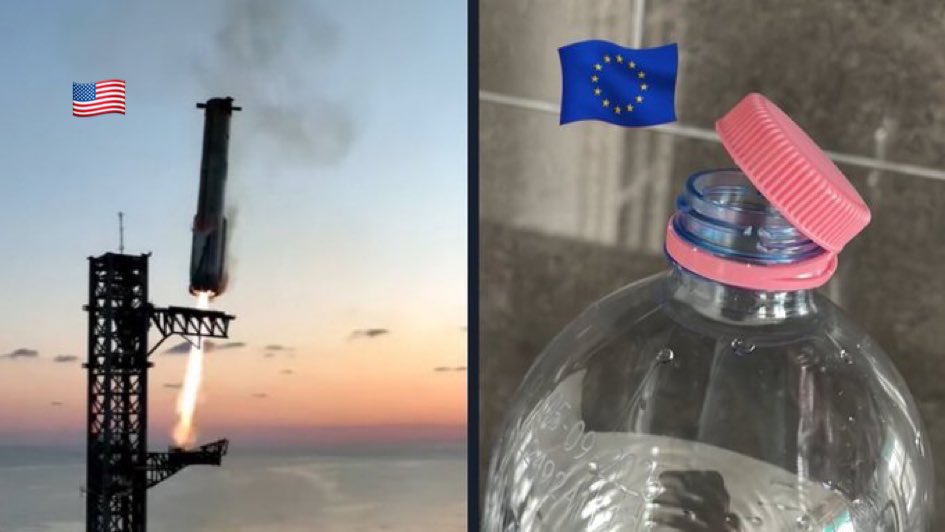
Mili Państwo, widziałem tego mema z tysiąc razy, więc może warto odwrócić sytuację i spojrzeć na inne punkty odniesienia w porównywaniu Unii Europejskiej do USA. Parę przykładów:
👶🏻W 2022 roku wskaźnik umieralności niemowląt w UE wyniósł 3,3 na 1000 żywych urodzeń. W tym samym czasie w USA wynosił on 5,63 na 1000 żywych urodzeń. Dlaczego to jest ważne? Ano dlatego, że wskaźnik umieralności niemowląt to dosyć dobra miara rozwoju cywilizacyjnego - pokazuje de facto, jaki jest stan opieki zdrowotnej w danym państwie, jak wygląda sytuacja materialna rodziców, jakie narzędzia są dostępne, by ochronić dziecko przed chorobami itp. Innymi słowy: wskaźnik umieralności niemowląt dobrze się sprawdza jako miara porównawcza rozwoju, bo łączy w sobie szereg innych miar.
🧓🏻W 2022 roku rodzący się obywatel Unii Europejskiej mógł liczyć na przeżycie 77,9 lat, a obywatelka - aż 83,3 lat. W USA te wskaźniki to odpowiednio 74,8 lat oraz 80,2 lat. Tak więc człowiek rodzący się w UE mógł liczyć na przeżycie 3 lat więcej niż człowiek rodzący się w USA. To również miara oddająca szereg czynników rzutujących na jakość życia.
🍔W 2019 roku problem nadwagi i otyłości dotyczył 52,7% dorosłych obywateli UE oraz 78,9% dorosłych obywateli USA. Ta miara również odzwierciedla jakość życia: m. in. dlatego, że w rozwiniętych krajach problemy z nadwagą czy otyłością to domena osób uboższych, których nie stać na posiłki lepszej jakości.
⛱️Według danych za rok 2024 średnia długość płatnego urlopu dla pracownika w USA to 7,6 dnia. Tylko 3% pracowników cieszy się płatnym urlopem przekraczającym 14 dni. Tymczasem w Unii Europejskiej dyrektywa 2003/88/WE wprowadziła obowiązek przyznania co najmniej 4 tygodni płatnego urlopu corocznego dla wszystkich pracowników.
Czy to oznacza, że UE nie ma problemu z innowacyjnością i konkurencyjnością? Skąd, mamy ten problem - on wynika m. in. z tych samych przyczyn, z których wynikają powyższe wyniki. Skupiliśmy się na budowie Europy dobrobytu, podnosiliśmy standardy jakości życia, budowaliśmy systemy mające służyć rozwojowi w pierwszej kolejności człowieka. To się odbyło pewnym kosztem.
Ale to nie wszystko: UE popełniła też błąd strategiczny. Nie stworzyła swojej polityki przemysłowej pokładając wiarę w globalizację i wiekuiste istnienie wolnego handlu pozbawionego naleciałości geopolitycznych (bo tak wynikało z doktryny handlowej najsilniejszego państwa UE - Niemiec). To był błąd, który Europejczyków sporo kosztował - i kosztuje dalej. I to trzeba pilnie zmienić.
Jest jeszcze jedna kwestia, którą warto w tym kontekście przywołać. USA to 334 miliony ludzi żyjących pod jednym rządem federalnym, jedną polityką gospodarczą oraz zagraniczną, posługujących się jedną walutą. W dużej mierze mówią jednym językiem i tworzą też oczywiście wspólny rynek. Chiny to 1,4 mld ludzi żyjących pod jednym, głęboko sięgającym rządem, jedną szeroką i tworzoną odgórnie polityką gospodarczą i zagraniczną, mówiących w istotnej większości jednym językiem i wywodzących się w zasadzie z jednej grupy narodowej. Tymczasem UE to 449 mln ludzi z 27 starych państw o różnych, często głęboko sprzecznych interesach. Osoby te mówią często różnymi językami, mają w pewnej części swoje własne waluty, różnią się politykami gospodarczymi i zagranicznymi. Więc pytanie brzmi: czy my tu nie porównujemy jabłek do pomarańczy? I pytanie z gwiazdką: czy ludzie, którzy podkreślają różnice między np. UE i USA nie namawiają pośrednio do federalizacji UE?
Uważajcie na fałszywe SMS-y!
Cyberprzestępcy rozsyłają fałszywe wiadomości SMS, podszywając się pod znane banki, firmy czy instytucje. Zachowajcie czujność i pamiętajcie, że podejrzane SMS-y można zgłosić, przesyłając je bezpłatnie na numer 8080.
W ten sposób pomagacie tworzyć listę ostrzeżeń (więcej informacji: https://t.co/w9OiFnH9Nz).
Dbajcie o bezpieczeństwo swoje i swoich bliskich!
Zachęcamy również do zapoznania się z naszym schematem opisującym ten typ oszustwa.
Opracowanie dostępne jest tutaj:
https://t.co/gYDVejltrq
Kolejny odcinek sagi kary dla Morele za wyciek danych.
Wojewódzki Sąd Administracyjny oddalił skargę Morele[.]net na decyzję Prezesa Urzędu Ochrony Danych Osobowych z dnia 17 stycznia 2024 r., w której PUODO stwierdził naruszenie przez Morele[.]net szeregu przepisów RODO i nałożył na spółkę karę pieniężną w wysokości ponad 3,8 mln złotych.
Więcej: https://t.co/z329y61p47
Kontekst całej historii od 2018 roku: https://t.co/p6TQu3lgl6