🤖Codex로 24시간 끊김없이 루프 돌리는 스킬 공유합니다. 직접 만든 Runner 스킬입니다.🏃
✅바쁘신 분들은 댓글에 내용 복사해서 코덱스에게 스킬로 만들어달라고 하시면 됩니다.( $skill-creator 입니다)
요즘 Claude 토큰 소모 급증, 성능 저하로 Codex를 안 쓸 수가 없는데요, Codex 쓰다 보면 Claude만큼 긴 작업이 안 이어지는 경험, 다들 한 번쯤 있으실 겁니다.
아무리 프롬프트로
“지금 이 작업 그대로 반복해“
“이대로 멈추지말고 계속 진행해”
라고 말해도 도저히 못알아먹는 모습이 흔히 보이는데요,
원인은 에이전트 성능이 아니라 도구 구조의 차이입니다.
Claude Code는 긴 작업을 띄워두고 다음 턴에 그 작업에 “다시 말 거는” 기능이 내장돼 있습니다. 한 번 실행하면 고유 번호가 붙고, 다음 턴에 그 번호로 “지금 출력 어디까지 나왔어?“를 계속 물어볼 수 있습니다.
Codex는 다릅니다. 명령어 하나 실행할 때마다 매번 새로운 창을 여는 것과 비슷해서, 에이전트 입장에서 지금 돌고 있는 작업이라는 지속적인 실체가 없습니다.
그러다 보니 눈앞에 떨어진 태스크 하나를 마치는 순간을 [작업 완료]로 해석합니다. “멈추지 말고 반복해라”, “끝까지 이어가라”고 말로 아무리 강조해도, 자연어 지시는 턴이 바뀌면 희미해지고,
방금 돌린 명령어가 성공적으로 끝났다 → 보고하고 대기
패턴으로 회귀해버립니다.
그래서 Codex에게 runner 스킬을 만들어줬습니다.
핵심은 작업 기록지입니다.
작업 시작 직후에 다음 항목들을 표 형태로 기록해두도록 하는 스킬입니다.
cwd: 작업 폴더 (어디서 실행했는지)
command: 실행한 명령어 (뭘 돌렸는지)
env: 환경 변수 (어떤 설정으로 돌렸는지)
session: 세션 이름 (어느 창에서 돌고 있는지)
pid: 프로세스 번호 (시스템이 이 작업에 붙인 고유 번호)
stdout: 출력 로그 위치 (화면에 찍힌 내용이 저장된 파일)
artifacts: 결과물 저장 경로 (만들어진 파일들이 쌓이는 곳)
stage: 현재 단계 (어디까지 왔는지)
그리고 감시 원칙을 못박습니다.
1) 화면이 조용하다고 끝난 거라고 단정하지 말 것.
2) 프로세스가 실제로 살아 있는지 시스템에 직접 물어보고, 로그 파일이 계속 갱신되는지, 결과물 폴더에 새 파일이 쌓이고 있는지, 생존 신호 파일이 찍히고 있는지로 바깥에서 검증할 것.
3) 요약이나 작업 인계 직전에는 반드시 장부를 갱신하고, 재개할 때는 기존 작업에 다시 접속하지 새로 띄우지 말 것.
이 스킬을 저는 SHIPIT 빌드파이프라인 엣지케이스 발굴에 활용하고 있습니다.
SHIPIT의 기본적인 컨셉은 “앱 제조공장”입니다.
UI/UX 컴포넌트 하나하나를 어디에든 USB처럼 꼽을 수 있도록 Cell단위로 코드화 해두고,
이 Cell이 각각의 대시보드/예약/지도/실시간 피드 등의 Surface를 구성하고,
Surface들이 모여서 최종 아키타입(제품)이 됩니다.
그래서 Cell, Surface를 scaffolding 해둔 걸 LLM이 조립만 하면 되는 시스템으로 구축하고 있고,
이를 통해서 프롬프트 한 줄+몇 가지 디테일이면 20-30분이면 당장 쓸 수 있는 앱을 생산해주는 Builder를 만들고 있습니다.
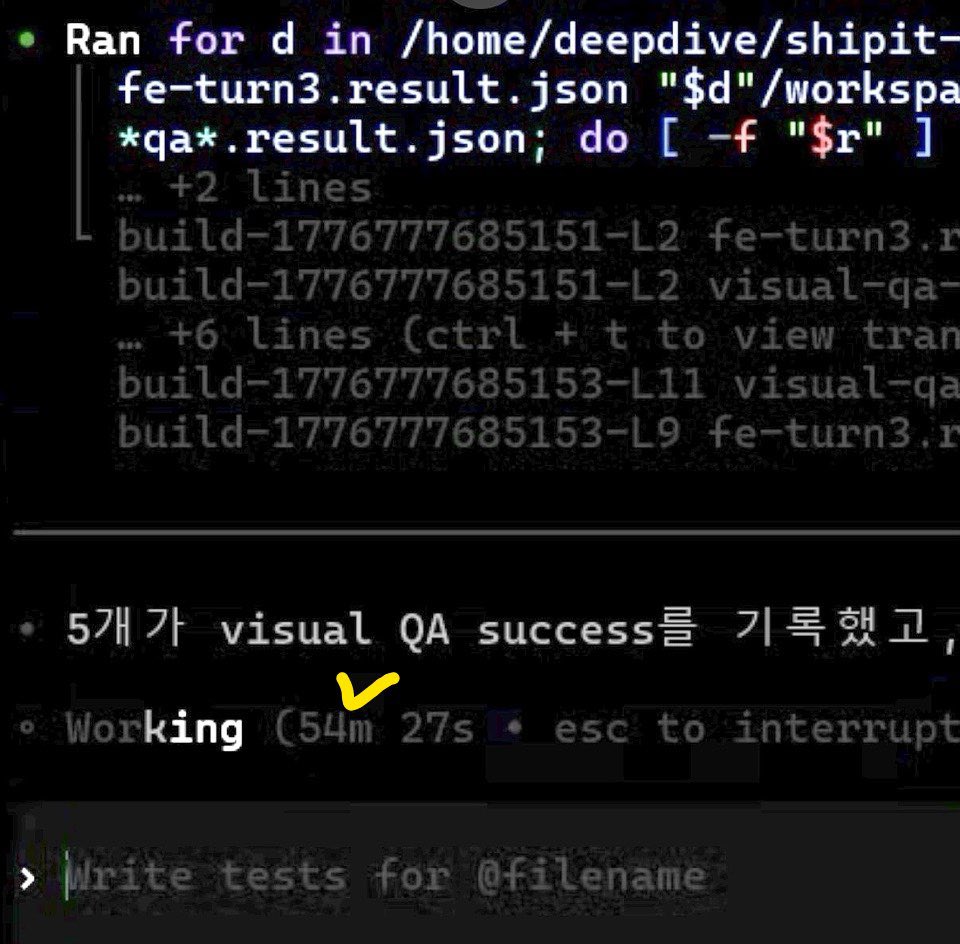
이 Runner 스킬은 마치 클로드의 Ralph loop처럼 반복작업을 해야만 Polish가 가능하다던지, 작업이 방대하고 길어서 자동 compact 이후에도 맥락이 이어져야된다던지 등의 상황에 유용하고,
기본적으로 Tail을 trace 하면서 물지 않고 계속 백그라운드 태스크를 감시하는 방식이기때문에 코덱스가 채팅창에 30분이든 1시간이든 3시간이든 끊김없이 떠드는 모습을 볼 수 있습니다.
중간중간 컴팩트가 몇 번 일어나도 에이전트가 “아, 이 작업이 지금 체크포인트 3단계구나”를 정확히 복원해서 이어갑니다.
본질적으로 이 스킬은 Claude Code가 알아서 해주는 일을 Codex에게 명시적인 규칙으로 심어준 겁니다.
Codex가 부족해서가 아니라, 도구가 챙겨주는 범위가 달라서 에이전트 쪽에서 그 차이를 메꿔야 하는 겁니다.
긴 작업 다루시는 분들께 권합니다.
“작업이 살아있다는 증거를 바깥에 계속 남겨라.”
그게 전부입니다.
댓글에 프롬프트 복사해서 코덱스에게 주거나,
대화창에 $skill-creator [runner] [프롬프트 붙여넣기] 하시면 찰떡같이 알아듣고 만들어줍니다.
코덱스는 내장 스킬이 별로 없다보니 만들어가는 재미가 있네요 ㅋㅋ
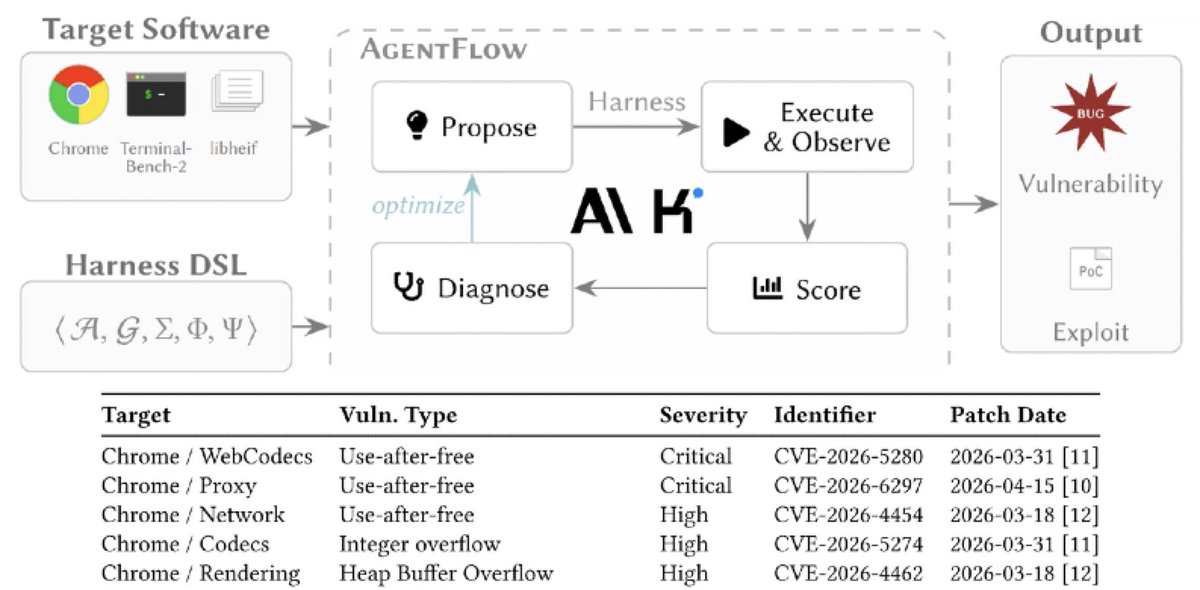
Chinese LLMs can hack better than state-sponsored hackers with properly evolved harness -
Kimi K2.5 managed to find and exploit 6 vulnerabilities in browsers: a single page view or an extension install by victims equal full system hijack.
Check https://t.co/d0SZSf1KqF
The Exploiting Reversing Series (ERS) currently features 945 pages of exploit development based on real-world targets:
[+] ERS 08: https://t.co/MPwYP7j8Qt
[+] ERS 07: https://t.co/h18hZC0azl
[+] ERS 06: https://t.co/Sh8pgB4bh8
[+] ERS 05: https://t.co/rdaPMOm4WM
[+] ERS 04: https://t.co/Vf0Fnwf0tc
[+] ERS 03: https://t.co/4lo5Hi0gnd
[+] ERS 02: https://t.co/6SNMK1tBkd
[+] ERS 01: https://t.co/YMTSBl59VC
In the coming weeks, I will publish new articles covering exploration in areas such as Windows, Chrome, iOS/macOS, and hypervisors.
Have a great day and enjoy reading.
#exploit #exploitation #windows #chrome #macOS #iOS #hypervisors #vulnerabilityresearch
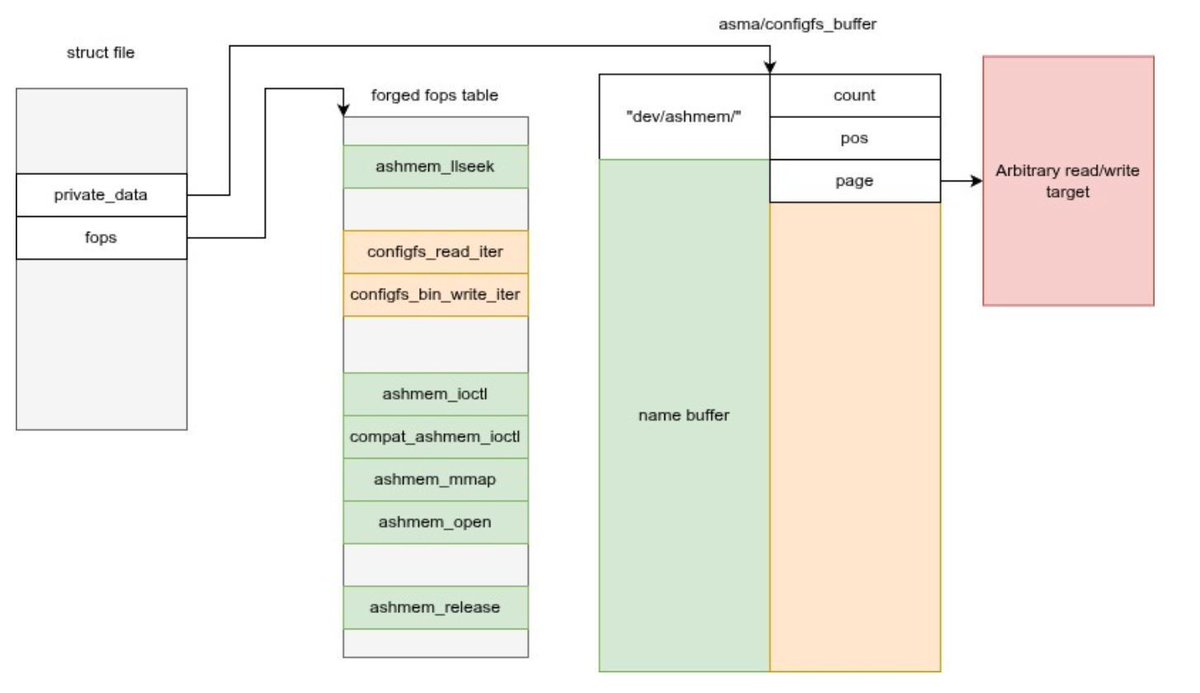
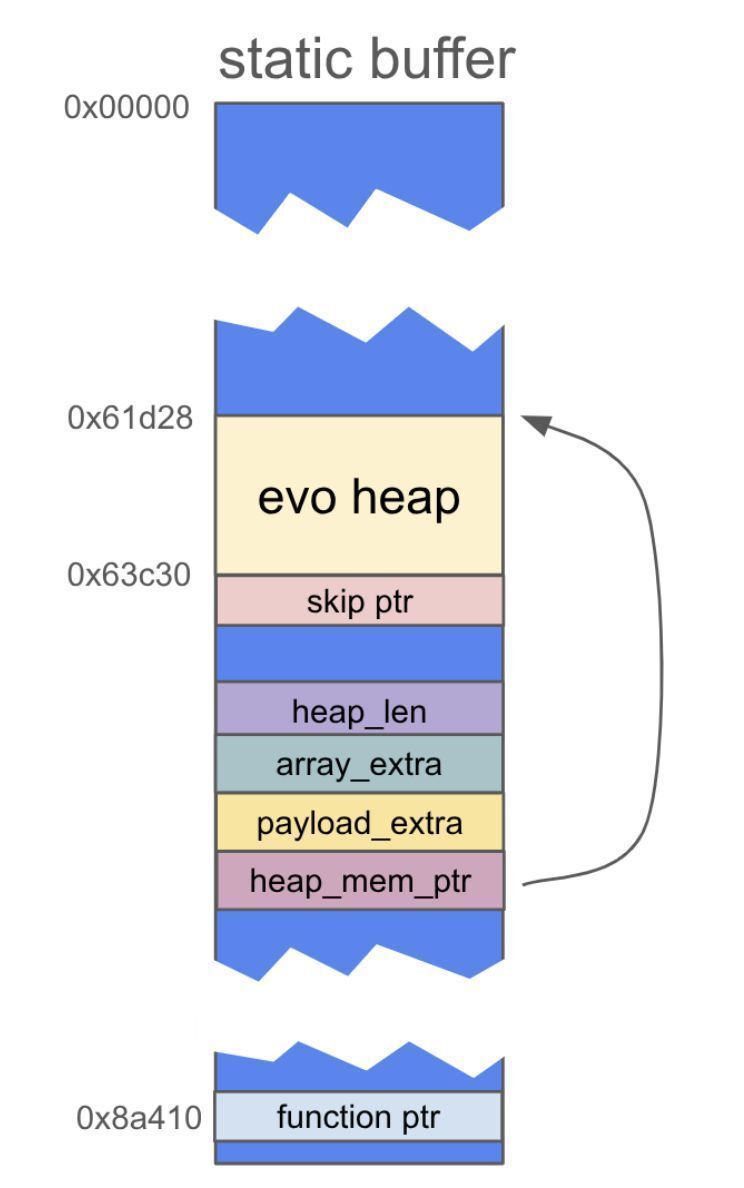
3-parts series on 0-click exploit chain targeting Android Pixel 9
From arbitrary code execution in mediacodec to kernel privilege escalation
Part 1: https://t.co/IsEW2Y5ejA
Part 2: https://t.co/HyPiWv489n
Part 3: https://t.co/2x7UaJ1p9k
Research @natashenka and @__sethJenkins
#infosec
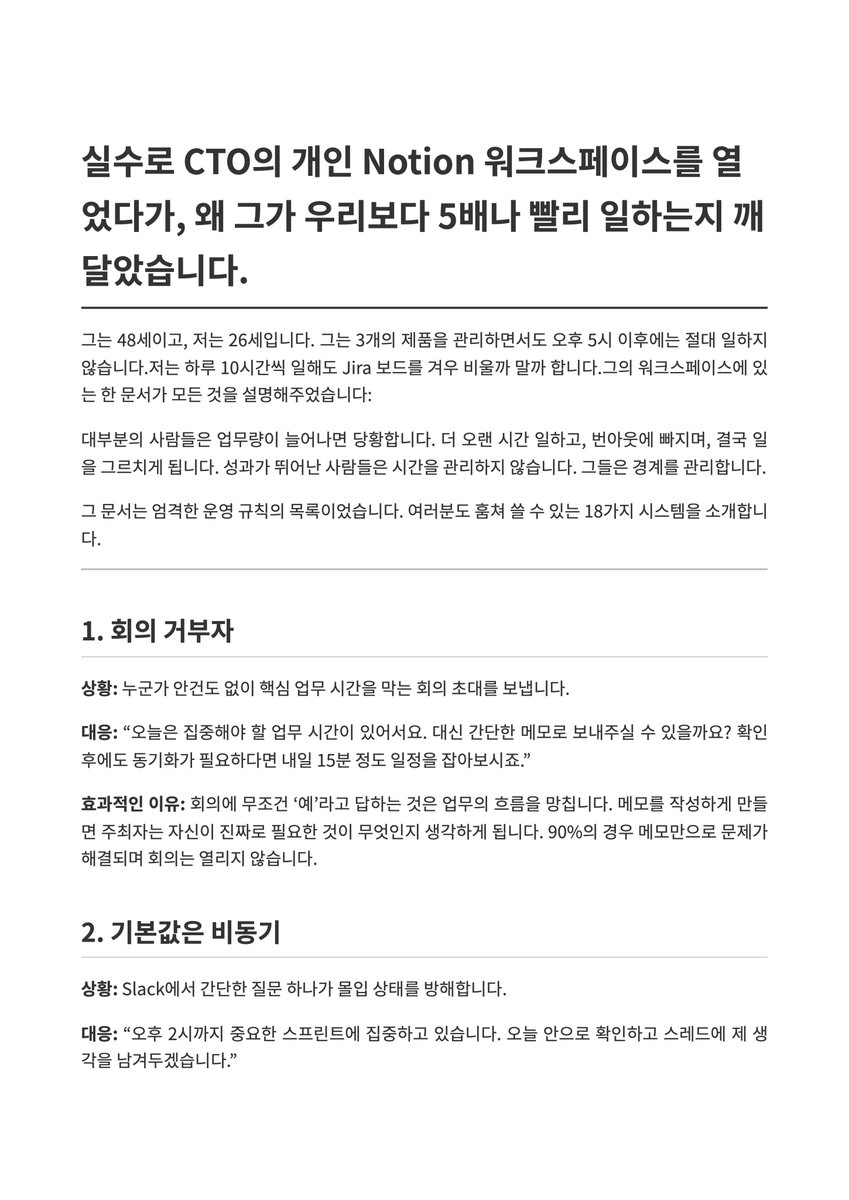
"실수로 CTO의 개인 Notion 워크스페이스를 열었다가, 왜 그가 우리보다 5배나 빨리 일하는지 깨달았습니다."
📋 먼저 PDF 받으시고요. 도움이 되셨으면 하는 마음에 문서로 한글화 했어요.
https://t.co/c9KDu0QkPm
뻔하다고요? 일해보면 결코 그렇지 않아요. 실행해보고 변화를 주는건 또 다른 얘기예요. 도움이 되는 얘기들 입니다.
💬 그는 48세이고, 저는 26세입니다. 그는 3개의 제품을 관리하면서도 오후 5시 이후에는 절대 일하지 않습니다.
저는 하루 10시간씩 일해도 Jira 보드를 겨우 비울까 말까 합니다. 그의 워크스페이스에 있는 한 문서가 모든 것을 설명해주었습니다.
대부분의 사람들은 업무량이 늘어나면 당황합니다. 더 오랜 시간 일하고, 번아웃에 빠지며, 결국 일을 그르치게 됩니다. 성과가 뛰어난 사람들은 시간을 관리하지 않습니다. 그들은 경계를 관리합니다.
그 문서는 엄격한 운영 규칙의 목록이었습니다. 여러분도 훔쳐 쓸 수 있는 18가지 시스템을 소개합니다.
Claude Bug Bounty Hunter - https://t.co/MYM35cC7Ss
Claude Code skill that turns Claude into your AI bug bounty co-pilot. Point it at any target and Claude maps the attack surface, runs your scanners, validates findings, and writes the HackerOne or Bugcrowd report — all from a single conversation.
#bugbounty #bugbountytips #ethicalhacking #claudecode #cybersecurity #hacking #infosec #pentest #hackerone #bugcrowd #opensource
최근 CTO 모임에 참여했다.
모임에서 이런 질문이 나왔다.
"AI가 도입되어서 미친듯이 속도전을 하면서 정말 개발자들의 그런 속도가 회사에 기여한다고 느껴지시나요?"
여러 답변이 나왔다.
"AI 도입이 개발자의 생산성을 키웠을진 몰라도, 개발팀이나 제품팀 전체의 생산성이 증가하진 않았다"
"AI 로 인해 개발 속도는 빨라졌지만 개발팀도 모르는 코드가 늘어서 장기적으로 더 큰 문제를 계속 쌓고 있는 것 같다"
"개발자의 코드 생산성은 높아져도 기획, 디자인이 병목이라 그건 개발팀이 해결해줄 수 없어서 여전히 생산성을 체감 하기 힘들다"
등등의 여러 이야기가 오갔다.
내 차례에서 나는 조심스럽게 다음과 같이 이야기했다.
"개인 개발자의 생산성은 확실히 오른 것 같다.
그런데, 개발팀의 생산성이 올라간다고 해서 그게 곧바로 회사 성과로 이어지진 않는다고 다들 느끼시는 것 같다.
개발팀의 생산성의 기여가 사업에 비례한다면 지금의 대량해고가 발생할 리가 없다.
비례한다면, 기존에 5이던 생산량이 20, 100으로 늘었으니 더 뽑아서 생산량을 늘려야 하는 게 맞지 않겠나?
근데 오히려 인원을 줄여서 기존의 생산량을 더 적은 인원으로 하는 것을 회사들이 원하는 분위기이다."
---
국내 많은 IT 회사들의 구조를 보면, 기본적으로 사업 조직이 상방을 계속 열고, 제품이 그 상방을 쫓아가는 형태로 되어 있다.
사업이 새로운 시장을 열면, 개발이 그걸 제품으로 구현하고, 다시 사업이 다음 상방을 연다.
이 사이클이 돌아갈 때 회사가 성장한다.
개발자를 적극적으로 채용하는 그간의 스타트업들을 떠올려보면 더 그렇다.
대부분 사업의 성장을 기술력과 제품력이 따라가지 못할 때 벌어지는 일이다.
"이번 마케팅이 너무 잘됐는데 장애 나서 역대 최대 매출을 찍지 못했다",
"계속 늘어나는 가입자 수를 버티지 못해서 전체 서비스가 매일 느리다는 CS가 들어와서 고객이 떠난다."
이런 문제들로 사업 성장에 발목이 잡힐 때 개발자를 뽑는다.
"회사의 매출이 더 이상 성장하지 못해서 개발자를 뽑은 적이 있나?"
SaaS나 제품이나 기술 자체가 판매 상품인 경우가 아니고선, 국내에서 그런 경우는 없었던 것 같다.
개발자 채용은 사업의 상방을 기술이 못 받쳐줄 때,
즉 Min 값이 무너질 위기에 발생하는 것이지,
Max 값을 높이기 위한 것이 아니라는 생각이 든다.
---
평소 먹는 식단으로 필요한 비타민이 다 채워지지 않을 때는 비타민 영양제를 추가로 먹어야 한다.
하지만 비타민 영양제가 할인 중이라고 왕창 사서 몇 배씩 먹는 사람은 없다.
아무리 할인하더라도, 그 이상의 비타민은 나에게 필요하지 않고, 더 먹어봐야 소변으로 배출될 뿐이니까.
오히려 그 돈으로 다른 부족한 영양을 채울 수 있는 보충제를 사거나, 운동을 하는 것이 더 건강해지는 방법이다.
개발 생산성도 마찬가지다.
사업이 필요로 하는 만큼의 개발력이 채워지지 않을 때는, 생산성을 높이는 게 맞다.
하지만 AI로 개발 생산성이 크게 올라서 이미 충분한 상태라면, 거기서 더 올리는 건 비타민을 몇 배씩 먹는 것과 같다.
더 먹어봐야 소변으로 나갈 뿐이다.
누군가 브라우저 안에서 돌아가는 완전한 가상 컴퓨터를 만들었습니다.
다운로드도 필요 없습니다.
설치도 필요 없습니다.
VM도 필요 없습니다.
Docker 명령어 하나면 됩니다.
이름은 Neko입니다.
이 시스템은 Docker 컨테이너 안에서 완전한 데스크톱 환경을 실행하고, 그 화면을 WebRTC를 통해 브라우저로 스트리밍합니다.
단순한 화면 공유도 아니고, 원격 데스크톱도 아닙니다.
컨테이너 안에서 실제로 돌아가는 컴퓨터를
브라우저 탭 하나로 직접 제어하는 방식입니다.
VNC처럼 느리지도 않습니다. RDP 설정도 필요 없습니다.
TeamViewer 워터마크도 없습니다.
그냥 부드럽게 실시간 영상과 오디오가 나옵니다.
이게 할 수 있는 것
→ Firefox, Chrome, Brave, Edge, Tor Browser, Opera를 격리된 컨테이너에서 실행
→ XFCE나 KDE 같은 전체 데스크톱 환경 실행 가능
→ 여러 사람이 동시에 같은 세션을 보고 조작 가능
→ 내장 오디오 스트리밍 — 영상을 같이 보면서 완벽한 동기화
→ 세션 저장 — 탭을 닫았다가 나중에 돌아와도 그대로 유지
→ GPU 가속 지원 — 부드러운 렌더링
→ API를 통해 자신의 웹앱에 임베드 가능
사람들이 열광하는 이유
1. Watch party (같이 영상 보기)
- 영화를 열고 친구들을 초대하면, 모든 사람이 같은 화면과 오디오를 실시간으로 공유합니다.
Hyperbeam의 오픈소스 대안입니다.
2. 임시 브라우징
- 수상한 사이트를 방문해야 할 때, 일회용 컨테이너에서 실행하면 됩니다. 실제 컴퓨터에는 아무것도 남지 않습니다.
Tor Browser + VPN과 함께 사용하면
완전한 익명 브라우징 환경도 만들 수 있습니다.
3. 팀 협업
- 코드를 함께 디버깅하거나, 공동 화이트보드에서 아이디어를 브레인스토밍하거나 데모를 보여주면서 참여자들이 직접 클릭해 볼 수도 있습니다.
4. 보안 점프 호스트
- VPN 없이 어디서든 회사 내부 앱에 접근 가능
컨테이너 밖으로 나가는 것은 영상 스트림뿐입니다.
쿠키도, 토큰도, 클라이언트에 데이터도 남지 않습니다.
<가장 놀라운 이야기>
이 프로젝트의 시작은 단순했습니다.
개발자가 https://t.co/wIlfxaw9x3 서비스가 종료된 후, 친구들과 애니메이션을 같이 보고 싶어서 만들었습니다. Discord는 계속 크래시가 났고, 인터넷 환경도 스트리밍에 적합하지 않았습니다. 그래서 결국 완전히 새로운 가상 브라우저 플랫폼을 직접 만들어 버렸습니다.
<실행 방법>
Docker 명령어 하나:
docker run -d -p 8080:8080 m1k1o/neko:firefox
그리고 localhost:8080을 열면
누구나 접속할 수 있는 클라우드 브라우저가 바로 실행됩니다.
<프로젝트 규모>
GitHub ⭐ 17,300
Fork 1,200
커밋 2,133
기여자 57명
100% 오픈소스
Apache 2.0 라이선스
Part 4 of our Hacking AI Apps series.
This time we hacked Google's @antigravity
A vuln that let us write files to arbitrary location on the victim's system, leading to RCE just by visiting an attacker controlled website.
Hope you guys will like the blog 🙇♂️
404 page to RCE. A report by @spaceraccoonsec
He chained two old CVEs to achieve RCE:
- Found a 404 page mentioning an obscure CMS, discovered /josso/signin login
- Triggered CVE-2007-0450 (directory traversal in mod_proxy) using a %5C../ to bypass the internal proxy
- Reached an unprotected JBoss web console on localhost (CVE-2007-1036)
- Exploited Java deserialization with jexboss tool for full RCE
Full report 👇
https://t.co/3Cera6pL9w
How did I not know about lazydocker?? From @DuffieldJesse, the man behind the awesome lazygit. Exactly what I was looking for to quickly start/stop containers and review logs. Love it. https://t.co/kmmmBKLV7A
Who needs a 0-click when you have MITM? ✨ Working with @billmarczak & @citizenlab we discovered 3 iOS and 1 Chrome 0-day from Intellexa, used to install Predator spyware in Egypt 🇪🇬
https://t.co/5KF5v4xEnr
Here is the technical details of MS Teams RCE I used in Pwn2Own Vancouver 2022!
#shibuyaxss の資料公開しました!Pwn2Ownで賞金を獲得したTeamsの脆弱性について解説しています。
https://t.co/vD4umM9LWa (English)
https://t.co/3FyDMQjFET (日本語)
https://t.co/yz4pcHKsZv (demo)