The Python community has lost one of its early contributors. 🕊️
Guido van Rossum, Python's creator, announced the passing of Tim Peters at the age of 74.
Peters was Python's second real user, creator of Timsort, author of the Zen of Python (PEP 20), and a member of the Python Software Foundation board for 13 years.
His contributions will live on in the Python ecosystem.
Rest in peace, Tim Peters. ❤️
La app que hice para la tía Norma es una web con PWA, se administran el inventario, las ventas y estadísticas desde wpp con audios, fotos y mensajes, para hacerlo usé meta, Groq y Gemini.
Todo gratuito 🌷😃
Bueno les cuento que me tocó arrancar mis 31 años con un layoff.
Apunto a roles de Operations, Account Management, CX. Además me estoy capacitando en SQL y Power BI
Búsqueda remota o híbrida (Córdoba).
¿Me ayudan con un RT? ♥️
🚀 Salió @omarchy 4.5, justo a tiempo para la segunda juntada en Buenos Aires. Es mañana: 19 h, Palermo.
Charlas:
• @jgoyvaerts: Macs y contenedores
• Omarchy que se instala solo
Con @ivane91 y @crunchloopio. Traé tu laptop, nosotros los pendrives: https://t.co/Nesu0yWd8j
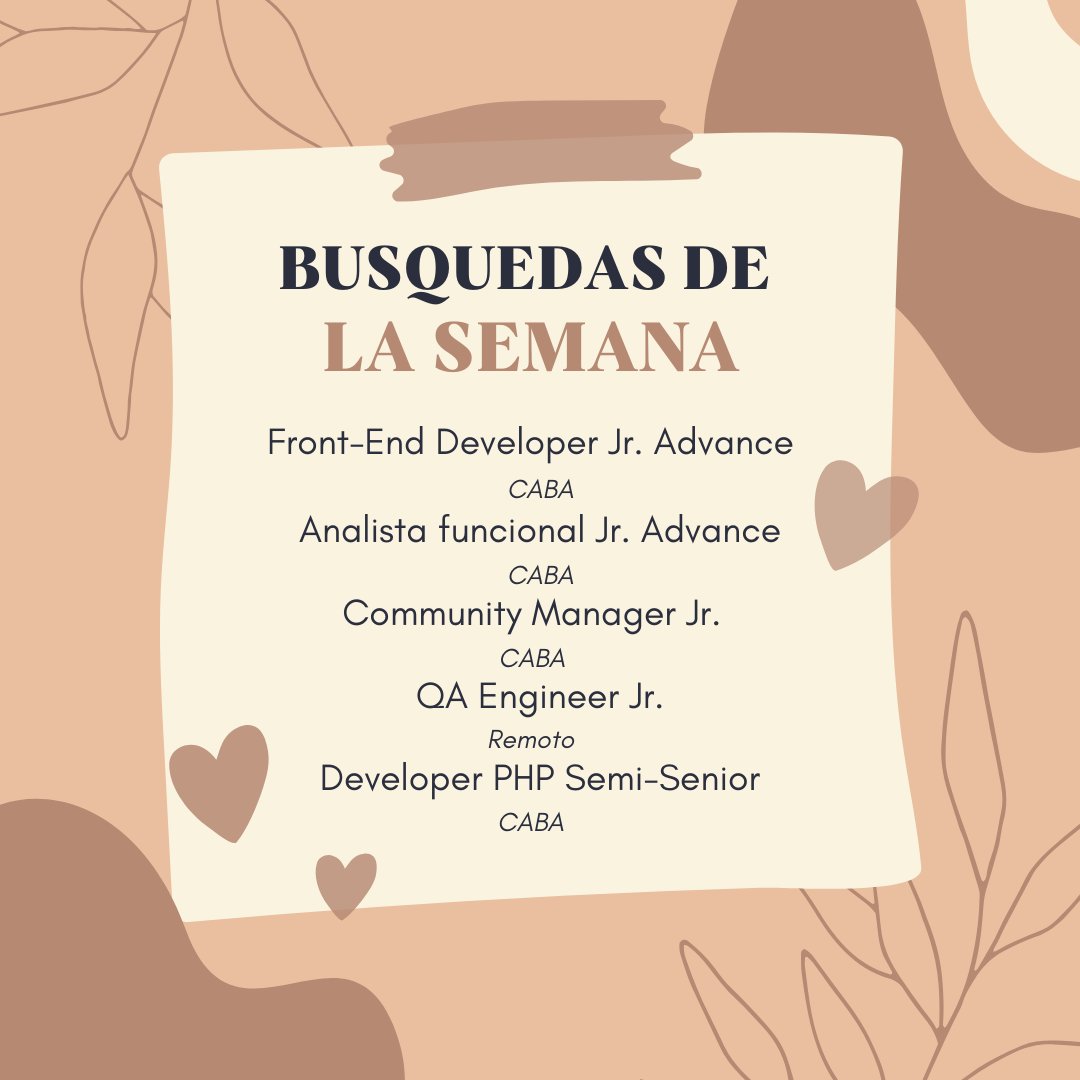
hice una publi en mi ig de las busquedas junior destacadas de la semana por si a alguien le sirve🤎
los links para aplicar los van a encontrar en mi perfil de instagram: bunny_hoooop
👩💻 ¡Nuevo servicio! 💻
El INDEC presenta su nuevo portal de interfaces de programación de aplicaciones (API, por sus siglas en inglés), que permiten integrar las estadísticas oficiales a tus sistemas y servicios digitales: https://t.co/kMtfnaEqw8
¿Qué son las APIs?🧵(1/5)
@NicoSaraintaris 🇦🇷 Dejé el Sol de Mayo a 3,0 mm del centro perfecto de la bandera (en una de 1,40 m) y me quedó 1,6% más chico. Precisión: 96,94%. ¿Lo superás? https://t.co/GQUxzWYom1
🇦🇷 Con mis hijas (6 y 9) hicimos un juego para ubicar el Sol de Mayo en la bandera argentina. ¡A ver si alguien hace el 100%!
Se juega acá: https://t.co/Wxhs151ojN
⚠️ ALERTA si usas JavaScript/TypeScript:
Desde ayer hay paquetes de npm infectados con malware que se descargan +2.000 MILLONES de veces al mes.
keyv, flat-cache, file-entry-cache...
Roba tokens de GitHub, claves de AWS, .env, claves SSH. Y se replica solo: infecta los paquetes que tú publicas.
Se esconde en tus repos como un commit falso de "claude" que dice "chore: update config" y se ejecuta al abrir el proyecto en tu editor.
Recomendaciones:
1. No hagas npm install a lo loco hoy
2. Busca un "setup.mjs" y un "preinstall" sospechoso en tus package.json
3. Si encuentras algo, rota todas tus claves