Les coulisses de la plus grosse cyberattaque crypto totalement WTF du jour... Comment la Corée du Nord a volé 6,3 milliards à Binance avec un faux entretien d'embauche 🍿🍿
Accrochez-vous, c'est digne d'un vrai film d'espionnage 👇🏾
Binance -la plus grosse plateforme d'échange de cryptos au monde- vient de publier son rapport sur le plus gros braquage crypto de l'histoire... et tout commence par un ingénieur qui voulait juste un nouveau job.
Il y a eu 5 mois de préparation. 2 piratages. Et un détail fou... l'ingénieur piégé n'avait même pas accès à l'argent, mais...
Tout commence en juin 👉🏾
Un ingénieur de l'équipe qui gère les portefeuilles de Binance cherche un outil d'IA pour l'aider à coder.
Il installe une version piégée de Homebrew -un outil très utilisé sur Mac pour installer des logiciels-.
Binance le repère, change son ordinateur, réinitialise ses mots de passe. Affaire classée...
Sauf que les pirates ont déjà eu le temps de cartographier l'équipe : qui y travaille, et qui fait quoi.
Septembre 👉🏾
Un autre ingénieur de Binance reçoit un message sur un vrai site d'emploi -LinkedIn selon Fortune-. Un « directeur de projet » d'une entreprise qui n'existe pas veut le recruter.
Premier entretien en visio avec une fausse RH... qui lui montre même un compte de réseau social rempli de photos perso, pour que tout ait l'air vrai.
Puis un deuxième entretien avec le faux « PDG », qui lui demande de télécharger un exercice de code... sur son ordinateur de travail.
Bah quoi, vous l'auriez fait aussi. Teuteuteu !
Dedans, une version piégée de pyenv -un outil pour gérer les versions de Python- avec un malware jamais vu jusque-là.
L'antivirus de Binance ne voit rien.
🥶
20 octobre 👉🏾
Les pirates sont dedans mais ne se précipitent tjrs pas. Ils attendent.
Puis, depuis l'ordinateur piégé, ils détournent un outil d'IA interne de Binance pour prendre la main sur les ordinateurs de deux ingénieurs de l'équipe portefeuilles.
Sur l'un d'eux, ils trouvent le sésame... un accès qui permet de lancer du code sur les serveurs de Binance.
29 octobre, 21h05 (heure de Paris) 👉🏾
Ils lancent leur code et utilisent EIP-7702 -une fonction d'Ethereum qui permet de confier le pilotage d'un portefeuille à un programme- pour prendre le contrôle d'un hot wallet.
Pour rappel, un hot wallet c'est lorsqu'un portefeuille crypto reste connecté à Internet pour traiter les retraits des clients.
En 4 minutes, 233M de XRP partent. Puis au tour d'autres cryptomonnaies, du Solana, du Bitcoin, de l'Ethereum, ...
Là où ça devient totalement WTF 👉🏾
Binance a mis environ 4 heures à tout arrêter. Soit, en moyenne, plus de 25M de dollars par minute.
Et pourquoi c'est aussi long vous demandez-vous ? À cause... d'une sécurité.
Chez Binance, le pouvoir de signer sur ces portefeuilles est découpé entre plusieurs parties, pour qu'aucun employé ne puisse jamais les vider seul. Un très bon procédé au passage selon les règles de l'art !
Génial... sauf le jour où il faut tout couper d'urgence : aucune clé seule ne pouvait révoquer l'accès des pirates.
Dernier transfert à 0h56. Accès coupé 14 minutes plus tard.
Binance dit avoir déjà remboursé 98 % des cryptos volées sur ses fonds propres, et affirme que ses clients ne perdront rien.
Environ 2,85 milliards de dollars ont été gelés ou interceptés avec ses partenaires.
Le FBI attribue l'attaque à la Corée du Nord, selon le patron de Binance.
Pour rappel, le précédent record c'était Bybit en 2025 avec environ 1,5 milliard... déjà la Corée du Nord.
Binance dit avoir bloqué 57 attaques nord-coréennes cette année !
Il a suffi d'une seule... celle qui a commencé avec un ingénieur qui voulait juste un nouveau job...
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
🤖 Agents de l'État, vous utilisez l'#IA ou souhaitez l'utiliser ?
La #DINUM, avec la @_DITP et la @dgafp, publie un guide interministériel pour encadrer l'usage de l'#IA générative dans la fonction publique.
➡️https://t.co/k75s15Tf2w
Cc @Amiel_David_
J'ai fait un outil web open source, Flamap, qui utilise les données des satellites (Copernicus EFFIS et NASA FIRMS) pour afficher l'évolution des incendies en Gironde et dans les Landes.
Il est disponible ici ⬇️
https://t.co/vLJmXHfJxl
Les USA bannissent leur IA. L’entreprise chinoise qu’ils avaient déjà blacklistée offre la sienne au monde. . #ia#iadailynews Sources 1. Artificial Analysis — GLM-5.2 is the new leading open weights model on the Intelligence Index : Artificial Analysis —
Alerte ! Les États-Unis ont coupé cette nuit au reste du monde l’accès à Fable et à Mythos d’Anthropic, les IA les plus puissantes jamais créées. Au nom de la sécurité nationale.
Plus de doute possible : la guerre technologique mondiale est désormais ouverte. Et dans cette guerre, celui qui contrôle la technologie contrôle l'avenir.
Mais ici, en France, tout le monde s’en fout : la prochaine présidentielle parlera de réforme des retraites et de taxation des riches.
Le réveil de la France et de l’Europe sera brutal.
instead of watching 2 hours of Netflix tonight, watch this Stanford lecture
it's the clearest explanation I've seen of how ChatGPT and Claude actually work
useful whether you've never touched AI in your life or have been using it every day for the past year
I took the key ideas and turned them into a practical guide on how to actually get 100% out of Claude
everything in one place
🌐🇫🇷 Lors de son intervention à l'@IFRI_ hier, Vincent Strubel, directeur général de l'@ANSSI_FR, analysait les principales menaces sur la cybersécurité, parmi lesquelles les vulnérabilités logicielles.
On est en train de perdre collectivement le combat à l'échelle mondiale, rapporte-t-il. Le taux de croissance des vulnérabilités logicielles est de 18 % par an sur les 5 dernières années.
« On va franchir cette année le seuil record des 50 000 vulnérabilités rendues publiques en une année, avec conjointement une réduction dramatique de la fenêtre de temps pour les défenseurs pour les corriger.
Aujourd'hui, 30 % des vulnérabilités qui sont exploitées (elles ne le sont pas toutes, mais 30 % de celles qui sont exploitées) le sont dans la journée qui suit leur publication. Certaines le sont avant leur publication et beaucoup d'entre elles le sont dans les heures qui suivent.
Nous avons un vrai défi, même simplement numérique, pour tous les défenseurs pour suivre cette cadence. »
🎥 Voir le replay intégral de son intervention ➡️ https://t.co/Y7SvXkNhhR
C'est bon à savoir, en plus c'est français, sans passer par les applications américaines.
Il est temps de mieux réfléchir à ce que l'on fait.
( je ne paie jamais avec mon tél )
Hier soir, j'étais invité sur @BFMTV dans l'émission de @Marcfauvelle pour revenir sur la cyberattaque de la poste.
C'était l'occasion de donner un conseil cyber que j'espère sera utile : "Mentez sur votre identité !"
👉🏾 Lorsque vous vous rendez dans une enseigne ou faites vos achats sur internet, ne donnez pas toutes vos données personnelles !
👉🏾 MENTEZ SUR VOTRE IDENTITÉ ! Donnez un faux prénom, un faux nom, une fausse adresse postale et une fausse date de naissance.
La seule chose à conserver, c'est votre mail ! Évitez de donner votre numéro de téléphone tant que cela peut se faire aussi.
Aussi, en cas d'un piratage de vos données, vous n'aurez pas votre vraie identité dévoilée !
C'est triste mais en attendant c'est vraiment le meilleur conseil que j'ai trouvé et qui est facilement applicable par presque tout le monde !
⚠️ 600M de données personnelles de français cumulées sur le 7 8 dernières années se baladent désormais dans les mains des cybercriminels.
Ce qui fait qu'en cette fin 2025 et pour 2026, désormais, c'est les données personnelles de 9 français sur 10 qui ont été exposées !
Aussi, MENTEZ SUR VOTRE IDENTITÉ PERSONNELLE EN LIGNE !
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
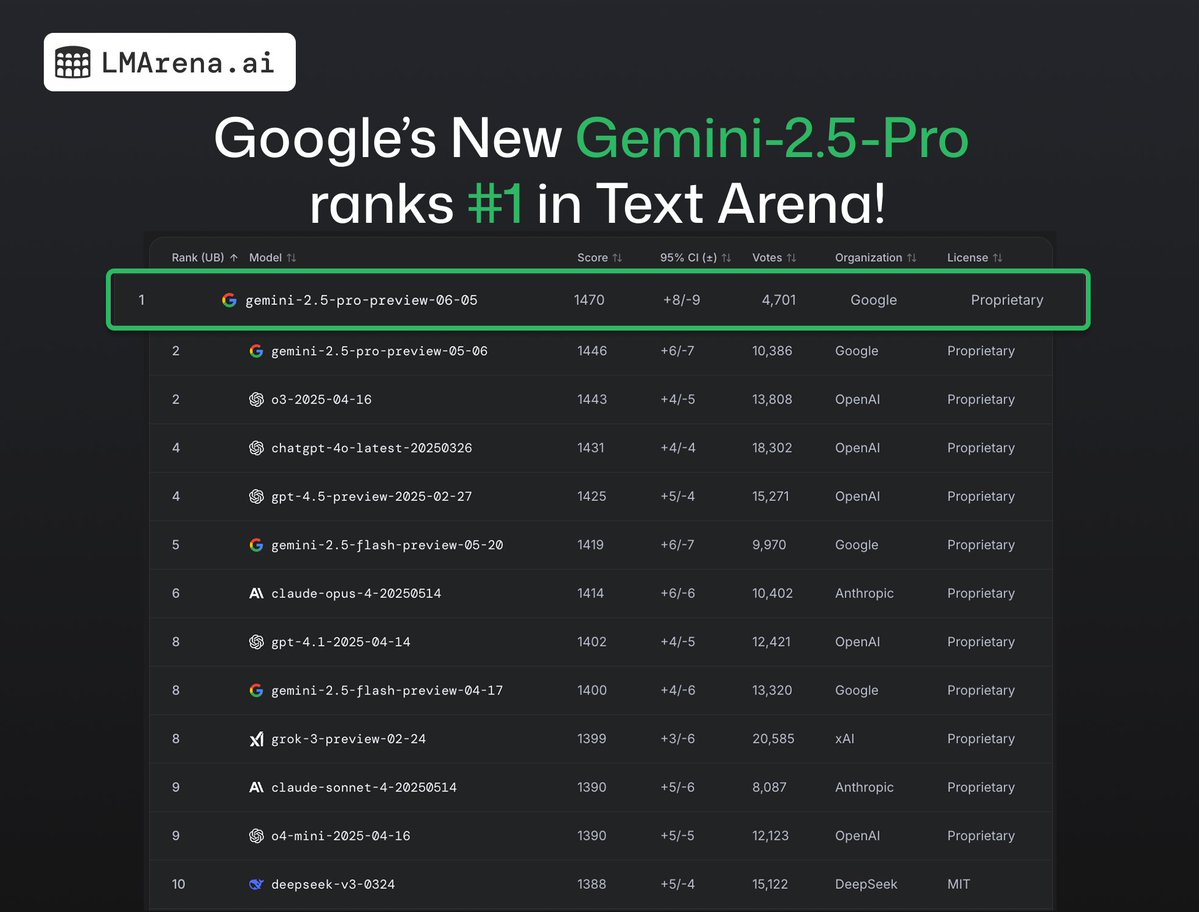
🚨Breaking: New Gemini-2.5-Pro (06-05) takes the #1 spot across all Arenas again!
🥇 #1 in Text, Vision, WebDev
🥇 #1 in Hard, Coding, Math, Creative, Multi-turn, Instruction Following, and Long Queries categories
Huge congrats @GoogleDeepMind!
Today we're launching DuckLake, an integrated data lake and catalog format powered by SQL. DuckLake unlocks next-generation data warehousing where compute is local, consistency central, and storage scales till infinity. DuckLake is an open standard and we've implemented it in the "ducklake" DuckDB extension.
– Read the announcement blog post at https://t.co/7PHGxqlcxk
– Visit the new DuckLake website at https://t.co/0P4RqbYsgF
[announcement] The free offer of Azure SQL Managed Instance is now Generally Available by Strahinja Rodic. Learn more at: https://t.co/iEIYWxLItv:
#azuresql#freesql