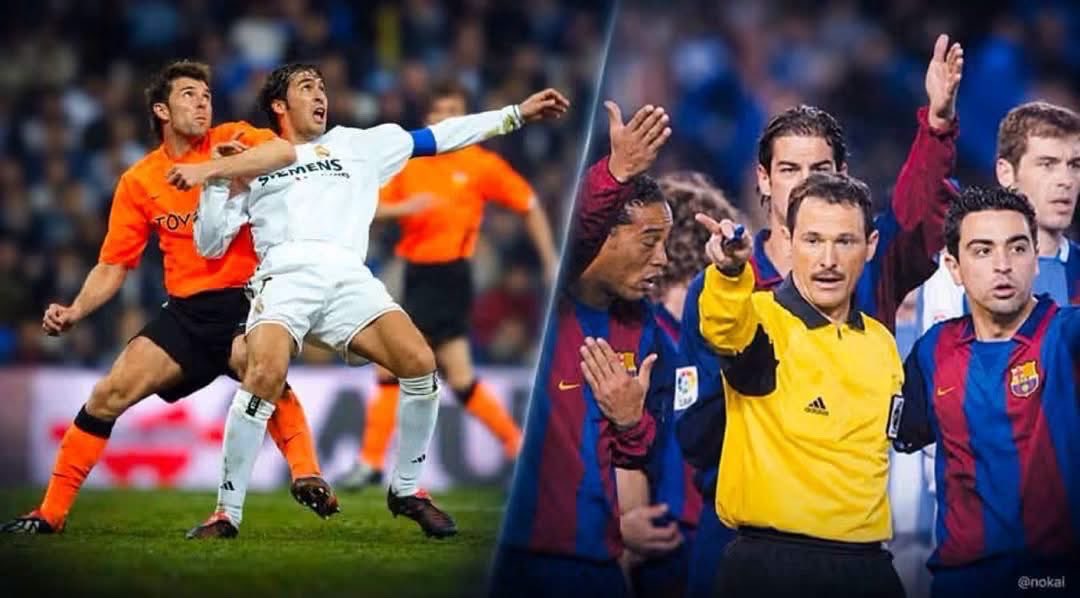
🚨 فوضى في اسبانيا بعد تصريح الحكم السابق تريستان اوليفا!
اعترف بأن مسيرته انتهت بعدما احتسب ركلة جزاء صحيحة لريال مدريد ضد فالنسيا، حيث قام نيغريرا بعد ذلك باستبعاده وتخفيض راتبه !!!!
خيوط فضيحة برشلونة بدأت تظهر للعلن شيئا فشيئا !!!!!
🚨💣 LA AUTÉNTICA BOMBA DE LAPORTA
“EL BARÇA TENÍA QUE PAGAR PARA TENER LO QUE OTROS TENÍAN GRATIS”.
Reconoce que el Barça HA PAGADO por obtener una ventaja/influencia en el entorno arbitral que, según su propio relato, el Real Madrid tenía de forma natural.
Y luego nos dicen que aquello eran simplemente “informes”.
No hace falta que lo explique el Madrid. Lo acaba de explicar Laporta. No hay más preguntas señoría 🎯
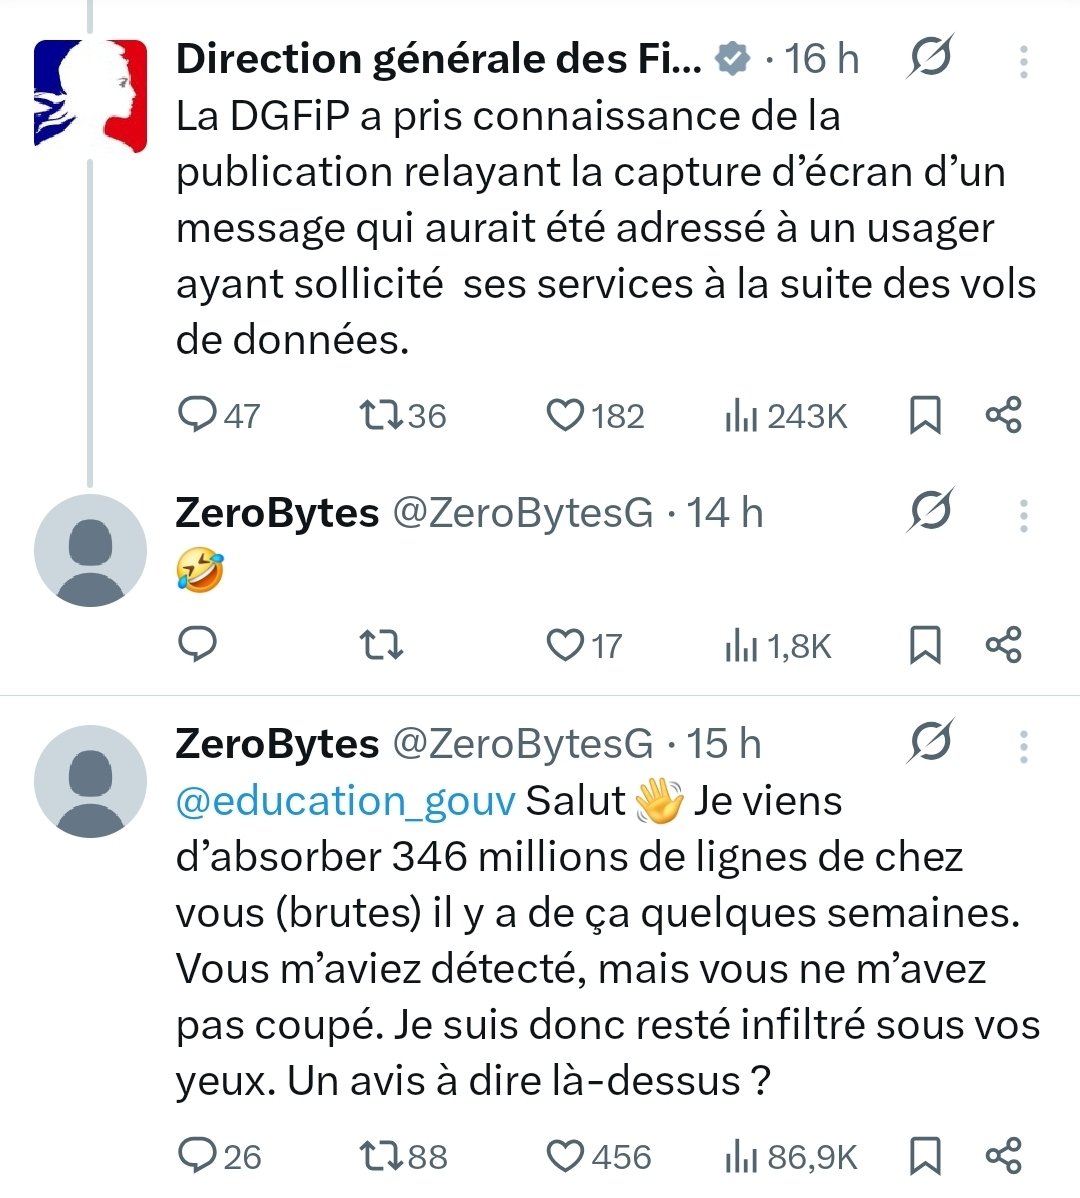
Le cybercriminel se permet de moquer et humilier publiquement l'administration publique en France...
Jamais on avait atteint un niveau pareil ! Jamais...
Zerobytes, derrière la cyberattaque de la DGFIP et de la prétendue cyberattaque sur l'éducation nationale, jubile de tout ce chaos...
Il aura hélas fallu cette (piètre) pièce de Vaudeville pour que les citoyens, les politiques, les médias se rendent compte que la France n'est pas sécurisée et qu'il y a quelque chose qui cloche...
Les mots manquent à mes maux...
🚨 DÉCLARÉ MORT PAR SUICIDE ALORS QU’IL A RÉPÉTÉ PLUSIEURS FOIS SUR CAMÉRA : « JE NE SUIS PAS SUICIDAIRE »
Joe Felz, influenceur van-life de 40 ans, passait son temps à scanner et à mettre gratuitement en ligne des livres rares et censurés : Bibles maçonniques, Apocryphes, textes interdits, plans d’énergie libre…
Il le clamait encore et encore face caméra : « Je ne suis PAS suicidaire ».
Quelques jours plus tard , déclaré mort par suicide(pendaison).
La famille a rejeté les spéculations et promis de révéler la vérité plus tard
🚨🇫🇷 ALERTE DE SÉCURITÉ NATIONALE : MULTIPLES FUITES DE DONNÉES EN FRANCE !
Une attaque de cybersécurité coordonnée visant des infrastructures stratégiques en France a été détectée. Deux incidents majeurs ont été signalés simultanément sur des forums de renseignement sur les menaces, affectant à la fois le secteur public et l’industrie de l’impression sécurisée.
CAS n°5105 : COMPROMISSION DU GROUPE IMPRIMERIE NATIONALE
🏢 Entité affectée : Groupe Imprimerie Nationale (IN Groupe)
👤 Acteur de la menace : breach3d
📂 Secteur : Holding / Impression sécurisée (passeports, cartes d’identité, diplômes)
📅 Date : 18 avril 2026
🔍 Importance : Cette entité est l’imprimeur officiel des documents d’identité et de sécurité pour l’État français. Une compromission de cette organisation représente un risque critique de fraude à l’identité et d’espionnage.
---
🏢 Entité affectée : Inconnue (généralement désignée comme « French Data »)
Une publication de renseignement sur les menaces a été détectée concernant une base de données nommée « French Data ». Il est impératif de noter qu’à ce stade, l’incident reste non vérifié, aucun échantillon technique n’ayant été présenté pour confirmer l’authenticité des informations, et aucune entité victime spécifique n’ayant été identifiée.
👤 Acteur de la menace : ARPANET744
📂 Volume allégué : 300 millions de lignes de données
📅 Date du signalement : 18 avril 2026
🔍 Statut : Aucune preuve confirmée. L’origine n’a pas été déterminée comme étant gouvernementale ou corporative.
I often hear from new reverts that one of the key factors that drew them to Islam is the ability of Muslims to choose their religious values & SAY NO to worldly temptations in difficult circumstances. It is a habit mastered by Muslims.
We are all ambassadors of islam without realizing it. May Allah increase us in faith.
🚨🔴 CYBERALERT CRITIQUE | Axios, une des plus grosses librairies JS attaquée.
Une alerte critique sur Axios secoue l'industrie IT.
Axios, c'est la librairie HTTP la plus utilisée en JavaScript entre 100M et 300M de téléchargements/semaine.
Si vous êtes un peu geek, technique, codeur du dimanche ou développeur averti vous avez déjà certainement dû faire un `npm install axios` depuis votre terminal !
Ce matin -enfin la nuit dernière- entre 00h21 et 01h00 UTC, un attaquant a compris le package !
👉🏾Il a pris le contrôle du compte npm du maintainer principal, jasonsaayman
👉🏾 Il a changé son email et l'a fait pointer vers une adresse ProtonMail
👉🏾 Il a ensuite publié 2 versions : [email protected] et [email protected] en 39 minutes...
L'attaque est bien pensée ! Elle ne touche pas le code axios mais concerne une dépendance fantôme injectée : `[email protected]`
Un package qui n'existait pas avant hier... et qui se fait passer pour le package légitime `crypto-js` dont le seul rôle est d'installer un RAT !
NOTA: `[email protected]` (version propre) avait été publiée 18h avant l'attaque pour construire une crédibilité... C'est le détail le plus frappant de toute cette affaire...
Le hack est très propre, mais ô combien dévastateur.
Le payload est activé via un dropper `setup.js` qui touche du cross-platform :
👉🏾 macOS → /Library/Caches/com.apple.act.mond
👉🏾 Windows → %PROGRAMDATA%\wt.exe
👉🏾 Linux → /tmp/ld.py
Le RAT contacte ensuite un C2 -sfrclak[.]com:8000- après 1s à peine axios est installé.
La cible compromise, le dropper `setup.js` se supprime, ne laissant aucune trace visible...
La kill chain attack était très très vraisemblablement préméditée ! On est pas sur un attaque fortuite !
Le niveau de préparation évoque un acteur organisé, pas un cybercriminel lambda.
Il y a quelques IoCs pour savoir si vous êtes touché... Vérifiez maintenant sur votre système :
👉🏾 `npm list axios | grep -E "1\.14\.1|0\.30\.4"`
👉🏾 `grep -A1 '"axios"' package-lock.json | grep -E "1\.14\.1|0\.30\.4"`
👉🏾 `ls node_modules/plain-crypto-js && echo "GAME OVER"`
Il y a d'autres artefacts aussi à chercher.
Si vous êtes compromis :
👉🏾 Isolez la machine
👉🏾 Ajoutez --ignore-scripts dans vos pipelines CI/CD
👉🏾 Auditez tous vos builds du 31/03 entre 00h21 et 03h29 UTC
👉🏾 Bloquez sfrclak[.]com en egress
👉🏾 Rotation COMPLÈTE de tous vos secrets : npm tokens, clés cloud, SSH, secrets CI/CD
NOTA : Les versions sont maintenant retirées. NPM a supprimé les versions malveillantes à 03h29 UTC.
On a certainement frôlé le pire... jusqu'à la prochaine fois !
Après la lecture de plusieurs papiers sur l'incident, je déplore que dans _toute_ la presse même "spécialisée" ayant couvert ce hack, absolument _aucun_ ne s'est posé la question de ce que foutaient ces données personnelles datant de plus de 20 ans dans le SI du CNRS.
La presse a une énorme part de responsabilité, parce que c'est bien gentil de couvrir les hack et l'insécurité mais quand une organisation se fout manifestement hors la loi et que ça conduit à des fuites, la moindre des choses serait de rappeler qu'il existe des règles de rétention.
Figma maker est EXCEPTIONNEL. J'ai souvent du mal a trouver un design/modeliser mes idées. Il me fait gagner un temps incroyable ! J'ai finalement juste a coder
Aujourd'hui, il existe des services *commerciaux* en ligne pour retrouver l'identité d'une personne à partir d'UNE SEULE photo de son visage, pour une quinzaine d'€.
Exemple ci-dessous, où j'ai pris une capture d'écran, envoyé la photo au service, et paf, on retrouve immédiatement toutes les photos de lui sur Internet.
J'ai testé sur moi-même. On retrouve des photos de soi dont on ne sait même pas qu'elles sont en ligne ! Des connaissances pro qui postent une photo de groupe à une conférence, une photo de profil sur LinkedIn, un vieux profil Facebook... L'identité est fournie en 1 clic.
Si cet outil, qui fonctionne uniquement avec des photos publiques, est si efficace, je vous laisse imaginer ce que peut faire le gouvernement, qui possède les photos de toutes les pièces d'identité.
Mais des députés RN soutiennent la vérification de l'âge pour accéder aux réseaux sociaux, qui amènera INÉVITABLEMENT à l'identification SYSTÉMATIQUE de tous les comptes sous pseudonyme sur Internet, et, in fine, à la censure des opposants politiques – voire pire, si les données des services publics fuitent comme TROIS FOIS PAR JOUR depuis quelques mois.
Quel gâchis.
127.0.0.1 is the IP address known as localhost. It always points back to your own machine. No matter where you are in the world or what network you’re on, 127.0.0.1 means “this computer, right here.”
When developers test websites, APIs, or servers, they usually run them on 127.0.0.1 first. It’s a safe, isolated environment where nothing is exposed to the internet and nothing external can interfere. If it works on localhost, then you can think about letting others see it.
So the phrase “There is no place like 127.0.0.1” is a nerdy spin on “There’s no place like home.” For developers and engineers, localhost is home. It’s where things are predictable, controlled, and forgiving. You can break things, restart them, and try again without consequences.
Des tiers de confiance ? Les mêmes qui ont laissés fuiter les millions de données de licenciés de Fédérations de sports ?
Des tiers de confiance comme Au10tix qui a laissé fuiter des millions de vérif d'identité d'utilisateur X, TikTok ou Uber ?
Des tiers de confiance comme Onfido, l'entreprise qui a été jugée pour avoir traité les données les plus intimes des citoyens (leur visage) sans respecter les règles de transparence les plus élémentaires ?
Casemiro : « Mourinho m'a convoqué dans son bureau et j'ai immédiatement eu peur. Je me suis demandé : "Mais qu'est-ce que j'ai fait ? Je n'ai rien fait..." et il me dit : "Case, je te connais très bien, je sais parfaitement combien de matchs tu as joués à São Paulo et combien tu en as gagnés. Tu vois ça ? (Il y avait un tableau avec la composition pour le prochain match) Ton nom est là, tu seras titulaire." — Moi ? — "Oui, tu seras titulaire, je te connais très bien. Pendant le match, donne tout, c'est ce que le Bernabéu aime. Donne tout pendant les 15 premières minutes, puis fais-toi plaisir, envoie une longue passe de 70 mètres sans hésiter." »
« Je vous jure, en sortant de cette pièce, je me sentais comme le meilleur milieu défensif du monde. Je suis entré sur le terrain et j'ai fait exactement ce qu'il m'avait demandé : j'ai tout donné dès les premières minutes, puis j'ai adressé une longue passe à Cristiano. À la fin, il est venu me voir et m'a dit : « Très bien, gamin, tu as fait ce que je t'avais demandé, tu es convoqué pour le prochain match de Ligue des champions. »
Je fais actuellement un Sass servant à planifier un mariage. Je pense qu'il n'y a pas pire et meilleur client que ta copine qui pense que tu peux tout faire en 20min 😭😭😭
🇮🇱🇵🇸FLASH INFO
🗞️ « Qu’entendez-vous par otages palestiniens ? »
« Des milliers de Palestiniens sont kidnappés chez eux, sans procès, sans possibilité de savoir de quoi ils sont accusés et ils sont maintenus en prison. Comment peut-on appeler cela ? » declare Aida Touma-Suleiman, députée israélienne
Mensonge. Encore un.
@VincentJeanbrun n’a pas été ÉLU président de cette commission d’enquête.
Il a CHOISI d’occuper ce poste comme le lui permet le règlement de l’Assemblée puisque son groupe, LR, est à l’initiative de la commission d’enquête.
De ce fait il a cédé le poste de rapporteur qu’il avait choisi avant l’été, et c’est ce poste qui a été mis au vote.
Et vous avez voté, @CarolineYADAN, comme vos camarades macronistes, pour le candidat d’extrême-droite @MatthieuBloch (UDR), avec le RN, tout ça pour battre le candidat NFP, alors même que le règlement de l’AN prévoit que nous aurions dû être représentés au bureau.
Résumons : vous avez piétiné le règlement de l’Assemblée nationale et vous êtes alliée avec l’extrême-droite.
Magnifique bilan.