‼️🚨 BREAKING: 320,000 Fortinet firewall devices have been targeted in a campaign that has been dubbed 'FortiBleed'. Attackers were able to confirm 75,000 working credentials against the admin and SSL VPN interfaces.
The victims include really big names like Samsung, Oracle, Spotify, Sony, and more.
The data was first surfaced by researcher Volodymyr "Bob" Diachenko and analyzed by Hudson Rock and SOCRadar. The operation runs as a self-feeding loop. Attackers scan the internet for exposed Fortinet devices, then test each one against a curated list of passwords leaked from earlier Fortinet breaches and infostealer logs. Every successful login gets recorded into a verified database. They then turn each compromised box into a listening post, sniffing the traffic passing through the firewall to harvest fresh credentials, which go straight back into the scanner.
The scale is large. The group ran an estimated 1.16 billion credential attempts against more than 320,000 FortiGate targets, plus 2.1 billion brute-force tries against 160,000 MSSQL servers. In the deeper intrusions they intercept SSL VPN authentication hashes, crack them on a dedicated 45-GPU cluster, and move into internal Active Directory.
Diachenko confirmed full network compromises in Japan, Taiwan, Vietnam, Iraq, and Turkey, including a Turkish NATO defense contractor that had classified defense documents stolen.
If you run Fortinet, act now: rotate every VPN and admin credential, enforce MFA on all external gateways, restrict management access to approved sources, segment internal networks, and audit gateway logs for unusual logins. Hudson Rock has a free domain lookup at https://t.co/KLv2YiMtpm.
Data surfaced via the Hunt Intelligence, Inc. feed.
Bermula 1 Julai 2026
Semua pengguna bank Malaysia tidak lagi akan dikenakan caj RM 1 jika mengambil duit di Mesin ATM yang berlainan bank atau menggunakan MEPS
Ransomware Alert: 🇲🇾
Kedah Darul Aman State Government (https://t.co/uNciNj9anO), a Malaysia-based government organization, has reportedly fallen victim to Nova Ransomware.
NB: The group intends to publish the data within 14-15 days.
🔍Key Details:
🛡️Threat actor: Nova
📅 Reported on: 16/06/26
⚠️ Data Compromised: 23 GB
📢 Ransomware Alert: 🇲🇾
Intellectual Property Corporation of Malaysia (MyIPO) (https://t.co/4Cb5wv9rI4), a Malaysia-based government agency has reportedly fallen victim to Payload Ransomware.
NB: The group intends to publish the data within 8-9 days.
🔍Key Details:
🛡️Threat actor: Payload
📅 Reported on: 13/06/26
⚠ Data Compromised: 35 GB
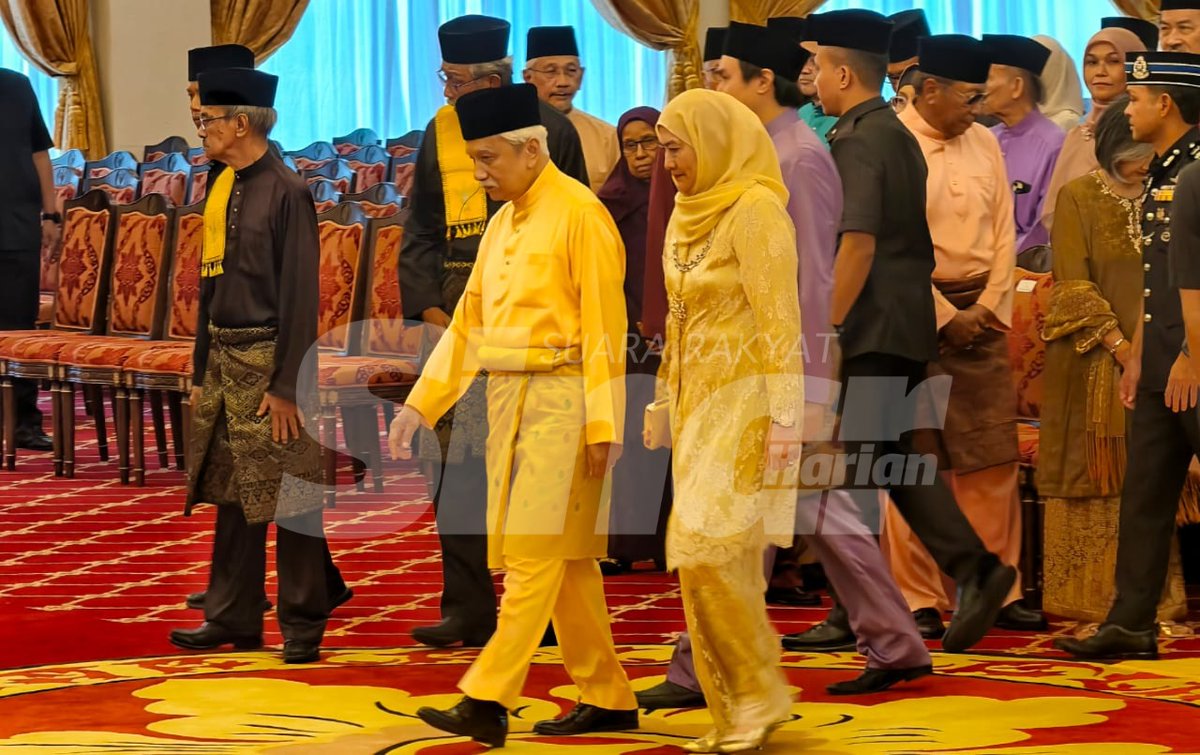
Tunku Zain kini Tunku Panglima Besar Negeri Sembilan
YDPB Negeri Sembilan, Tuanku Muhriz Tuanku Munawir berangkat mencemar duli memasyhurkan putera kedua baginda itu.
Foto Sinar Harian & Istana Negeri Sembilan
Ibu bapa kini tidak lagi dibenarkan menggunakan singkatan ‘Mohd’ untuk urusan pendaftaran nama anak, sebaliknya wajib menulis ejaan tersebut secara penuh.
https://t.co/LdU8xwxIHk
🇲🇾 A threat actor on a cybercrime forum is claiming to have leaked data allegedly with OCBC Malaysia.
According to the forum post, the shared sample suggests the alleged dataset may include:
• Phone numbers
• Email addresses
• Banking-related information
• Passport-related fields
• National ID numbers (e.g., MyKad)
• Business registration data
• Driving license information
The post includes sample structured data and references to OCBC Malaysia domains. However, the authenticity, source, and scope of the alleged data remain unverified at this time.
No official statement from OCBC Malaysia has been observed regarding these claims.
If confirmed, exposure of financial and identity-related data could significantly increase the risk of:
• Financial fraud and account takeover
• Identity theft
• Targeted phishing and social engineering
• SIM-swapping attacks
Users and organizations are advised to:
• Monitor financial accounts for suspicious activity
• Enable MFA across banking and sensitive services
• Be cautious of unsolicited communications referencing OCBC
• Avoid sharing sensitive information via email or phone
#DDW #Intelligence #Malaysia #OCBC #CyberSecurity #DataBreach #DarkWeb
Jangan lupa, May ni banyak cuti:
- 1 May Hari Buruh
- 2 3 May Weekend
- 4 5 May Apply AL
- 27 May Raya Haji
- 28 29 May Apply AL
- 30 May Sabtu
- 31 May Ahad & Hari Wesak
- 1 Jun Hari Keputeraan Agong
- 2 Jun cuti ganti Hari Wesak
Dapat ke cuti panjang macam ni?
Claude Security is now in public beta for Claude Enterprise customers.
Claude scans your codebase for vulnerabilities, validates each finding to cut false positives, and suggests patches you can review and approve.
🚨 Ransomware Alert 🚨
Qilin ransomware group has added 3 new victims to their dark web portal.
- ACR1 Commercial Roofing 🇺🇸
- Kerjaya Prospek Group 🇲🇾
- ITWAL Limited 🇨🇦
TERKINI DAN RASMI
KAPAL MALAYSIA DIBENARKAN LALU SELAT HORMUZ
PM Malaysia Datuk Seri Anwar Ibrahim mengucapkan terima kasih kepada Presiden Iran, Mahmoud Pezeshkian kerana membenarkan kapal minyak Malaysia melalui Selat Hormuz
Ini diumumkan dalam Perutusan Khas sebentar tadi
Dunia berdepan krisis tenaga akibat konflik di Asia Barat yang dicetuskan oleh rejim Zionis Israel dengan dukungan Amerika Syarikat.
Dua minggu lalu, Kerajaan memaklumkan subsidi bahan api meningkat kepada sekitar RM3.2 bilion. Hari ini, jumlah itu terus melonjak sehingga mencecah RM4 bilion sebulan.
Sejak awal konflik ini, Kerajaan MADANI telah bertindak awal untuk memastikan bekalan tenaga kekal mencukupi tanpa mengorbankan kesejahteraan rakyat.
Namun, ikhtiar ini berdepan cabaran besar susulan situasi yang kian meruncing di Asia Barat. Kerajaan perlu mengimbangi antara kemampanan fiskal dengan keperluan memastikan bekalan tenaga terus dapat dinikmati rakyat sepanjang krisis ini.
Justeru, saya telah umumkan beberapa langkah penting:
⛽ Harga RON95 kekal RM1.99 seliter dengan pelarasan kepada 200 liter sebulan bermula 1 April 2026
📊 Hampir 90 peratus rakyat tidak terkesan
🏍️ Had 800 liter dikekalkan bagi e-hailing
🚛 Had pengisian diesel dilaksanakan secara sementara di Sabah, Sarawak dan Labuan
👮 Penguatkuasaan dipertingkat bagi mengekang ketirisan
Langkah sementara ini memastikan majoriti rakyat terus dilindungi, bekalan kekal stabil dan negara kekal bertahan dalam ketidaktentuan global.
Saya turut merakamkan penghargaan kepada rakyat yang cakna dan tampil melaporkan aktiviti mencurigakan di stesen minyak, sekali gus membantu melindungi subsidi daripada diseleweng.
Dalam tempoh mencabar ini, disiplin dan kebersamaan kita menjadi kekuatan utama. Saya memohon kerjasama semua untuk terus berhemah dan memahami langkah yang diambil demi memastikan bekalan kekal terjamin untuk semua.
#MalaysiaMADANI
#MADANIbekerja
#RancakkanMADANI
#YakinMADANI
🚨 INTELLIGENCE ALERT: Massive Exfiltration of Public Job Applicants in Malaysia 🇲🇾🏛️
Our Analyzer platform has detected a critical security breach affecting the government recruitment portal of the Lembaga Urus Air Selangor (LUAS). Threat actor k4y0s3 has published a database containing nearly half a million records, resulting from a misconfiguration on the backend server.
Victim: LUAS Job Portal (https://t.co/TBbXspm3Qx) 🏛️.
Threat Actor: k4y0s3 🎭.
Volume: 499,556 records (Approx. 500k applicants).
Leak Source: Direct export from a misconfigured backend endpoint.
Date: March 25, 2026 🗓️.
Analysis of Compromised Data
The leak contains Personally Identifiable Information (PII) belonging to Malaysian citizens who applied for government positions:
🔹 Official Identity: MyKad numbers (Malaysia's National Identity Document).
🔹 Personal Profile: Full names and personal email addresses (predominantly Gmail).
🔹 Direct Contact: Up-to-date mobile phone numbers.
🔹 Metadata: Registration dates on the job portal.
Monitor:
https://t.co/wk9bZJ3laQ
#CyberSecurity #Malaysia #LUAS #DataBreach #k4y0s3 #MyKad #IdentityTheft #InfoSec #CyberAlert #HackingNews #GovernmentLeak #JobSearchSecurity
APA YANG US DAN IRAN NAK UNTUK TAMATKAN PERANG INI
US sudah menghantar 15 syarat kepada Iran untuk tamatkan perang ini. Iran juga membalas syarat berkenaan
SYARAT US
- Gencatan senjata 30 Hari
- Meruntuhkan fasiliti nuklear Natanz, Isfahan dan Fordow
- Menyerahkan Uranium Diperkayakan kepada Agensi Tenaga Atom Antarabangsa IAEA
- Menghentikan operasi memperkayakan Uranium
- Memutuskan hubungan dengan Hizbullah, Houthi Yaman dan Hamas
- Membuka Selat Hormuz
- Sebagai balasan US akan mengangkat semua sekatan Ekonomi ke atas Iran
SYARAT IRAN
- Gencatan senjata sepenuhnya dengan jaminan US takkan serang Iran lagi
- Pampasan di atas kerosakan yang dibuat sepanjang perang ini
- Semua pangkalan Tentera US di Timur Tengah ditutup
- Iran dibenarkan mengawal Selat Hormuz dari Segi undang-undang
- Semua sekatan ekonomi ke atas Iran dihentikan
💥BREAKING:
Iran is now letting only selected countries pass through Strait of hurmuz.
Countries allowed to pass:
China, India, Pakistan, Turkey, Malaysia, Iraq, Bangladesh, Sri Lanka.
Countries strictly blocked, even with the $2 million yuan fee:
U.S., Israel, Japan, South Korea
This is the largest and most crucial toll gate on earth and Now Iran controls it.
Dukacita dimaklumkan Prof. Syed Naquib al-Attas telah meninggal dunia.
Innalillah wa inna ilaihii rooji'un. Semoga rohnya dicucuri rahmat dan ditempatkan dalam kalangan orang soleh.
Hilangnya permata berharga dalam dunia keilmuan Islam.