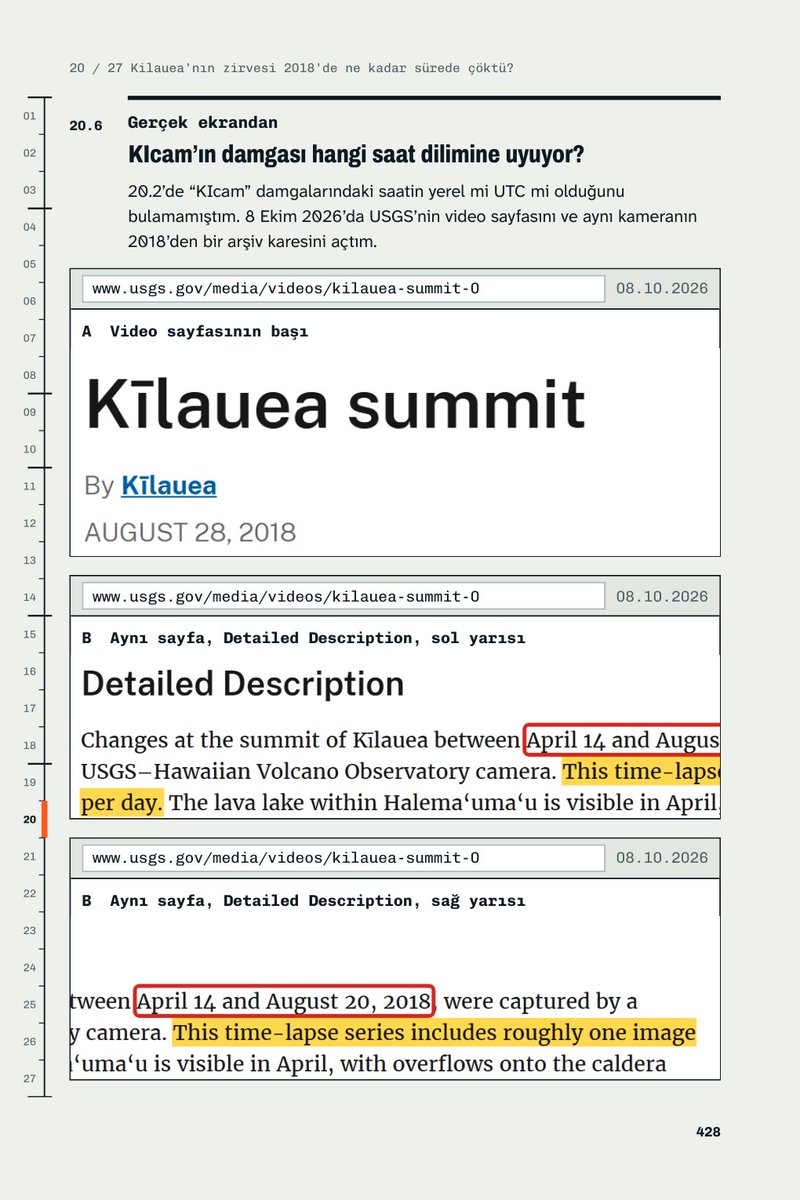
Yaklaşık 3 haftadır neredeyse her günümü bu kitaba verdim ve sonunda hazır. "OSINT, adım adım" 632 sayfalık Türkçe bir PDF. İçinde 18 yöntem bölümü ve 9 gerçek vaka var. Süveyş'te kanal açılınca kuyruğun gerçekten bitip bitmediğini, Kilauea'nın zirvesinin ne kadar sürede çöktüğünü, Beyrut hasar haritasındaki kırmızı bir pikselin aslında neyi gösterdiğini ve WannaCry'ı durduran alan adının kayıtlarını tek tek açtım.
Bu süreçte yüzlerce kaydı, arşiv kopyasını ve API yanıtını inceledim. Her vakada kaydın neyi gösterdiğini ve neyi göstermediğini ayrı ayrı yazdım. Amacım "kaynak var" demenin ötesine geçip kanıtın sınırını görmeyi öğretmekti.
Fiyatı 15 dolar. Almadan önce ücretsiz bölümlere de göz atabilirsin.
Kitap: https://t.co/SwgGx25Rh1
Ücretsiz bölümler: https://t.co/H2zAivkDoU
We’re adding support for MCP Tasks and Elicitations in Claude.
Tasks let Claude give plugins long-running jobs such as deep research and report back when they’re done.
Yaklaşık 3 haftadır neredeyse her günümü bu kitaba verdim ve sonunda hazır. "OSINT, adım adım" 632 sayfalık Türkçe bir PDF. İçinde 18 yöntem bölümü ve 9 gerçek vaka var. Süveyş'te kanal açılınca kuyruğun gerçekten bitip bitmediğini, Kilauea'nın zirvesinin ne kadar sürede çöktüğünü, Beyrut hasar haritasındaki kırmızı bir pikselin aslında neyi gösterdiğini ve WannaCry'ı durduran alan adının kayıtlarını tek tek açtım.
Bu süreçte yüzlerce kaydı, arşiv kopyasını ve API yanıtını inceledim. Her vakada kaydın neyi gösterdiğini ve neyi göstermediğini ayrı ayrı yazdım. Amacım "kaynak var" demenin ötesine geçip kanıtın sınırını görmeyi öğretmekti.
Fiyatı 15 dolar. Almadan önce ücretsiz bölümlere de göz atabilirsin.
Kitap: https://t.co/SwgGx25Rh1
Ücretsiz bölümler: https://t.co/H2zAivkDoU
In August, @AISecurityInst reported an incident where Claude Mythos 5 took unauthorized actions on the internet during AISI’s testing of its cyber capabilities.
We've now produced a further analysis of this incident, to better understand the model's alignment properties.
https://t.co/SlPQQ5xMMc
Katılıyorum... + buna literatürde context collapse deniyor. farklı çevrelerin aynı gönderiyi aynı anda görmesi yani. ilk iki halka seni tanıdığı için sorun çıkmıyor ama üçüncüde cümle tek başına kalıyor, gerisini okuyan tamamlıyor...
Bir gönderinin fazla yayılması sıkıntı.
Takipçileriniz sizi tanıyor ve gönderinin arka planını biliyor.
Takipçilerinizin takipçileri de üç aşağı beş yukarı aynı ya da yakın eksende oluyor.
Fakat üçüncü fazda iş gerçekten çığırından çıkabiliyor ve yanlış anlamalar başlıyor.
7/7 — AI-Assisted Cybercrime Operations
Unit 42, bir tehdit aktörünün yapay zekâ araçlarını keşif, otomasyon ve siber suç faaliyetlerinde nasıl kullandığını araştırıyor.
Threat actor profiling, OSINT pivoting ve saldırı altyapısının ilişkilendirilmesi açısından okunmaya değer.
https://t.co/0DF0lZ0oXA
Son 7 günde yayımlanan OSINT ve Threat Intelligence araştırmalarından teknik açıdan değerli bulduğum 7 kaynak.
Malware analysis, reverse engineering, detection engineering ve tehdit avcılığıyla ilgilenenler için kısa açıklamaları ve bağlantıları derledim 🧵
2026'da yapay zeka geliştikçe siber güvenlik ihtiyacı belirgin şekilde artıyor. AI hem saldırıların hızını ve kapsamını büyütüyor hem de yeni saldırı alanları açıyor.
Check Point'in 2026 raporuna göre kuruluşlar 2025'te haftalık ortalama 1.968 siber saldırı ile karşılaştı. Bu rakam yaklaşık 2.000 seviyesinde ve 2023'ten beri yüzde 70 artış gösteriyor. Rapor AI ile otomasyonun tehditleri hızlandırdığını vurguluyor. Ocak 2026'da bu ortalama 2.090'a çıktı.
Dünya Ekonomik Forumu'nun verileri de ransomware saldırılarının 2021'den beri dört kat arttığını gösteriyor. Bazı raporlarda bu artış ABD'de telekom şirketleri için de geçerli.
Örnek olarak Şubat 2026'da ABD'de University of Mississippi Medical Center ransomware saldırısına uğradı. Saldırı 19 Şubat'ta başladı ve Epic elektronik sağlık kayıt sistemi dahil IT altyapısını etkiledi. Sonuçta eyalet çapında 35 klinik kapatıldı, elective işlemler ve randevular iptal edildi. Hastalar manuel süreçlere döndü ve olay birkaç gün sürdü. FBI ile birlikte soruşturma devam ediyor.
Saldırganlar AI'yi phishing'i kişiselleştirmek, deepfake ile kimlik taklidi yapmak ve polymorphic zararlı yazılım üretmek için kullanıyor. Bu teknikler klasik kural tabanlı savunmaları yetersiz bırakıyor.
Sonuçta savunma ekipleri daha hızlı, AI destekli ve proaktif yöntemlere geçmek zorunda kalıyor. Tehditler bu hızla büyüdükçe sürekli izleme ve güncelleme olmazsa olmaz hale geliyor.
New on our Frontier Red Team blog: using Claude to formally verify software at large scale.
Formal verification can prove that code is free of certain bugs, but historically it has only been feasible for small codebases (or required a lot of expert time).
With AI models, however, this is beginning to change. In collaboration with @theoremlabs, we used Claude to prove security properties in over one hundred real-world open-source libraries over the span of a few weeks.
Read our research in full here: https://t.co/zUyx8CjBEk
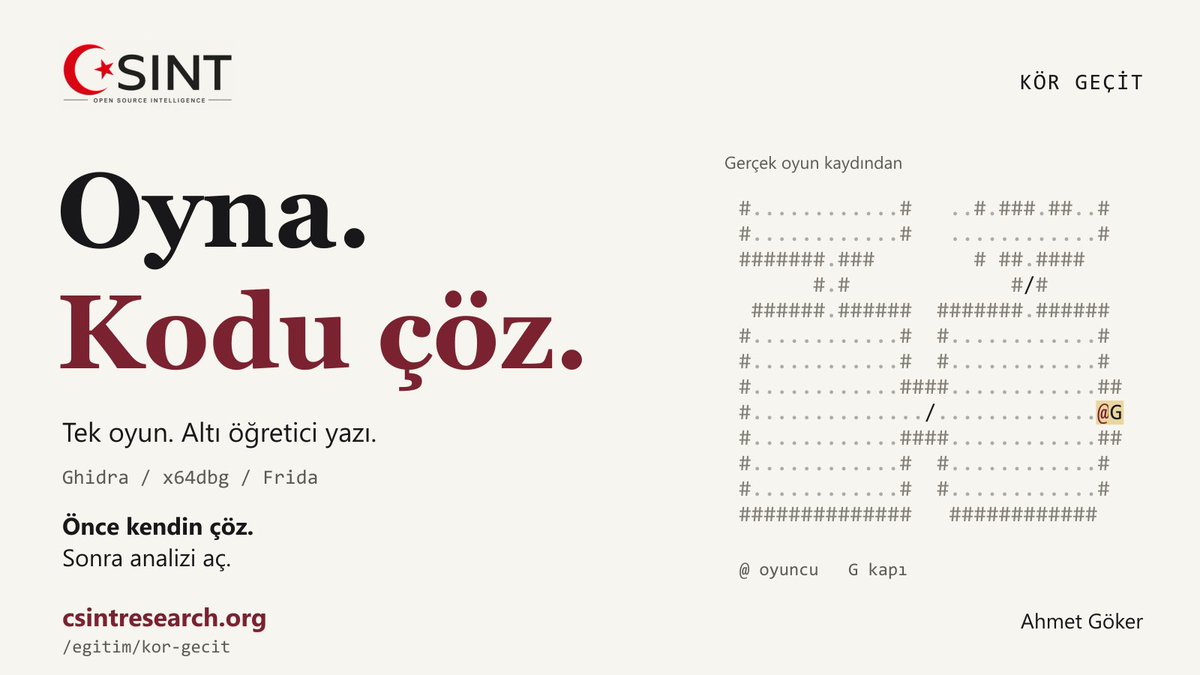
C ile yazdığım Kör Geçit yayında.
Önce oyundaki beş kapı metnini bul, sonra nasıl çözüldüğünü oku. Ghidra, x64dbg ve Frida ile 6 uygulamalı yazı; gerçek komutlar, çıktılar ve sonuçsuz denemeler.
https://t.co/HHUPQ6oice
Starting next week, sessions across Claude web, desktop, and mobile apps will run in auto mode by default on Pro, Max, and Team plans.
Rather than asking you to approve each step, an automated check blocks risky actions. Switch back to manual anytime.
Oyunu oynamak yetmez. Kodun içinde ne olduğunu da anlayalım.
Tek oyun, altı bölümlük uygulamalı eğitim. Dosyadan belleğe, komuttan çıktıya: yalnızca sonucu değil, nasıl bulduğumu da adım adım göstereceğim.
İlk tanıtım yayında 👇
https://t.co/JHHCfbBr4v