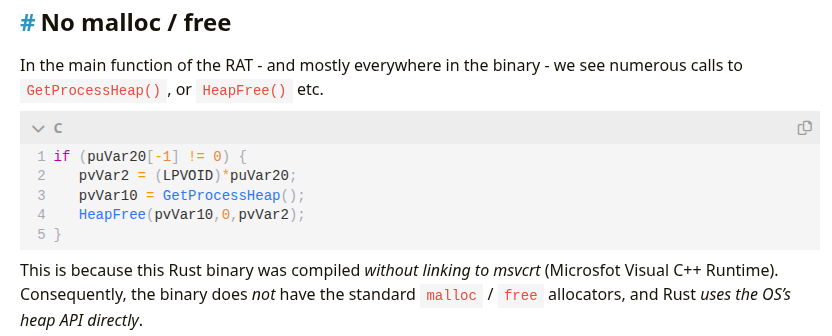
Personal notes on some talks of @virusbtn https://t.co/gPiO7FlQJn where you'll learn about #Rust#metamorphic#malware, early bird APC, module stomping, #Android TV botnets, ransomware encrypting #LLM training files and more :)
Excellent edition!
This week, I am at @virusbtn and happy to present.
It's a "simple case" - convincing bank fraud - which can potentially hit 15% of the population !
Defeats security measures by social engineering. What happens when you trust the wrong person?
Hear it live.
I'm excited to speak at @44CON this week!
https://t.co/LuSbYzyH6Q
Thursday 12:00: talk about a #Linux#backdoor, called #GoGra. The devil is in the details. That's what we cover: details.
Thursday 14:00: workshop on reversing with #AI. #OpenCode + #MCP + #disassembler.
I’m excited to be speaking at @virusbtn this October in Seville! I’ll explore a cybercrime incident that targeted an elderly. It's a good opportunity for us to understand how exposed they are, what we can do about it and what's behind the word "trust".
#VB2026#elderly
Reminder: Grehack CfP is live! 📜
While we have the excuse of the summer heat to stay fresh in front of our computer, take the opportunity to refine your talk or workshop for #GreHack26.
If you want to show your fresh new research or chill findings November 13-14 in Grenoble:
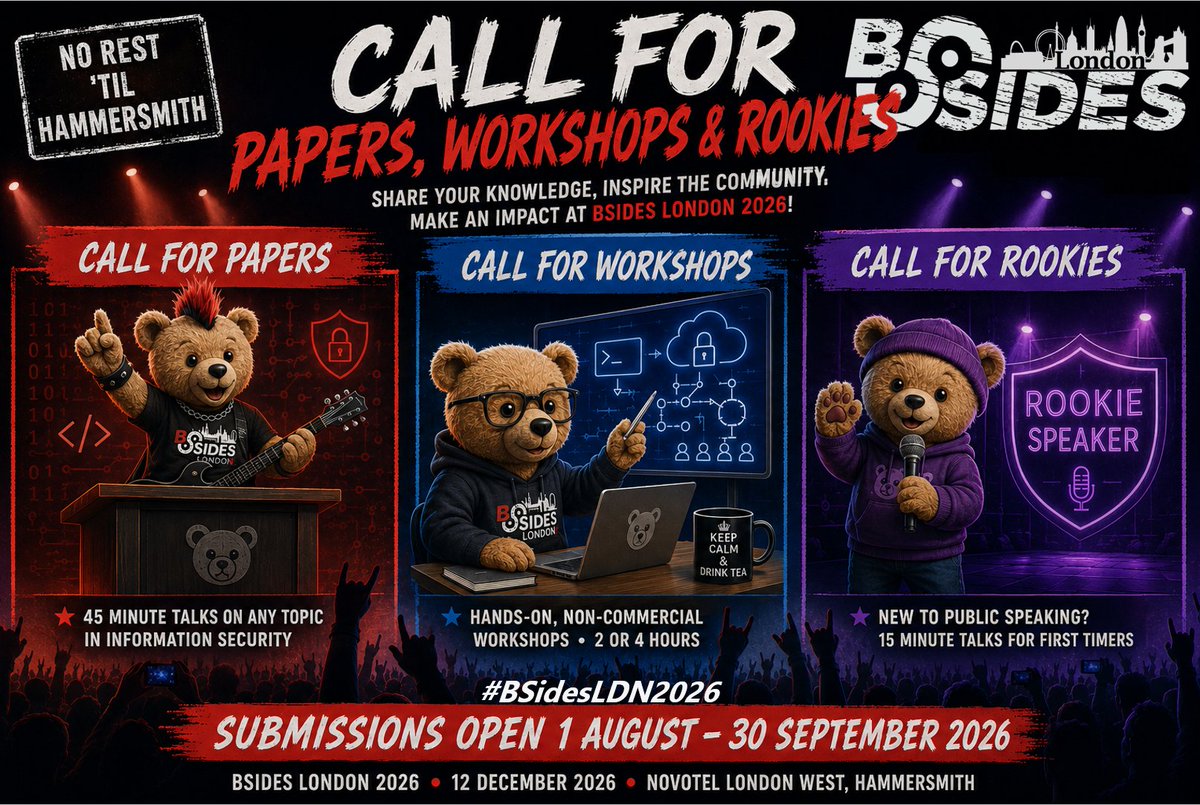
The #BSidesLDN2026 CFP is now open
Call for Papers - 45 min presentations
Call for Rookies - 15 mins, 1st time speakers only!
Call for Workshops - 2hr or 4hr non commercial workshops
More info: https://t.co/XwTaDMlPSj
To submit a proposal: https://t.co/rZzDU4lQ4U
#BSides#London
⏰ Only 5 days left to save €200!
Secure your place at #VB2026 in Seville before the Early Bird rate ends on 7 August.
Join 300+ cybersecurity professionals and 90+ speakers for three days of world-class talks, learning and networking.
🎟️Book now👉https://t.co/K5D7qyUrI2
🚀 The wait is over, our early bird tickets for Insomni'hack 2027 are now open until September 30th! Lock in your discounted rate today and prepare for an epic cybersecurity event.
👉 Secure your spot now: https://t.co/dEClzJoNI9
#INSO27#Cybersecurity#Infosec#CyberConference
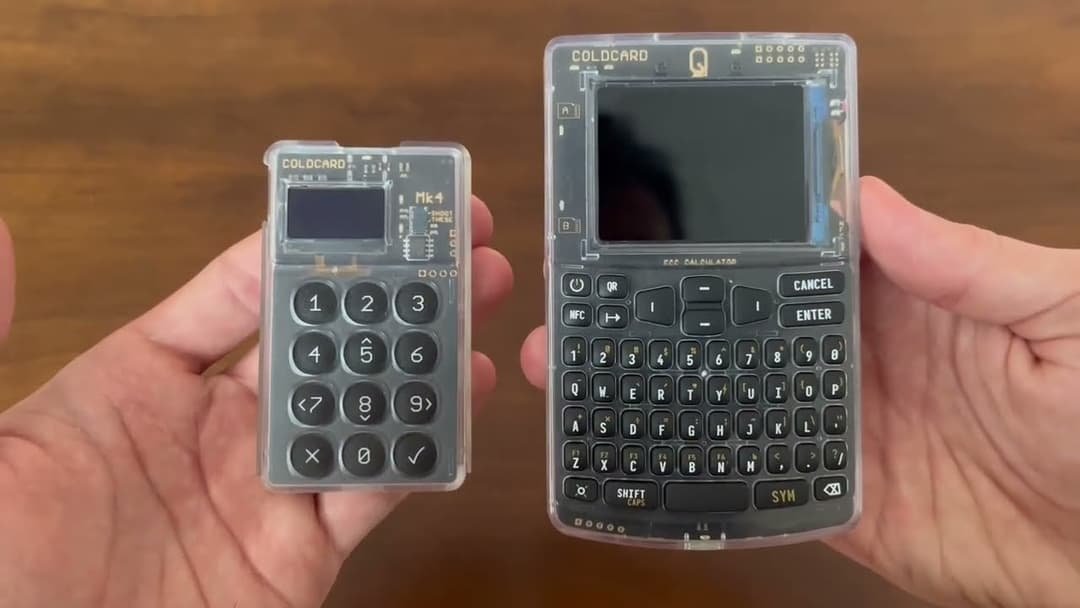
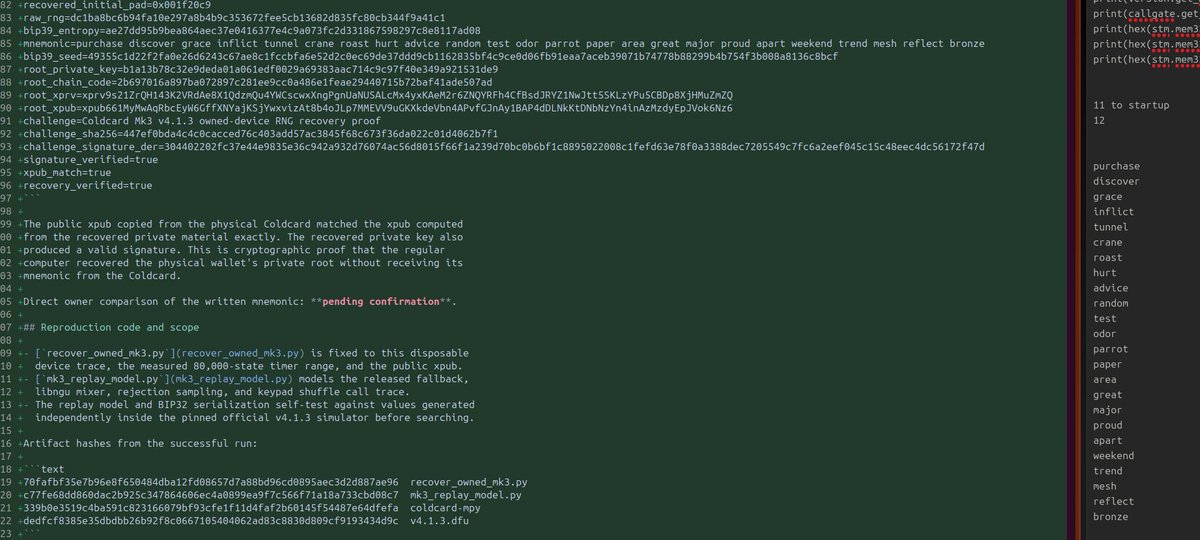
🚨 Près de 1 200 cold wallets Coldcard vidés et 70 millions de dollars en Bitcoin volés en seulement 41 minutes.
Pourtant, le coupable n’a jamais eu accès aux appareils, aux phrases de récupération ou aux ordinateurs des victimes. Il a simplement réussi à reconstruire leurs seeds......
Le 30 juillet, un individu a dérobé 1 082,65 $BTC, soit environ 70 millions de dollars, depuis 1 196 wallets Coldcard.
Les fonds ont été transférés en plusieurs lots vers quatre adresses.
Une attaque réalisée entièrement hors ligne
Il n’avait pas besoin d’accéder physiquement aux appareils, car le problème venait de la manière dont certaines seeds avaient été générées.
Une erreur dans certaines versions du firmware Coldcard avec des seeds beaucoup trop prévisibles.
Le firmware devait utiliser un générateur matériel de nombres aléatoires. À cause d’une mauvaise configuration, certains appareils ont utilisé un générateur logiciel basé notamment sur le numéro de série de la puce et des données liées à son horloge interne.
Ces informations semblaient aléatoires, mais pouvaient en réalité être reproduites ou limitées à un nombre de possibilités beaucoup plus faible.
L’attaquant pouvait générer des millions de seeds candidates sur ses propres machines, puis calculer les adresses Bitcoin associées.
Lorsqu’une correspondance était trouvée, il obtenait la même clé privée que le propriétaire et pouvait signer une transaction valide.
Les wallets vidés utilisaient plusieurs formats d’adresses Bitcoin, dont principalement du SegWit natif.
Plusieurs générations de Coldcard pourraient être concernées, notamment les Mk2, Mk3, Mk4, Mk5 et Q, selon le firmware utilisé au moment de la création de la seed.
L’attaquant aurait laissé une trace en utilisant un compte payant auprès d’un fournisseur de données blockchain pour vérifier les adresses pendant son attaque.
Les requêtes enregistrées correspondraient précisément au nombre, à l’ordre et au timing des wallets vidés. Ces informations auraient été transmises aux autorités.
Coldcard confirme la faille et recommande une migration immédiate des fonds vers un autre wallet.
Blogged on Labuba RAT: https://t.co/zaS6mISHh0
My blog post is focused on reversing some anti-analysis features of the malware.
For a general (technical) overview of the malware, read this https://t.co/24eiiRKERg
Join @cryptax (Axelle Apvrille) from @Fortinet at #VB2026 in Seville for a walkthrough of a real cyber incident that targeted an 89-year-old man in February 2026, revealing the full process used by the cybercriminals.
👉https://t.co/gpGyjw5pSA
In a few words, your UltiMaker Cura AppImage 5.12 for Linux crashes because Qt.labs.folderlistmodel QML module is missing/not bundled.
It's not a difficult fix, can you just forward that to the team that prepares the images?
Thx.
#bug#fix#cura#3d
@VilledeBiot depuis hier, j'entends quasi en continu toute la journée (mais pas la nuit) un petit chien qui jappe. Situation approximative: la Brague, zone du pont. Si qqun arrive à trouver son propriétaire... ;-)
@BlaBlaCar_FR Je n'ai pas de temps à perdre : vous avez la photo, le signalement et l'explication de l'agissement.
Soit vous voulez agir et vous voulez, tant mieux.
Soit pas, et je n'y peux plus rien.
@BlaBlaCar_FR ce conducteur de bus est un fou : présence sur la 3e voie interdite aux bus, colle les voitures devant lui, dépasse par la droite. 9h15 aujourd'hui sur autoroute vers sortie Nice promenade.
Reverser des binaires avec IA? Il y a un workshop à Auvergn'hack ce vendredi. Vous y reverserez des crack-me, des challenges de CTF, mais également le très étonnant binaire "saint-nectaire", totalement approprié pour la conférence.
https://t.co/zJ2SQW067s
#ghidra#r2#mcp#CTF