@jepayneMSFT This is also part of CIS Benchmarks. Prepare for exceptions (smb or printer shares and clients running server-like services). This policy cannot be delivered via registry, so there is no way to do item level targeting and you will need more similar GPOs with different scopes.
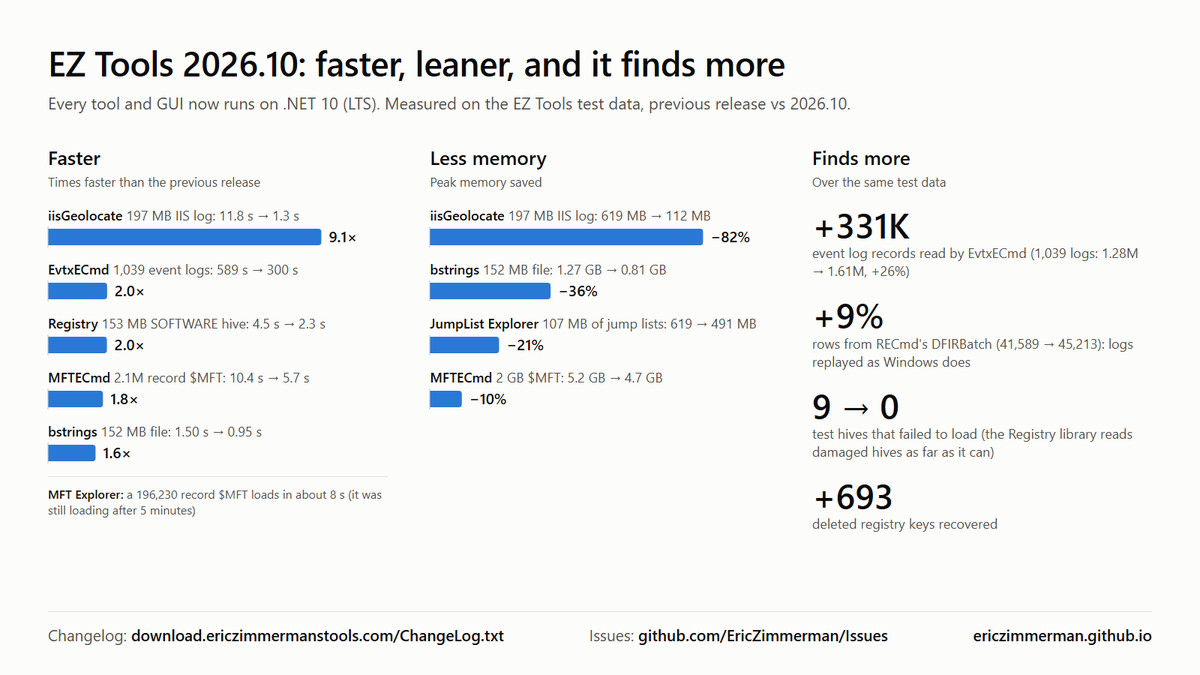
1/ EZ Tools 2026.10 is out, all on .NET 10 (LTS)
✅ More accurate: 331K more event log records, hive logs replayed as Windows does, every test hive loads
⚡ Faster: up to 9x; EvtxECmd and Registry 2x
📉 Less memory: up to 82% less
Update with Get-ZimmermanTools 🧵 #DFIR
Some stats on #php2shell. In the 10 hours before it was publicly announced, across the @Cloudflare network we saw thousands of attempts to exploit it. That jumped to tens of thousands in the 45 minutes post announcement, hundreds of thousands within 2 hours, and millions now.
The ICC strongly rejects US sanctions against the institution:
🎥 Video Statement by the President of the #ICC, Tomoko Akane
Learn more ➡️ https://t.co/DJ9dqlzo82
@Macrike@twittaccount_@MartyOb1@UK_Daniel_Card Also the patch will likely disclose vulnerabilities boosting TA activities. Citrix and CERTs likely want to patch critical infrastructures first.
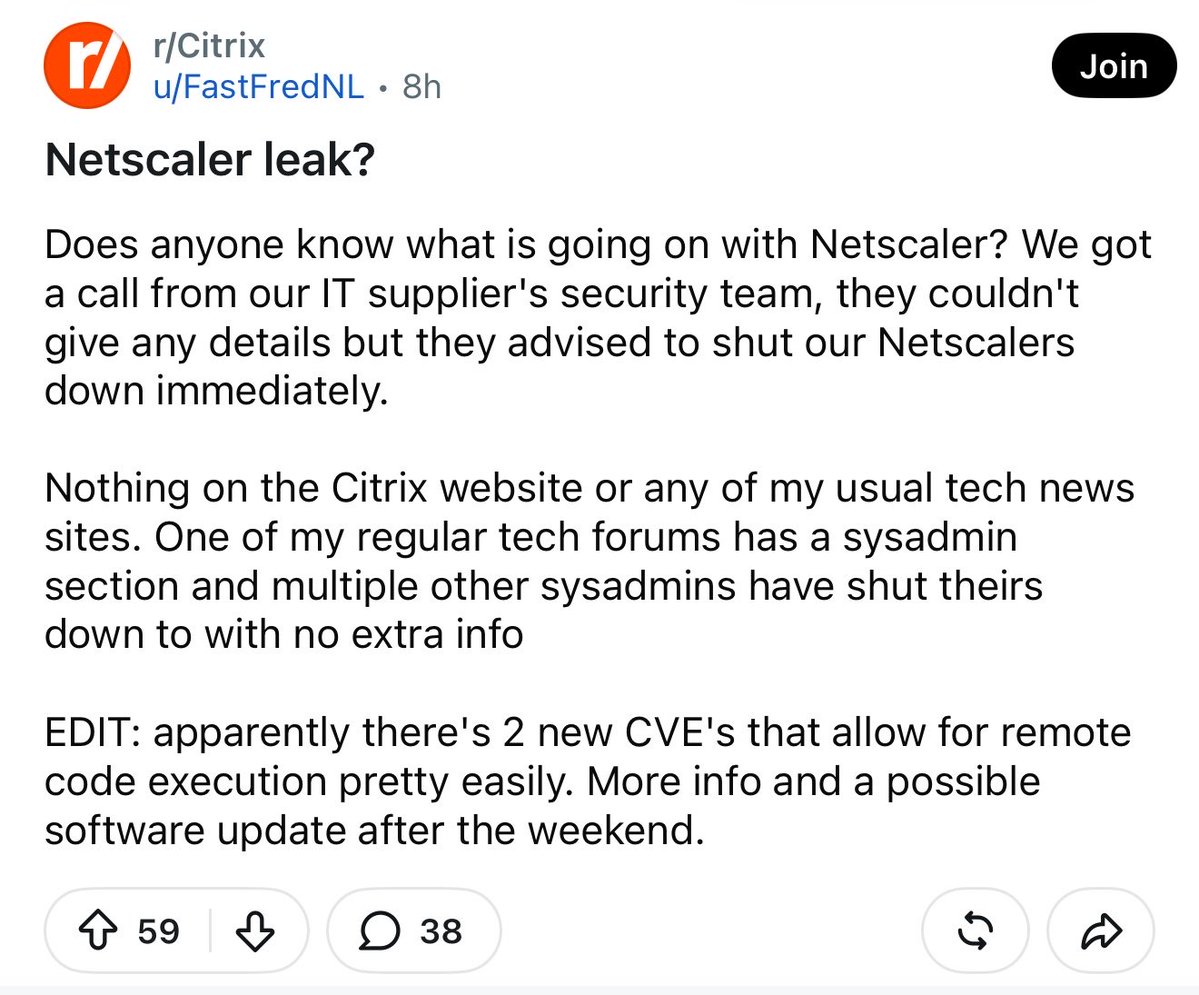
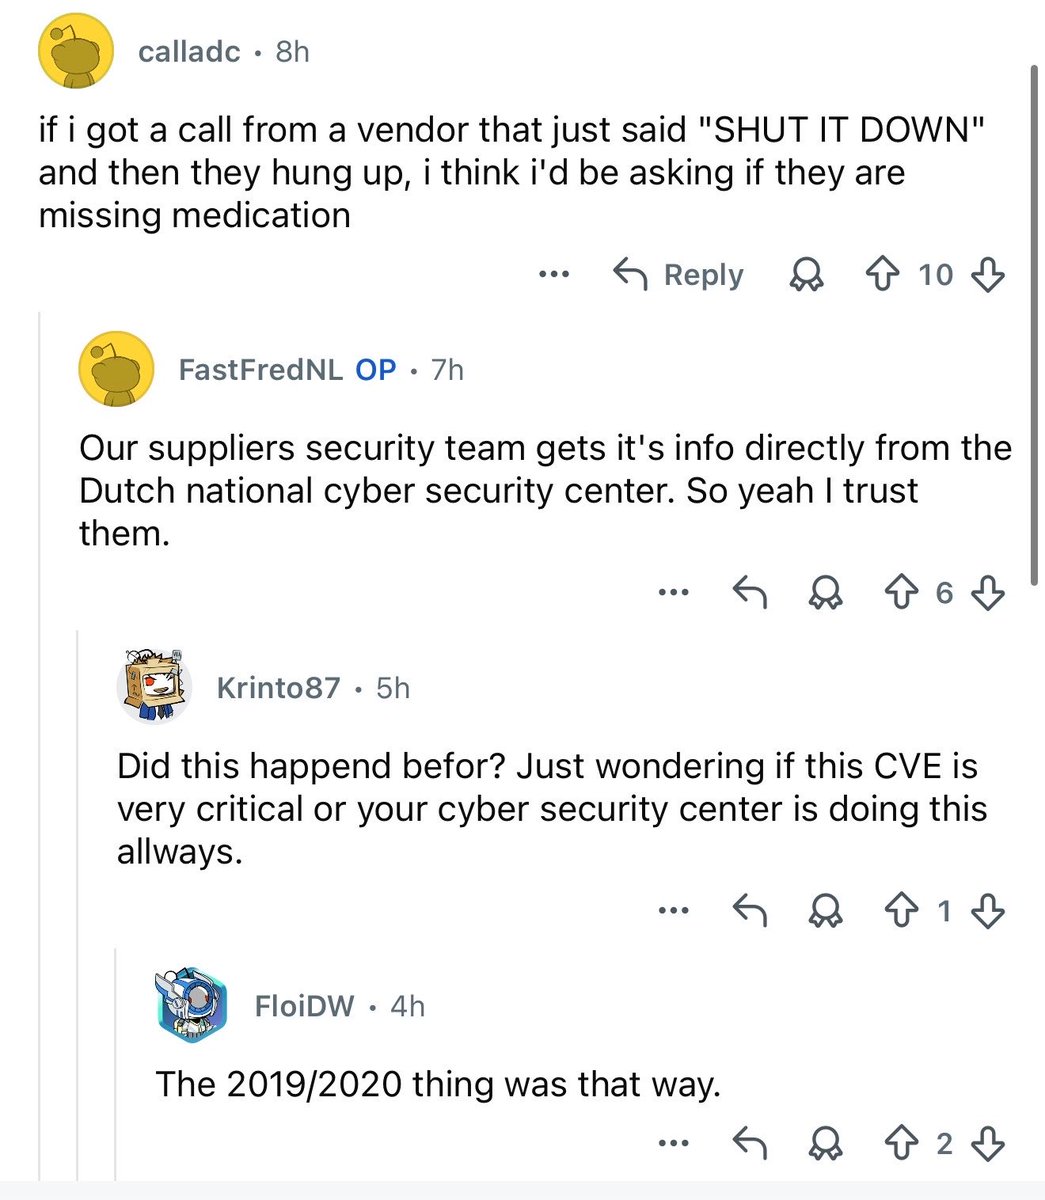
‼️BREAKING: An actively exploited unknown critical Citrix NetScaler zero-day has prompted governments and organizations to SHUTDOWN all their devices immediately.
We don't know what's exactly going on yet. Stay tuned for more info.
NOVITÀ DELL’ULTIMA ORA SU REVOLUT
Iniziamo dall’elemento mancante fino a ieri: la casella di posta certificata violata appartiene alla Prefettura di Reggio Calabria (nello specifico, l'ufficio Enti Locali, che fa capo al Ministero dell'Interno).
Ma c’è un aspetto grottesco, sollevato oggi da testate specializzate, di natura prettamente giuridico-procedurale.
Infatti formalmente la Prefettura coordina l'ordine pubblico, ma non ha la competenza penale per emettere ordini di acquisizione di dati bancari all'estero (i quali spettano alle Procure della Repubblica tramite canali giudiziari dedicati).
Il team legale di Revolut ha quindi accettato un finto Ordine Europeo di Indagine (OEI) formalmente inviato da un ufficio amministrativo che non avrebbe mai dovuto emetterlo.
E qui a mio avviso la responsabilità di Revolut diventa palese, al netto dei legittimi tentativi della banca fintech di ridimensionare le proprie omissioni,
È cosa ben nota infatti che gli accessi PEC governativi siano in vendita sul dark web da anni.
Per questo motivo, molti analisti di cyber-risk sostengono che la responsabilità non sia affatto da dividere al 50%, ma che Revolut abbia mostrato una grave "negligenza procedurale". E su questo punto concordo totalmente.
Infatti qui siamo davanti al classico conflitto tra Conferma del server vs Conferma del mittente.
Come evidenziato dagli esperti di AML intelligence, i sistemi di conformità delle fintech spesso verificano solo che la mail arrivi da un dominio certificato (il server), senza accertarsi se la persona fisica che scrive sia un investigatore realmente autorizzato a richiedere quei dati.
E qui passiamo all’errore fatale commesso da Revolut: la mancata verifica "Out-of-Band"
Trattandosi di dati sensibilissimi di circa 700 clienti (selezionati chirurgicamente dai criminali tra i profili con i più ingenti portafogli di criptovalute) lo standard di sicurezza avrebbe imposto un controllo incrociato "fuori banda" (es. una telefonata di verifica ai canali istituzionali centrali del Ministero o a Europol), anziché limitarsi a rispondere alla stessa catena di email controllata dagli hacker.
E a tal proposito, un dettaglio emerso oggi rende tutta la vicenda ancora più grottesca: è stata la stessa Revolut ad accorgersi dell'inganno dopo ben 5 mesi (un'eternità in termini di cybersecurity).
Gli analisti della banca (alla buon’ora) si sono insospettiti per via di alcune anomalie e hanno contattato la Prefettura per altre vie, scoprendo che l'ufficio non sapeva nulla di quelle richieste.
Naturalmente adesso il Ministero dell'Interno italiano si trova al centro di un polverone politico, poiché l'account PEC è rimasto in mano ai criminali da marzo a luglio senza che i sistemi di monitoraggio statali se ne accorgessero.
In tale ambito, siamo ancora in attesa di una nota del ministero che giustifichi la falla sulla PEC (insistere sulla linea del silenzio sarebbe oltremodo imbarazzante).
Per concludere, dibattito ora si sta spostando sui rimborsi e sulle sanzioni dei Garanti della Privacy (italiano ed europeo), che ragionevolmente commineranno delle multe a Revolut, per aver consegnato i dati dei clienti senza adeguate verifiche, come previsto dal GDPR.
Una cosa è certa: questa storia ha scoperchiato il vaso di Pandora sulle enormi criticità delle attuali procedure di anti riciclaggio, alla luce dell’incapacità di garantire la sicurezza dei dati personali di milioni di persone.
La concentrazione crescente di dati identificativi e finanziari nei sistemi AML e KYC, si sta rivelando fallace. Infatti, più informazioni vengono aggregate e interconnesse, più questi archivi diventano bersagli ad altissimo valore per cybercriminali e furti di identità.
#Revolut #Hack
The case is cracked open. And everyone has something to hide. 🕵️♂️
In the middle lies a missing man, a secret government system, and an APT operating in the shadows.
But who is connected to APT NAPOLEON? Who can be trusted? And who's really pulling the strings?
It all unravels September 17–21.
🔗 Sign up for Holmes CTF 2026 >>> https://t.co/ixT2GfVG8M
.
.
.
#HolmesCTF #HackTheBox #GamesOfWit #CyberSecurity #DFIR #BlueTeam #ReichenbachDirective