Recap por si te lo perdiste:
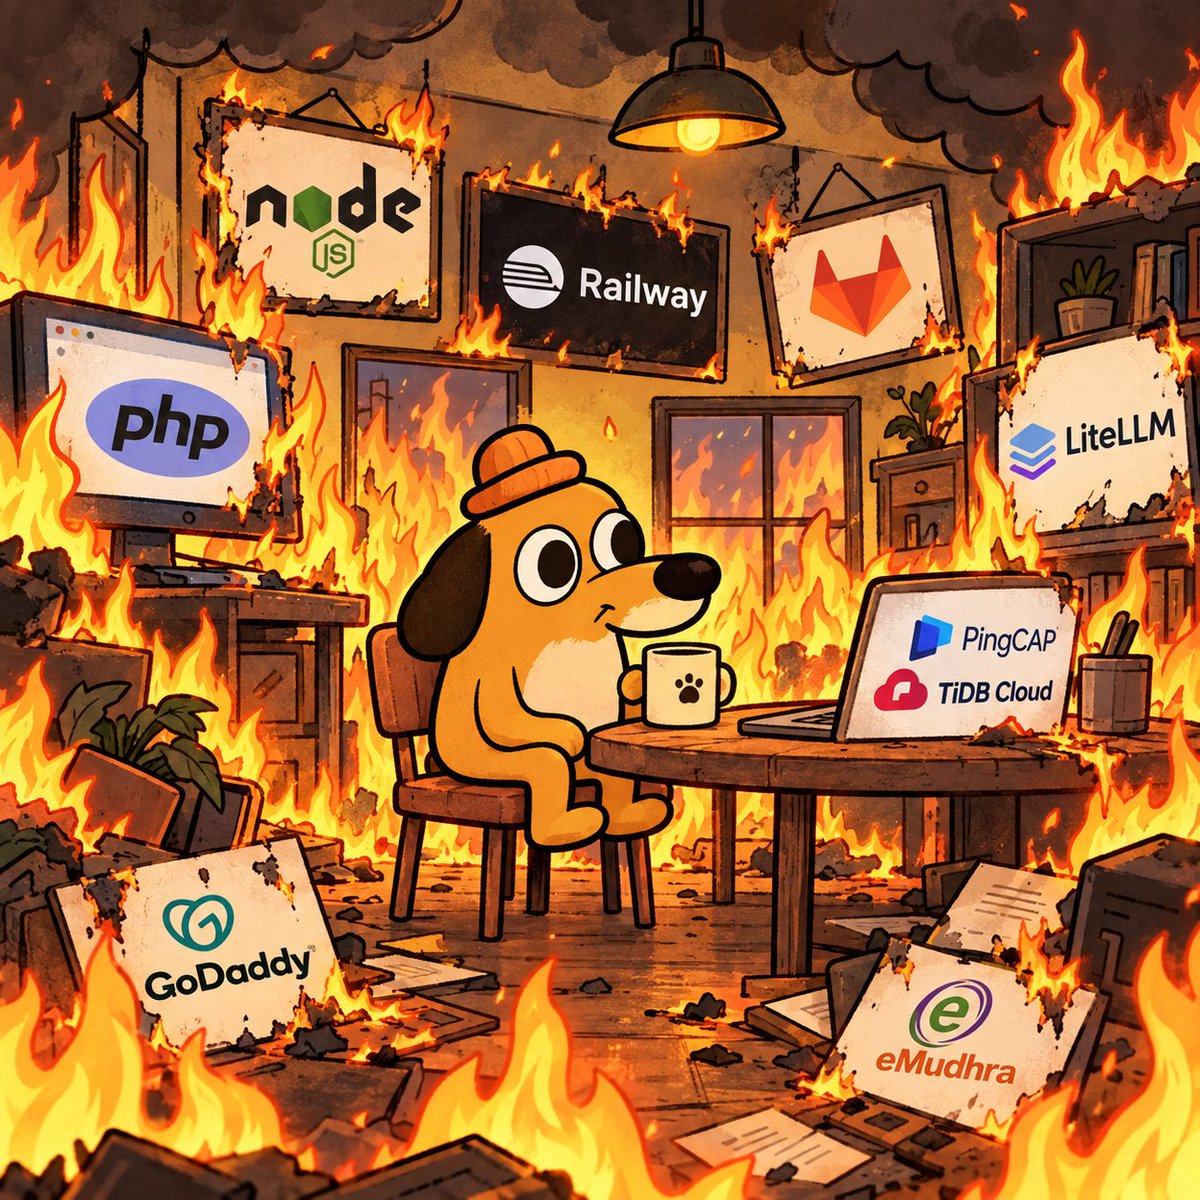
> RCE crítico en PHP
> RCE en Node.js (Brotli)
> Railway hackeado
> GitLab: CVSS 10.0
> LiteLLM comprometido (otra vez)
> PingCAP/TiDB Cloud hackeado
> GoDaddy revoca 400k certificados
> eMudhra: llaves de CA comprometidas
Todo en ~72 horas.
Cada vez veo mas que rajan al único que la tenia clara porque "hoy lo hace cualquiera con la IA". Y bueno, para sorpresa de nadie no les funcionó. Lo único que pido es que la medicina no caiga en el delirio que ha caído la informática.
No te pierdas mi último artículo: Cuando la nube falla: Lecciones de Gobernanza desde el incidente DonWeb 2026 https://t.co/UPQTD6EsRk a través de @LinkedIn
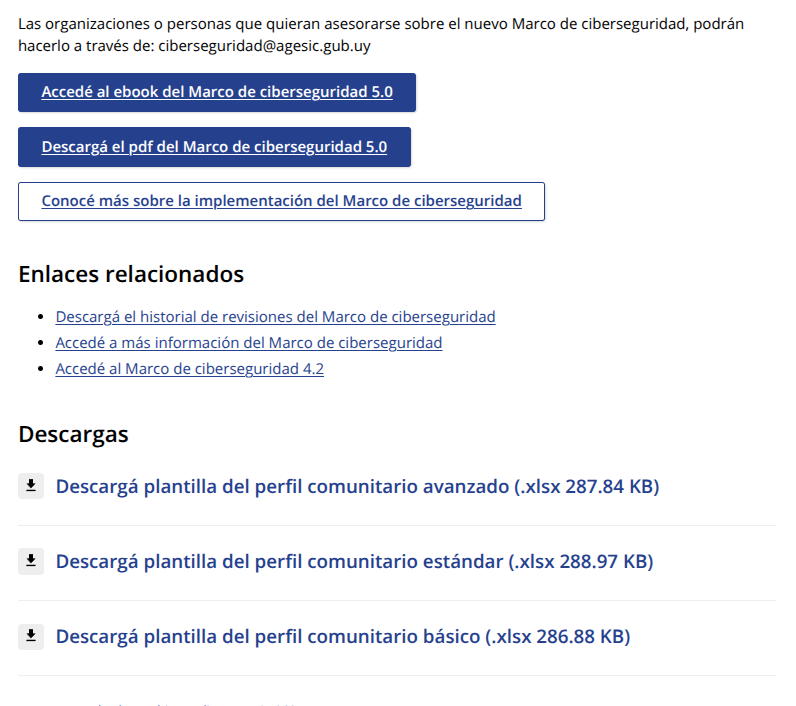
🇺🇾 Uruguay pone a disposición las planillas correspondientes para gestión el Cumplimiento del MCU 5.0 (Marco de Ciberseguridad de Uruguay) basado en el CyberFramework de NIST 2.0
https://t.co/HznYSv1Ii0
El gobierno de Uruguay adoptó el Marco de Ciberseguridad y publica toda la información para ayudar a cumplirlo, también con su modelo de madurez:
Su versión del tema políticas https://t.co/l3k25NtltV
🚨ANTHROPIC ESTÁ PAGANDO $3,850/SEMANA A PERSONAS SIN EXPERIENCIA EN ML.
Y más del 50% acaba trabajando en Anthropic.
Se llama Anthropic Fellows Program.
Dura 4 meses y te pagan semanalmente, además de darte financiación adicional para cómputo.
Lo interesante es que no necesitas un doctorado, experiencia en ML ni publicaciones previas.
Solo necesitas:
→ Saber Python
→ Resolver problemas ambiguos
→ Aprender rápido
Un investigador de Anthropic te propone varias ideas de proyecto.
Eliges una y la desarrolláis juntos durante 4 meses, haciendo investigación real sobre seguridad de IA.
Los resultados son bastante absurdos:
→ +80% de la primera convocatoria publicó un paper
→ +50% terminó trabajando en Anthropic
Hay 6 tracks abiertos ahora mismo, con opciones en San Francisco, Londres, Ontario y REMOTO.
Aplicar es gratis y puedes hacerlo en una tarde.
Dentro de 4 meses podrías estar investigando para Anthropic sin haber tenido experiencia previa en ML.
Aplica hoy mismo: https://t.co/5Cd7DsC48R
Oferta anual de Shodan. Por 5 dólares obtenes la membresía básica de por vida. Lo vale: Membership sale is live until 2026-08-09 00:00 UTC: https://t.co/KFqeTqjJvv
El pedazo de phishing (ataque para estafarme o robarme la cuenta) que me acaba de llegar a Gmail firmado por Google!
👉Mi impresión rápida es que usaron como nombre de app "your data, go to <link de phishing> " y queda escrito así con link incluido y Google te lo manda.
No hice el análisis de dónde termina el link que va a google sites, pero me llega aparentemente por una cadena de forwards desde esa cuenta vivian.bratva, y en la cadena hay varios dominios sospechosos.
🛠️ttl es un herramienta de diagnóstico de redes que va más allá de traceroute: detección de MTU, detección de NAT, alertas de fluctuación de rutas, identificación de IX y mucho más
Un traceroute rápido y moderno con interfaz de usuario en tiempo real (TUI), estadísticas por salto, búsqueda de ASN/ubicación geográfica, detección de ECMP y análisis de etiquetas MPLS. Un mtr mejorado.
https://t.co/jLdhaJ2mS8
🇦🇷Desarrollado por el Laboratorio forense del Poder Judicial de Neuquén.
Captura Digital es una aplicación desarrollada por el Gabinete de Pericias Informáticas que permite efectuar la preservación de contenido digital de dispositivos móviles Android, con consentimiento del propietario, para que pueda ser incorporado como prueba en investigaciones penales. También es de utilidad en cualquier instancia extrajudicial o judicial que requiera preconstitución de prueba con contenidos digitales
https://t.co/0KtIUR4OhZ
Buenas, dejo otro recurso de un ex alumno que también me pareció muy interesante, tanto para educadores como para educandos. Sobre Criptografía principalmente enfocado para SOC (o defensores)
https://t.co/ugm34zRR3q