“Defender minha família, ajudar meus vizinhos, apoiar a minha comunidade e honrar meus princípios. Don’t tread on me...”
“Defending my family, helping my neighbors, supporting my community and honoring my principles. Don’t tread on me...”
Por volta das 2h desta madrugada, uma conta oficial, com selo azul, pediu que usuários de hardware wallet conectassem o dispositivo num site fora do domínio oficial. Foi o suficiente.
Eu estava na minha ronda de rotina — a mesma ronda silenciosa de todos os dias — quando vi o “URGENT SECURITY UPDATE”. O texto tinha tudo para parecer legítimo: nome grande, tom de emergência, memória fresca de um incidente real, imagens de aparelho, promessa de proteção. Mas tinha um cheiro errado.
O golpe não anunciava um bug novo. Vestia a roupa de um bug real.
Três sinais acenderam na hora: domínio estranho, pedido para conectar o dispositivo e fazer “verificação” por site, e aquela urgência empurrando o usuário para agir antes de pensar. Depois vieram os outros: comentários bloqueados, post apagado, post refeito. A peça certa no lugar errado ainda é peça errada.
Então fiz o que faço há anos: parei, verifiquei, avisei.
A manhã confirmou o alerta. A conta da Coldcard foi usada para empurrar um phishing; a empresa passou a investigar como aquilo foi publicado; a @livecoinsBR cobriu; @R38TAO amplificou. A parte útil não é meu nome ter ido junto. É que, dessa vez, a verificação correu mais rápido que a perda.
E aqui está a lição que vale mais que a manchete: nenhuma atualização legítima precisa da sua seed num site. Nenhuma. Nenhum suporte sério pede suas 12 ou 24 palavras. Nenhum “check” remoto justifica plugar o aparelho porque uma rede social mandou. Firmware se verifica pelo canal oficial; domínio se digita à mão; urgência vinda de fora se trata como ruído até prova contrária.
Selo azul verifica conta. Não verifica intenção. Não verifica quem estava com a mão no teclado naquele minuto. Não transforma link em procedência.
Se você interagiu com um site assim, não entre em pânico — entre em protocolo: seed exposta é seed morta; gere uma nova em firmware oficial, teste com pouco, confirme, migre com calma. E se o patrimônio for sério, não deixe um único aparelho, uma única seed ou um único fabricante decidirem tudo.
O post falso morreu em minutos. O padrão fica: quando a tela gritar “corra”, é exatamente a hora de andar devagar.
Em Bitcoin, autoridade não é crachá. É o hábito de verificar quando todos estão com sono.
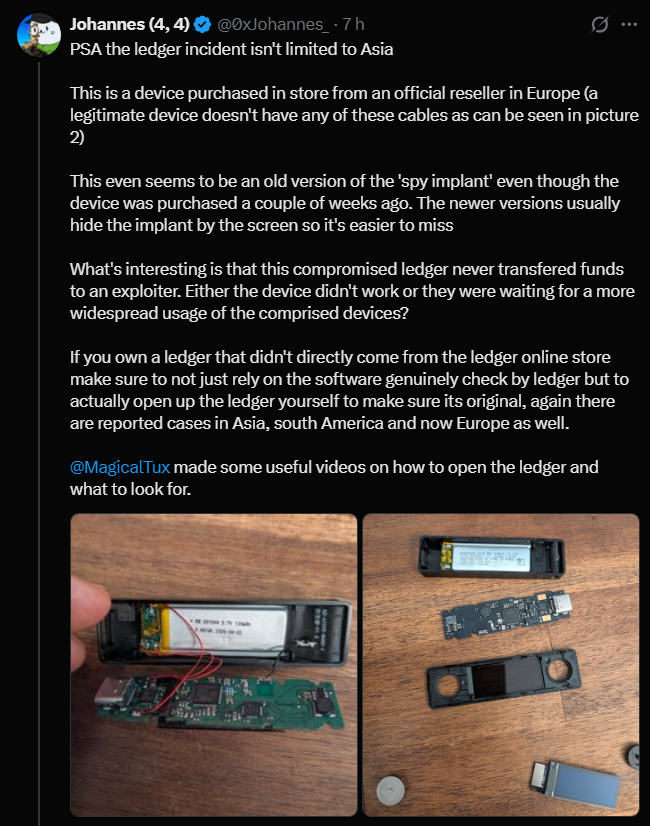
🚨 ATUALIZAÇÃO: O caso Ledger não se limita mais à Ásia
Novas evidências revelam que unidades adulteradas com implantes de espionagem foram encontradas na Europa, compradas em grandes redes varejistas físicas.
A crise da cadeia de suprimentos da Ledger acaba de se tornar global
Por volta das 2h desta madrugada, uma conta oficial, com selo azul, pediu que usuários de hardware wallet conectassem o dispositivo num site fora do domínio oficial. Foi o suficiente.
Eu estava na minha ronda de rotina — a mesma ronda silenciosa de todos os dias — quando vi o “URGENT SECURITY UPDATE”. O texto tinha tudo para parecer legítimo: nome grande, tom de emergência, memória fresca de um incidente real, imagens de aparelho, promessa de proteção. Mas tinha um cheiro errado.
O golpe não anunciava um bug novo. Vestia a roupa de um bug real.
Três sinais acenderam na hora: domínio estranho, pedido para conectar o dispositivo e fazer “verificação” por site, e aquela urgência empurrando o usuário para agir antes de pensar. Depois vieram os outros: comentários bloqueados, post apagado, post refeito. A peça certa no lugar errado ainda é peça errada.
Então fiz o que faço há anos: parei, verifiquei, avisei.
A manhã confirmou o alerta. A conta da Coldcard foi usada para empurrar um phishing; a empresa passou a investigar como aquilo foi publicado; a @livecoinsBR cobriu; @R38TAO amplificou. A parte útil não é meu nome ter ido junto. É que, dessa vez, a verificação correu mais rápido que a perda.
E aqui está a lição que vale mais que a manchete: nenhuma atualização legítima precisa da sua seed num site. Nenhuma. Nenhum suporte sério pede suas 12 ou 24 palavras. Nenhum “check” remoto justifica plugar o aparelho porque uma rede social mandou. Firmware se verifica pelo canal oficial; domínio se digita à mão; urgência vinda de fora se trata como ruído até prova contrária.
Selo azul verifica conta. Não verifica intenção. Não verifica quem estava com a mão no teclado naquele minuto. Não transforma link em procedência.
Se você interagiu com um site assim, não entre em pânico — entre em protocolo: seed exposta é seed morta; gere uma nova em firmware oficial, teste com pouco, confirme, migre com calma. E se o patrimônio for sério, não deixe um único aparelho, uma única seed ou um único fabricante decidirem tudo.
O post falso morreu em minutos. O padrão fica: quando a tela gritar “corra”, é exatamente a hora de andar devagar.
Em Bitcoin, autoridade não é crachá. É o hábito de verificar quando todos estão com sono.