Niedługo opublikuję poradnik, w którym pokażę, jak stworzyć własny hardware wallet na systemie Tails OS.
Dodatkowo wyjaśnię, jak krok po kroku weryfikować pobrane oprogramowanie pod kątem bezpieczeństwa.
@KryptoKamikaze Nie z każdej.
Wydaje mi się, że jeżeli nie masz nic na sumieniu to możesz spać spokojnie. A takie obawy u osoby doświadczonej są dziwne.
@CryptoMagik_@Mikey_Satoshi Jeżeli standardy sieci ulegną zmianie, to wtedy to urządzenie Ci się przyda. Na razie czekamy dopiero na migrację samych sieci na standardy postkwantowe.
@rav3n_pl Dlatego pytam o EVM. Mam rozwiązanie i pracuję nad materiałem. Najlepiej sprawdzi się aplikacja open source z wizualizacją QR, bo zapobiegnie pokusie ręcznego generowania czy przesyłania adresu.
so apparently you can buy a ledger on amazon, put malicious components in it and return it
the listing has 4400+ reviews already, imagine how many people have bought one 💀
tf is going on in here @Ledger 😭
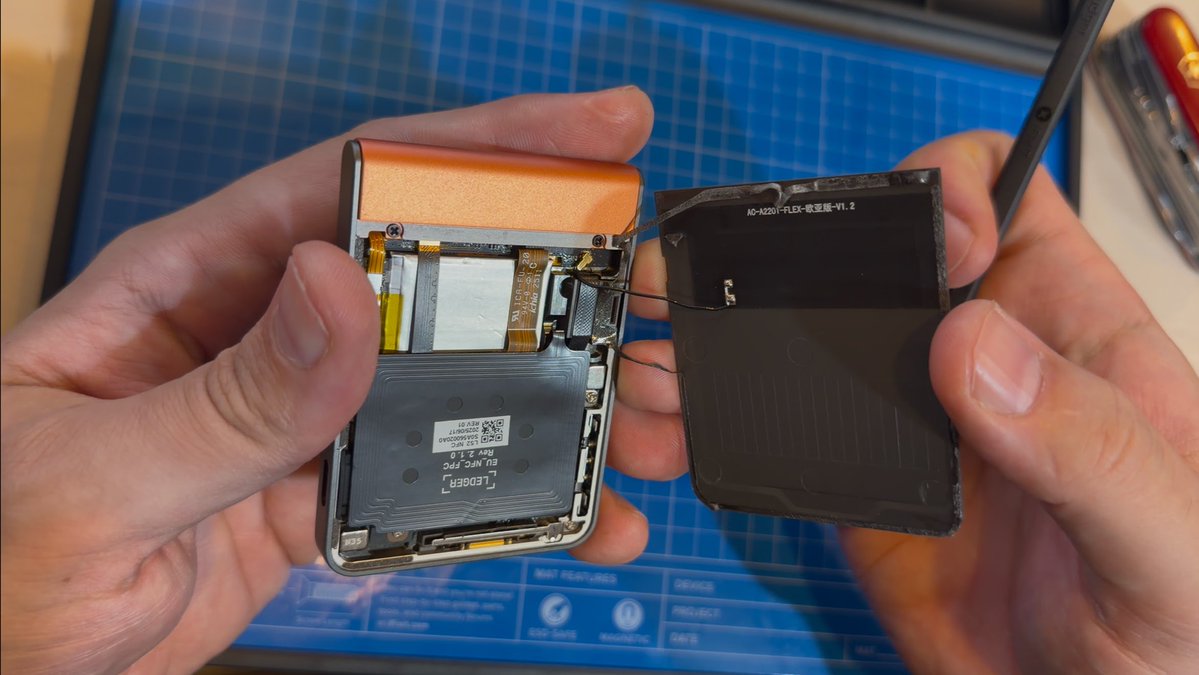
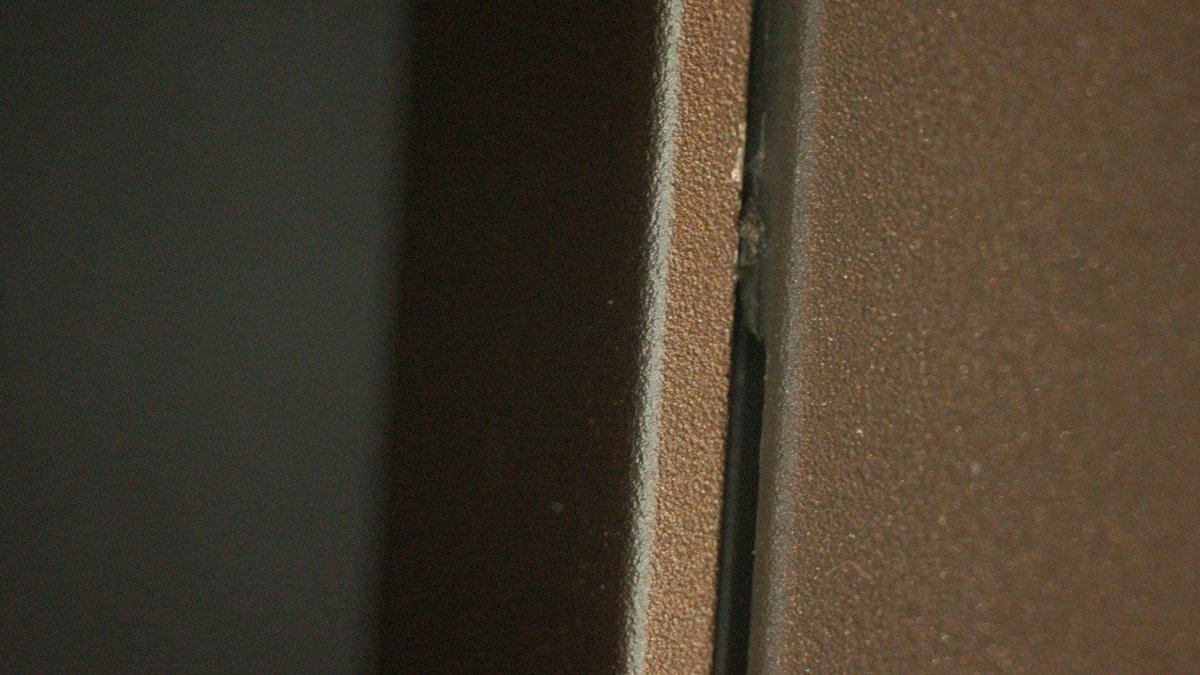
Ledger Flex sold at Singapore Airport confirmed to contain a spy implant!
@BenYorke found suspicious marks on his @Ledger and sent it to me rather than using it, that was probably the best decision here.
https://t.co/aP7gDEbvtq
https://t.co/3VumJyBFD2
@michalparafini2@Mikey_Satoshi Chip do który zabezpiecza przed dostępem fizycznym. Takie chipy dostępne są już w nowszych modelach trezora jak np. Safe 3.
Model T i model One to w skrócie mikrokontroler z oprogramowaniem, który nie zabezpiecza przed fizycznym dostępem. Zapraszam do sledzenia
Following recent supply-chain incidents, we decided to reduce the number of resellers so we can more effectively check those we work with.
Let us be very clear: there is not a single piece of evidence that Trezor devices have been compromised.
This is a preventive step, taken out of an abundance of caution. We also want to thank everyone involved for the cooperation, and for the years of work putting Trezor in people’s hands.