🚨 Fallo crítico en el kernel de Linux: se puede atacar por red, sin login y sin necesidad de ninguna acción por parte del usuario.
CVE-2026-98432
➡️ CVSS 9.8 (crítico)
➡️ Afecta a la gestión de conexiones TCP/IPv4, el código que atiende cualquier conexión a tu servidor.
➡️ Ubuntu marca vulnerables desde la 16.04 hasta la 26.10, también los kernels de AWS, Azure, Google Cloud y Oracle.
➡️ La corrección todavía está «en preparación» en casi todas.
Si tienes un servidor o un VPS con Linux, sigue los avisos de tu distribución y actualiza el kernel (y reinicia) en cuanto salga el parche.
https://t.co/ZJHGnlBvlu
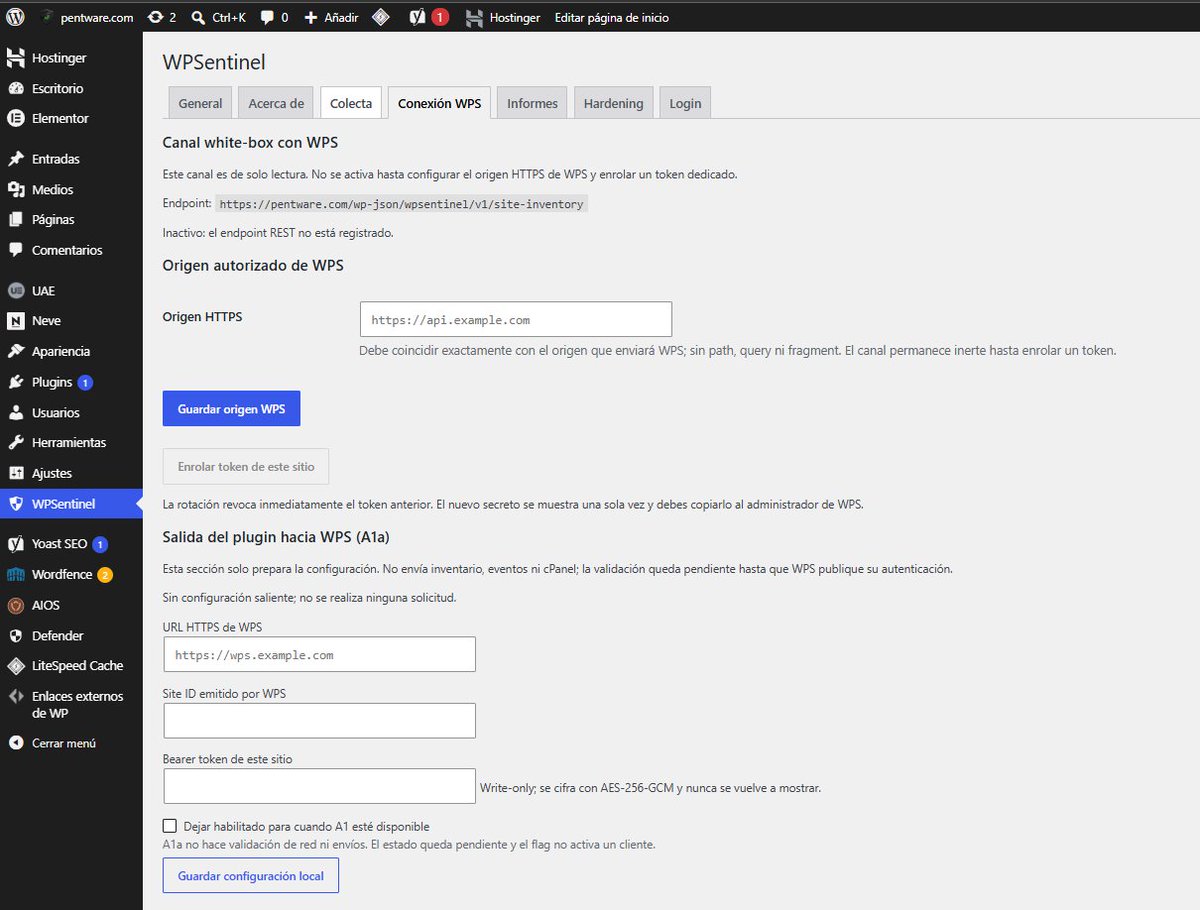
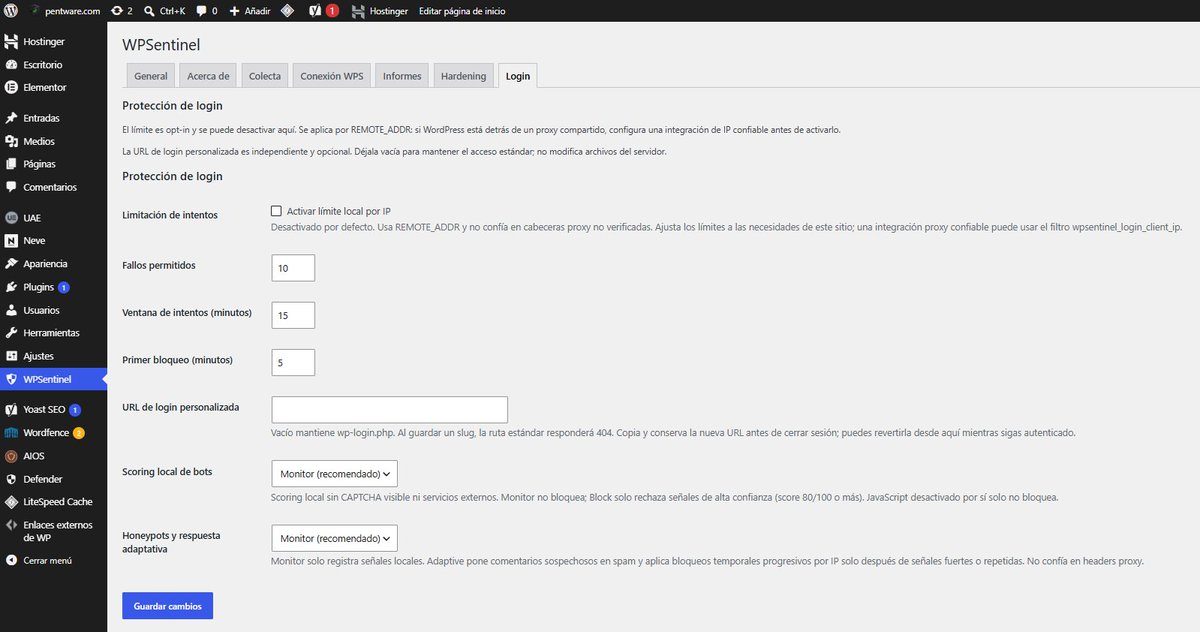
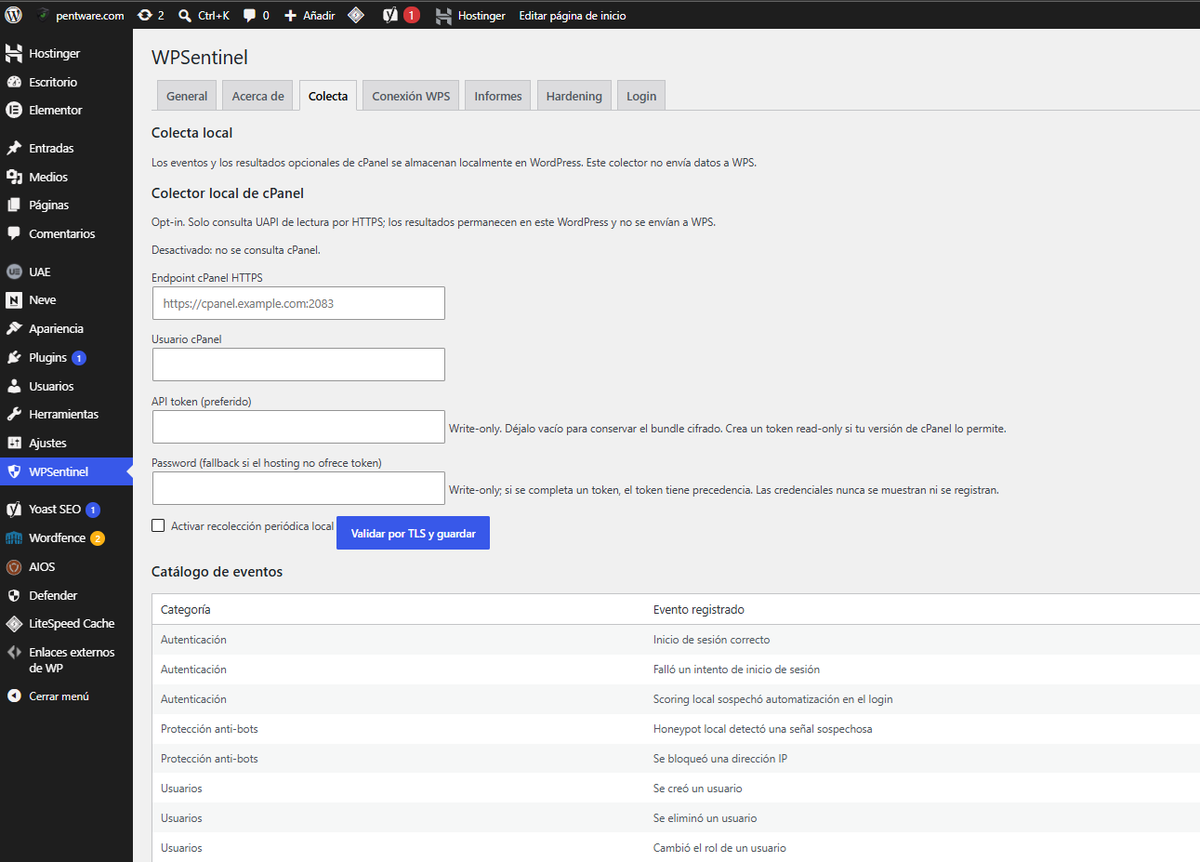
🛡️ La seguridad de tus WordPress, en un solo lugar y en piloto automático.
Estoy construyendo WPSentinel, un ecosistema de seguridad para WordPress con tres piezas que trabajan juntas:
🔹 Monitoreo continuo — un plugin liviano en cada sitio que vigila actualizaciones, logins, ataques y configuración, sin exponer credenciales.
🔹 Auditoría activa — un motor de escaneo que revisa TLS, hardening y configuración como lo haría un pentester, no solo un checklist.
🔹 Reportes consolidados — informes claros, multi-sitio, generados solos. Se acabó el copiar y pegar de WP + cPanel mes a mes.
Monitoreo + auditoría + reporte. Todo cifrado, todo centralizado.
Menos trabajo manual. Más control real sobre tu seguridad.
#WordPress #Ciberseguridad #Pentesting #WordPressSecurity #Pentware
🧵 1/9 | Los certificados TLS van a durar cada vez menos. ¿Por qué?
La industria está reduciendo progresivamente la validez máxima de los certificados TLS públicos.
📅 2026: 200 días.
📅 2027: 100 días.
📅 2029: 47 días.
No es un simple cambio administrativo. Tiene implicaciones directas en la gestión de la seguridad.
Te lo explico.👇
Investigadores roban hash de contraseña root de Linux mediante ataque a CPU
Se ha revelado Branch Target Reuse (BTR) , una nueva variante del ataque Spectre-v2
https://t.co/qU4llcxbIH
Fallo en Docker permite a contenedores sobrescribir archivos del host y obtener acceso root
Se ha descubierto una vulnerabilidad en Docker denominada CopyEscape (CVE-2026-17106)
https://t.co/yFBUNlaub9
Robo de credenciales de Azure afecta a McDonald’s y Vodafone exponiendo millones de registros
Un actor de amenazas apodado "TheHatman" está llevando a cabo una extensa campaña de exfiltración de datos de Azure en la dark web
https://t.co/CKTXgZfyvS
Learn Linux with these 6 websites🐧
1. LinuxOpsys
https://t.co/okTdm4NcTH
2. Linux Handbook
https://t.co/HUImwnsj05
3. Sysxplore
https://t.co/5vNLJoQt3S
4. Linuxize
https://t.co/GyBKgW7j8i
5. Linux Journey
https://t.co/qQm3iaklDS
6. Linux Survival
https://t.co/KFkXNk3aQZ
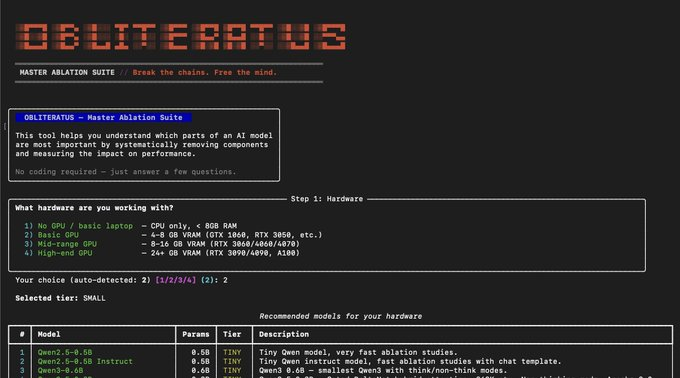
Esta herramienta elimina toda la censura de los LLMs con un solo clic.
Se llama Obliteratus y ha sido creada para investigar cómo funcionan los mecanismos internos que hacen que un modelo se niegue a responder, permitiendo modificarlos sin necesidad de reentrenarlo.
Esto es lo que incluye:
→ Detecta las representaciones internas responsables de las negativas del modelo
→ Elimina esos bloqueos sin necesidad de reentrenar ni hacer fine-tuning
→ Permite analizar cómo funciona el modelo por dentro, capa a capa
→ Incluye una interfaz web para utilizarlo sin escribir una sola línea de código
→ También ofrece una API completa para investigadores y desarrolladores
Lo más interesante:
Cada paso del proceso es completamente observable.
Puedes visualizar dónde aparecen los mecanismos de rechazo, medir su impacto sobre el modelo y comparar el comportamiento antes y después de aplicar los cambios.
Además, funciona con un solo comando o directamente desde Google Colab.
Es completamente gratuito, open-source y ya acumula más de 7.2k stars en GitHub.
Te dejo el repo en comentarios 👇
Claude AI descifra esquema de prueba post-cuántica y halla un ataque más rápido a AES de 7 rondas
Anthropic anunció que su IA Claude Mythos Preview logró descubrir debilidades criptográficas en los esquemas HAWK-256 y AES-128
https://t.co/HAE3U9q6Wo
Tu portátil Windows nuevo Windows viene cargado de apps y funciones que nunca pediste
- Anuncios en el menú Inicio.
- Telemetría registrando todo lo que haces.
- Bing secuestrando la barra de búsqueda.
- Microsoft Copilot activado.
- Recall haciendo capturas de pantalla de tu actividad.
Un solo script elimina todo eso.
Se llama Win11Debloat.
No es el típico optimizador sospechoso lleno de publicidad.
Es un script ligero de PowerShell que deja Windows como debería haber sido desde el principio.
Esto es lo que elimina:
→ Aplicaciones innecesarias: Candy Crush, TikTok, Instagram, Clipchamp, Teams y decenas más
→ Telemetría: datos de diagnóstico, historial de actividad, seguimiento de aplicaciones y anuncios personalizados
→ Anuncios: sugerencias en el menú Inicio, Configuración, notificaciones y pantalla de bloqueo
→ Bing: elimina Bing de la búsqueda de Windows para que vuelva a buscar solo en tu ordenador
→ Microsoft Copilot: desactivado y eliminado
→ Windows Recall: la IA que hace capturas de pantalla de todo lo que haces, desactivada
→ Elementos innecesarios de Edge: anuncios, sugerencias y el feed de noticias de MSN, desactivados
Todo lo importante se mantiene.
Tus aplicaciones.
Tus archivos.
Tu configuración.
Un solo comando. Y tu Windows queda limpio.
Funciona tanto en Windows 10 como en Windows 11.
Microsoft pasó años añadiendo funciones que nadie pidió.
Este script ha pasado años eliminándolas.
+43.800 estrellas en GitHub.
Licencia MIT.
100 % de código abierto.
Enlace abajo👇
🛠️ Trippy es una herramienta que combina las funciones de traceroute y ping
Diseñado para facilitar el análisis de problemas de red
Escrito en Rust
https://t.co/mZ7dSGt8kN
La IA acaba de cambiar las reglas: Google lanza Gemini 3.5 Flash Cyber, un modelo de inteligencia artificial especializado para descubrir, validar y parchear vulnerabilidades de software de manera rápida y eficiente.
Google's DeepMind lanzó Gemini 3.5 Flash Cyber, un modelo de AI que se enfoca en encontrar y solucionar vulnerabilidades en el software. Este modelo estará disponible exclusivamente para gobiernos y socios de confianza a través de CodeMender como parte de un piloto de acceso limitado.
El impacto de este lanzamiento podría ser significativo, ya que las vulnerabilidades en el software son una de las principales causas de brechas de seguridad. Con Gemini 3.5 Flash Cyber, Google busca reducir el tiempo de detección y solución de estas vulnerabilidades, lo que podría ayudar a prevenir ataques cibernéticos.
¿Qué significa esto para las empresas? La disponibilidad de herramientas como Gemini 3.5 Flash Cyber puede ser un paso hacia la mejora de la ciberseguridad, pero también subraya la importancia de invertir en soluciones de seguridad especializadas y mantenerse actualizados sobre las últimas amenazas y tecnologías.
¿Estás preparado para aprovechar las últimas tecnologías de ciberseguridad? Revisa tus medidas de seguridad y considera cómo herramientas como Gemini 3.5 Flash Cyber pueden ayudar a proteger tu negocio.
#Ciberseguridad #CVE #SeguridadDigital #PYMEsMX
https://t.co/90zrP7PLPR
NetWatch es una herramienta escrita en Rust para el diagnóstico de red en tiempo real Un solo comando, sin configuración, visibilidad instantánea.
Descubre qué está haciendo realmente tu red, en directo, desde tu terminal.
Un monitor de red que lee el tráfico cifrado, identifica el proceso que hay detrás de cada conexión y detecta el malware que se comunica con su servidor de origen
https://t.co/cNf810EOxG
🚨 Acaba de confirmarse: Citrix NetScaler ADC / Gateway está siendo atacado activamente debido a la vulnerabilidad CVE-2025-5777, apodada CitrixBleed 2.
La vulnerabilidad permite a un atacante recolectar tokens de sesión activos desde fragmentos de memoria, lo que puede llevar a la toma de control de una sesión ya autenticada sin necesidad de contraseña ni MFA interactivo.
El impacto técnico es grave, ya que un atacante puede reutilizar los tokens de sesión para crear acceso persistente y desplegar payloads posteriores, como el ransomware. Se han reportado campañas donde el acceso inicial llevó a la implantación de ransomware tras crear una cuenta admin.
Hay un parche disponible, pero es crucial que los administradores de sistemas verifiquen si están expuestos y tomen medidas para parchear y rotar credenciales lo antes posible. ¿Estás en riesgo? Revisa esto: verifica si tu versión de Citrix NetScaler ADC / Gateway está afectada y aplica el parche de seguridad correspondiente.
#Ciberseguridad #Ransomware #SeguridadDigital #PYMEsMX
https://t.co/4owqXhpMyt
💣 Un despliegue 100% técnico y sin rodeos... explotación real de vulnerabilidades críticas 👨💻
🌟 Miércoles 15, Viernes 17, Miércoles 22 y Viernes 24 de Julio
📈 De 8:00 pm a 11:00 pm (UTC -05:00)
🗨️ WhatsApp: https://t.co/0YXQUWlAAB
🔈 Info: https://t.co/hXZ76U63Ga
#EthicalHacking #EthicalHacking #AppSec #PenetrationTesting #OWASP #WebDev #VulnerabilityManagement
Ahorra 70% en programación con IA Claude convirtiendo el texto en imágenes
El proyecto de código abierto pxpipe permite reducir hasta un 70% el gasto de tokens en Claude Code convirtiendo el texto en imágenes
https://t.co/pm1KOzi2Xj