🚨 #WordPress publicó actualizaciones críticas (7.0.2, 6.9.5, 6.8.6) que corrigen dos vulnerabilidades encadenables que permiten RCE sin autenticación.
Ambas están siendo activamente explotadas.
Más información en nuestro portal web:
https://t.co/KVeszJjBKm
CVE-2026-31431 o "Copy Fail" afecta TODAS las distros de #Linux desde 2017.
Con una sola línea de código permite a un usuario sin privilegios obtener acceso root.
Update urgente🚨
oh no
🟥 CVE-2025-32463, CVSS: 9.3 (#Critical)
#Sudo version 1.9.14 to 1.9.17
#Vulnerability allows local users to gain root access via the --chroot option due to improper handling of /etc/nsswitch.conf.
#CyberSecurity#CVE#PrivilegeEscalation
https://t.co/nYZy5HjHkh
¿Utilizas Linux? ¿Conoces #CUPS? ¿Lo has actualizado? ¿Dejaste el 631/UDP abierto? ¿No serás algunos de los miles de equipos vulnerables no? ¿No estarán usando tu equipo para realizar un DDoS?
Info:
https://t.co/0dLOOpU9gT
https://t.co/ZerNPSpTSw
⚠️| El doxing consiste en divulgar información personal en internet sin consentimiento, con el fin de acosar, intimidar o dañar a alguien.
🛡️La mejor defensa contra el Doxing es reducir al mínimo la información personal que compartes en línea.
➡️Recomendaciones: 🧵
¿Has perdido tus archivos por #Ransomware?
👉Pagar no es la respuesta💸
El proyecto No More Ransom ofrece descifradores gratuitos para desbloquear archivos cifrados por atacantes
#Denuncia y consulta👇
https://t.co/Idka5OBByc
#NoMásRansom#InterCOP#ciberprevención
Averigua los pasos para detectar 👹 #deepfakes en esta imagen que te mostramos. Agudiza tus sentidos para no caer en engaños de audios, imágenes y vídeos manipulados.
https://t.co/OaoEbojfRk
#DesmontandoBulos ❌ #PlanDeRecuperación
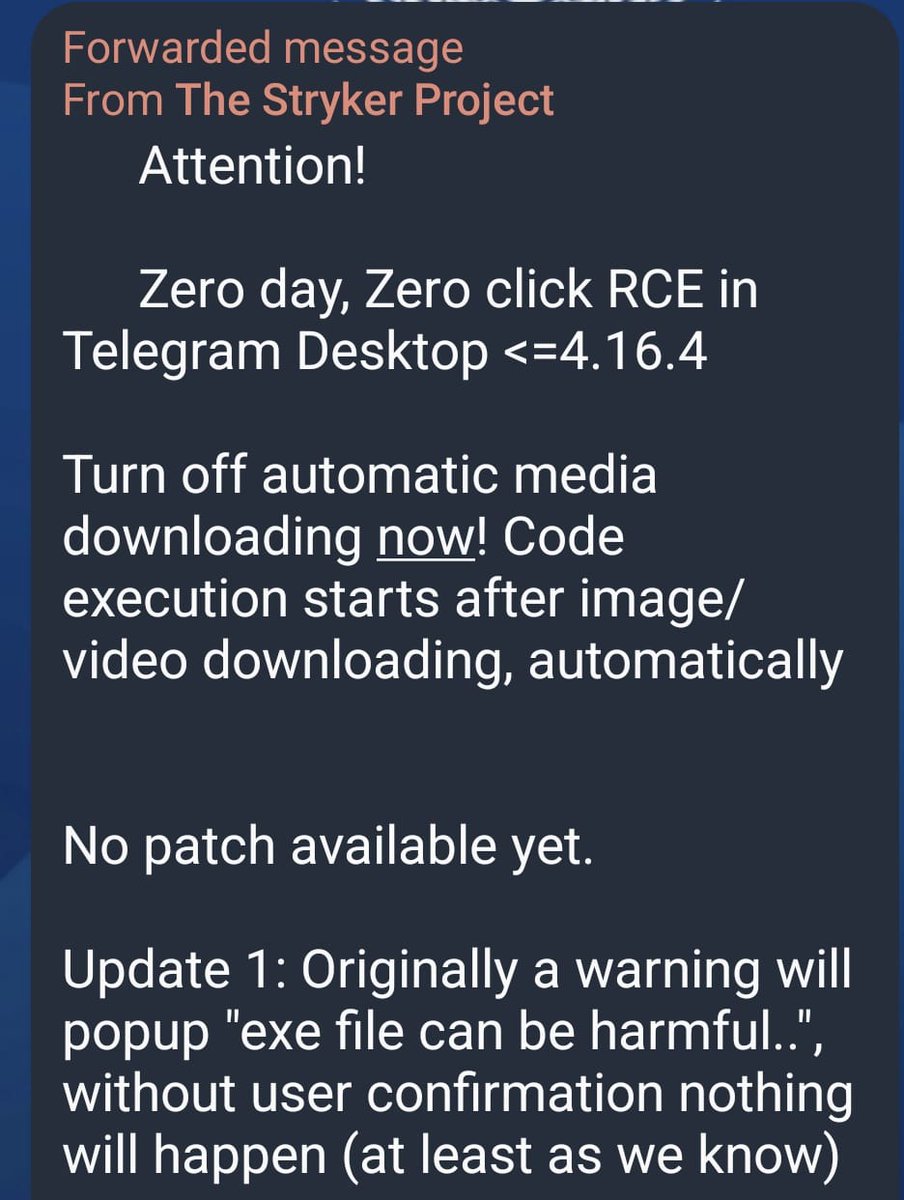
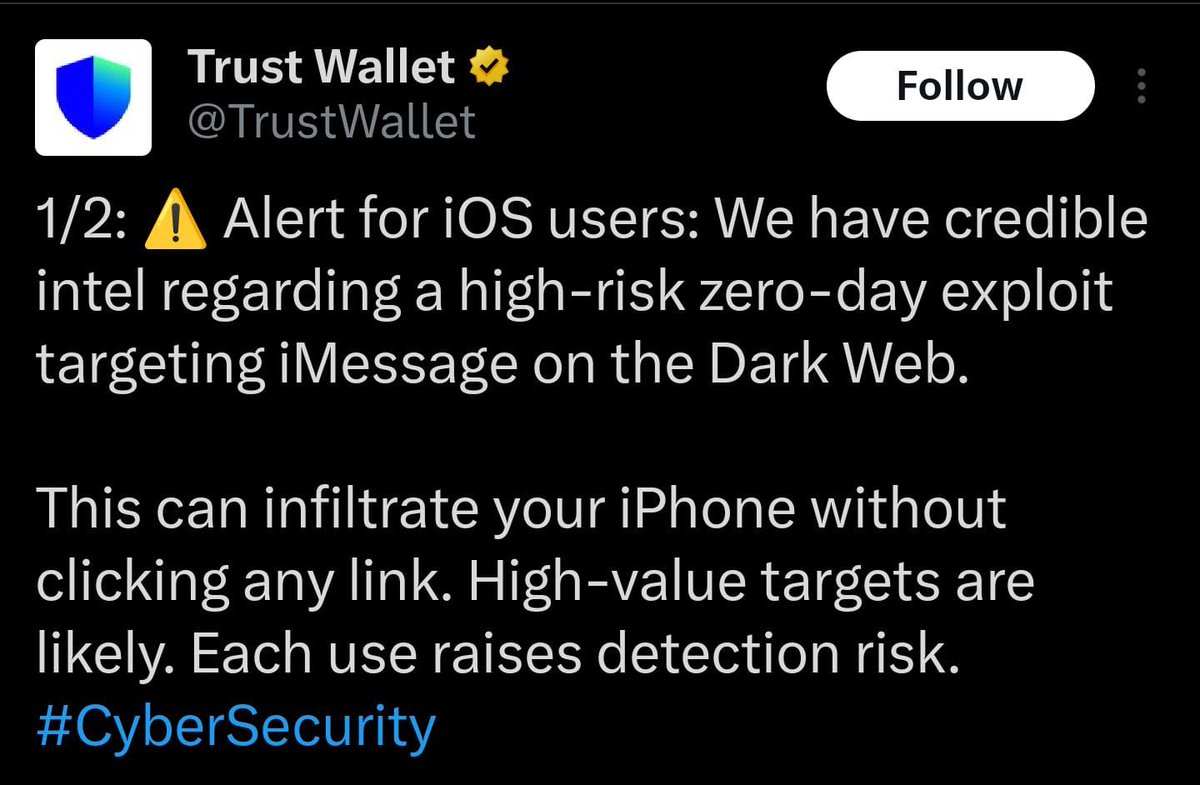
🚨0day & zero-click potential exploits on Telegram and iMessage 🚨
Last week, an exploit for Telegram was published that allowed RCE (Remote Code Execution) on the attacked device simply by sending it a message with a malicious attachment. It is called a zero-click attack because it does not require the user to do anything (not even a click); just by receiving the message, they will become infected. After infecting the device, they steal private keys, passwords, cookies with logged sessions, etc.
The vulnerability in Telegram affected its desktop version, which has already been patched (fixed).
Today, TrustWallet announced a similar potential exploit for Apple's iMessage (which has not yet been verified to be real).
In both cases, these exploits take advantage of the files that auto-download and execute malicious code when the thumbnail of this downloaded image is generated on our device.
How can we avoid these exploits and potential future exploits in both Telegram, WhatsApp, and iMessage? (nothing reported on WhatsApp yet, but we can be proactive)
👇
🚨 Alerta 🚨: Hoy, durante una visita al outlet de @OFFCORSS en @unicooutlet de Pereira, mi esposa experimentó una situación alarmante mientras realizaba algunas compras 🛍️. Se percató de que el personal tomó fotografías 📸 de su tarjeta de crédito en el momento del pago, intentando pasar desapercibida sin consentimiento ni justificación alguna. A pesar de reclamar a la responsable, quien admitió el hecho y restó importancia al incidente argumentando que es la forma en la que @OFFCORSS trabaja y que, al haber eliminado la foto, el problema estaba resuelto, lo cual es completamente inaceptable.
Tras elevar la queja a la gerencia del local, se nos sugirió que este era un procedimiento normal y que no había riesgo de fraude debido al chip de la tarjeta 🤣; una explicación falsa y sin fundamentos. Es necesario que @OFFCORSS se pronuncie sobre estas prácticas y confirme si esta es su política de operación habitual o si, por el contrario, estamos ante un caso de complicidad para delinquir y robar datos de tarjetas 💳 bajo el nombre de una marca tan reconocida y estimada por los colombianos 🇨🇴.
Estoy haciendo esta denuncia para proteger a la gente y su dinero. Si no hablamos de lo que pasa, los ladrones lo van a tener cada vez más fácil. Ayúdenme a compartir esto para que menos personas caigan en la misma trampa.
🔐¡Hoy es el Día Internacional de la #SeguridadDeLaInformación! ¿Sabés qué es el phishing? 👇Conocé nuestros consejos de seguridad en línea para evitar este tipo de ataques informáticos: https://t.co/GSQvrL1bvC #SeguroTeConectás
https://t.co/QEx8zIf7rU
OJO❗️❗️
La actualización KB5019966 lanzada el segundo martes del mes de Noviembre está causando problemas en Local Security Authority Subsystem Service (LSASS,exe)
👉🏻 Esto ocasiona que DCs se bloqueen y reinicien
⚙️ Existe una solución momentánea👇🏻
https://t.co/ZAUX3ycbpy