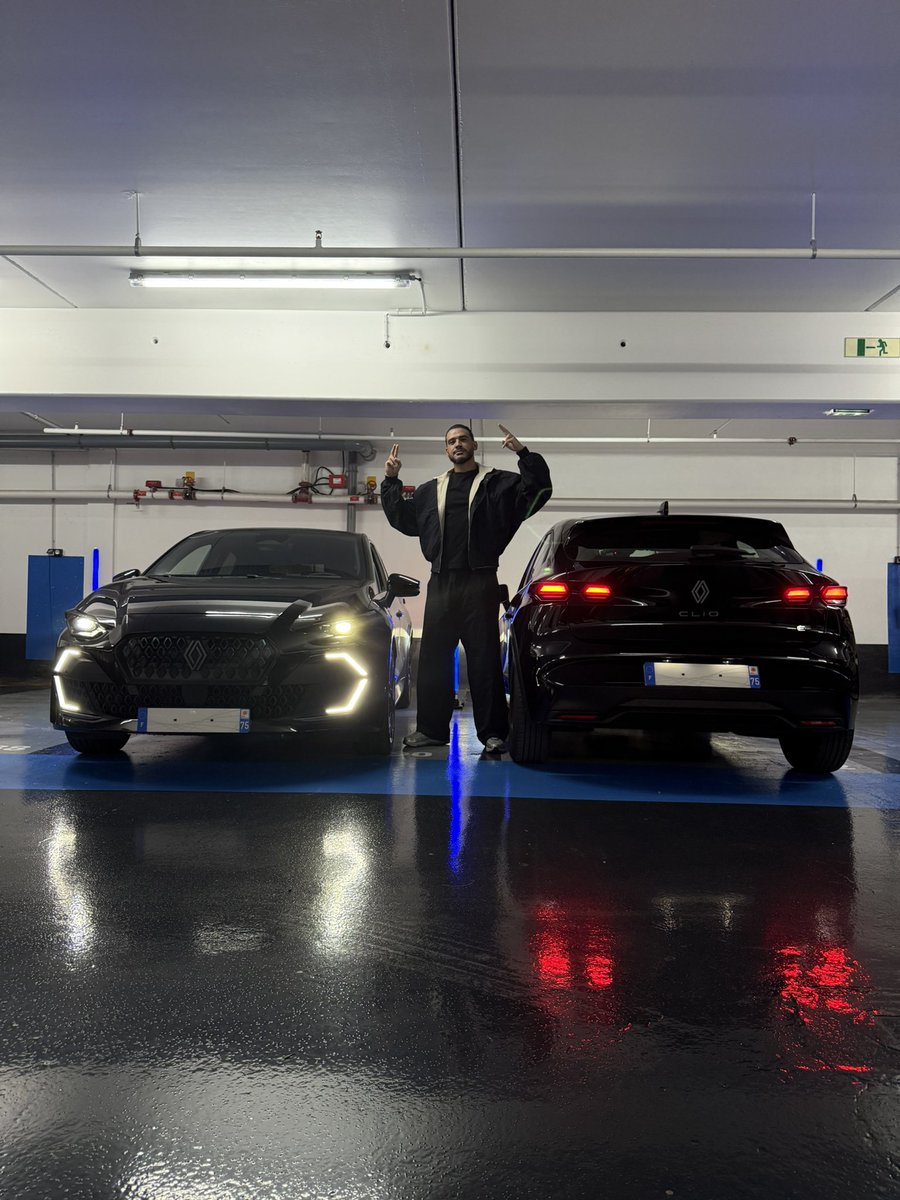
DEUX CLIOS 6 NEUVES À GAGNER 😎
La 1ère voiture : RT ce tweet et je tire au sort une personne qui gagne la Clio parmi les retweets.
La 2ème voiture : ce soir 20h je live quelque part dehors en Île De France. Le premier qui me trouve je cut le live et il gagne la voiture.
Et quand la presse banalise les fuites de données ! 🤦🏽🤦🏽🤦🏽 #OVERJPP
Pinaise ça va être long la pédagogie !
Un nom, un prénom, une date de naissance, une adresse poste et un numéro de téléphone sont des données sensibles !
On peut vous identifier précisément avec ça et c'est un bon début pour de l'usurpation d'identité...
Copains et Copines de la presse aider nous dans le combat de la protection des données. Ne banalisez pas la chose comme notre gouvernement.
Merci à @slaxx86 de m'avoir interpellé sur cette dinguerie !
Il ya moins d'un mois les présidents de l'assemblée nationale et du Sénat ont refus�� qu'on consulte leurs notes de frais pourtant payés avec de l'argent public en invoquant leur "droit à la vie privee"
❗️🚨 An Israeli company has backdoored hundreds of millions of households through countless Smart TV apps, and they're quietly turning Samsung and LG TVs into exit nodes for AI web-scraping. Your TV is relaying strangers' web traffic from your home IP, your bandwidth, your address attached to whatever those scraping jobs touch.
Roku, Fire TV and Google TV banned the practice. Samsung and LG didn't. The culprit is Bright Data's proxy SDK, which rides inside Tizen and webOS apps, 200+ on webOS alone. Datacenter IPs get blocked, home IPs don't.
Include Security reverse-engineered the SDK and found its relay protocol has no message signing, authentication, or device attestation. Their words: less secure than typical malware command-and-control.
To make things worse, they found that in iOS the relay tunnel binds straight to the physical network interface, so it routes around any VPN the user is running.
Bright Data's config also ships per-country tiers. Devices in Uzbekistan and Oman are cleared to relay down to 1% battery, with data caps up to 60x the worldwide default.
Before the BaCkDoOrEd replies land: technically you agreed. In practice you were enrolled into a global proxy network you were never given the information to refuse. And these exit nodes drag down your IP's reputation, potentially leaving you with blocks from providers.
Le cookie est mort alors ils ont cuisinés une nouvelle merde pour vous traquer 👉
Utiq, c'est un système de tracking qui n'a pas besoin de cookie. Il utilise votre opérateur télécom.
Le site que vous visitez transmet votre IP à Utiq. Utiq la transmet à Orange, SFR ou Bouygues. Votre opérateur crée un identifiant lié à votre numéro de téléphone. Et cet identifiant vous suit sur tous les sites partenaires.
Vider votre cache ne change rien. La navigation privée non plus. C'est cross-plateforme. Votre IP = votre identifiant publicitaire. Formidable.
Derrière Utiq, on trouve Deutsche Telekom, Orange, Telefónica et Vodafone. Les opérateurs qui transportent vos données depuis 20 ans viennent de décider qu'ils allaient aussi les monétiser.
C'est présenté comme une alternative "éthique et européenne" aux GAFAM. 😂
Vous échangez Google contre votre opérateur télécom. Qui connaît votre numéro de téléphone, votre adresse, et tout votre trafic réseau.
Cliquez sur Rejeter.
“Chaque citoyen a le droit de savoir quelle donnée a été volée et ensuite il peut saisir la CNIL.”
Madame la ministre @ALehenanff, le citoyen ne demande pas à savoir quelle donnée lui a été volée.
Il demande pourquoi elle a été volée.
Il demande pourquoi une faille aussi stupide était encore exploitable en 2026 sur un portail régalien.
Il demande pourquoi, après l’alerte de septembre 2025, rien n’a été fait.
Saisir la CNIL après coup, c’est le service minimum légal.
Ce n’est pas une politique de cybersécurité.
Arrêtez de parler aux citoyens comme s’ils étaient les clients d’un service après-vente.
Ils sont les victimes de la négligence gouvernementale.
Today is the 18th anniversary of Pokémon Ranger: Shadows of Almia, released in Japan for the Nintendo DS on March 20, 2008!
The game is set in the Almia region, where the player must thwart the villainous Team Dim Sun after graduating from the Ranger School.
Je trouve que la relance globale ça pu un peu la merde sur Dofus, je pense que y'a d'autres moyens d'aborder des nerfs de ce genre, y'a des classes qui prennent des balles perdu pour rien, et c'est ULTRA chiant pour les joueurs monocompte également
Un peu déçu quand même car le patch est vraiment cool mise à part les nerfs ( mskn le zobal )
Pokemon, la licence la plus lucrative du monde, ne propose même pas 1% de ce que ce clip du prochain monster hunter stories montre
Je ne sais pas qui est responsable de l'état actuel des jeux pokemon mais ça changera jamais tant qu'ils se vendront autant
Les fans méritent mieux
We are GIVING AWAY a WOOLHAVEN PC with the help of @AftershockpcAU
To celebrate the release of our first expansion! ❄️
❤️ Like 🔄Retweet 👤Be following us for a chance to win!
Can the Bluetooth commitee get their heads out of their asses and invent a revolutionary(!) protocol that lets us do this and also not downgrade to callcenter quality audio when using the microphone? It's 2025 and Bluetooth still sucks ass.
Dans cette affaire des frais de mandats des maires parisiens, on a donc :
- des maires qui font bouffer leurs gamins/famille aux frais du contribuable
- des maires qui se font rembourser 2 fois des dépenses de santé (secu/mutuelle + mairie qui remboursent la même chose)
- des maires qui achètent des vêtements à des tailles qui ne sont pas mes leurs (et donc pour d'autres)
- Des dépenses de vetement proprement delirantes
- Des justificatifs irrecevables (parfois juste un ticket CB, légalement insuffisant. Parfois un document provisoire, donc une fraude possible)
- et j'en oublie.
A l'évidence, on assiste à du détournement de fonds publics. Chaque somme n'est pas forcément délirante (sauf chez Anne), mais la répétition doit, à n'en pas douter, chiffrer fort chez des maires qui consomment chaque année leur enveloppe quasiment à l'euro près.
Une vraie question subsiste.
Que fait le PNF ? Il roupille ?
On rappelle qu'en 2017, dans l'affaire Fillon, le PNF a mis 24h pour ouvrir une enquête.
VINGT-QUATRE HEURES !
Et là, depuis 15 jours, rien ?
Ca devrait faire la une partout tellement les abus sont manifestes, et l'absence de réaction sidérante.