Pas envie de célébrer le bull. Bitcoin est aussi une assurance contre l'effondrement du système. La hausse de son prix reflète la hausse de la probabilité de cet effondrement. On ne peut pas souhaiter le chaos (et pourtant il est déjà là)
Aujourd'hui littéralement l'agence responsable de la cybersécurité (ANSSI) et celle en charge de la surveillance financière (tracfin) seraient concernées par des data leaks.
On rappelle qu'il y a qq jours, un juge en référé a déclaré que le risque de fuites était très faible.
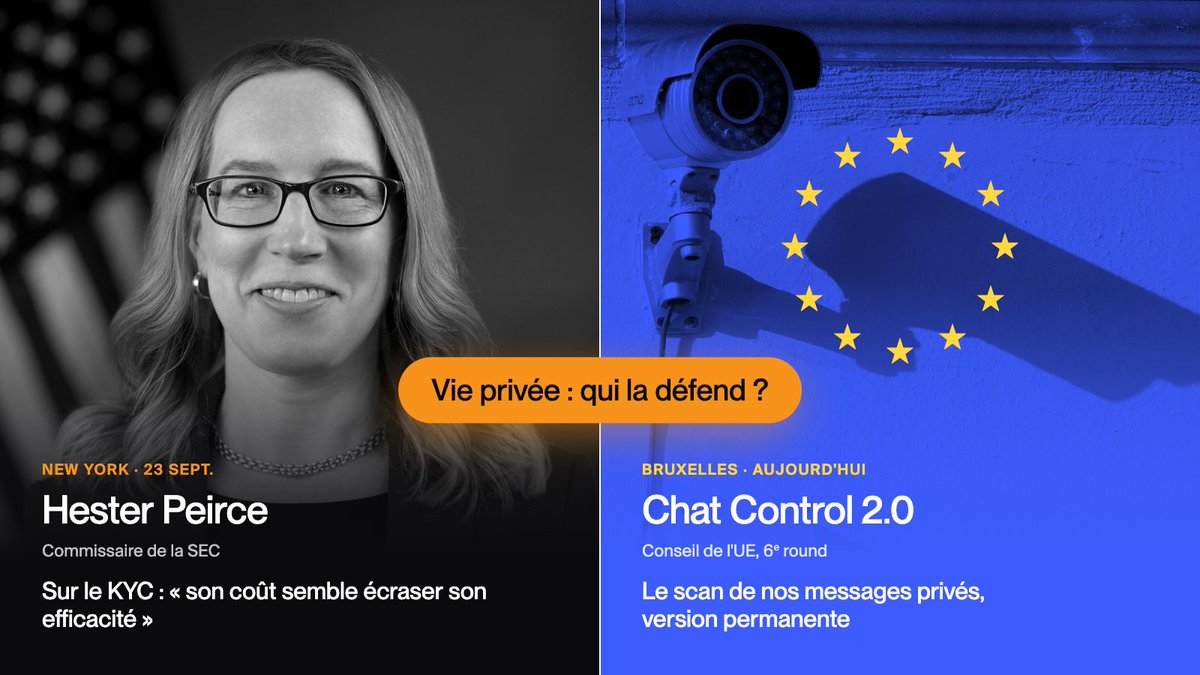
🚨 Deux salles, deux ambiances. À New York, une commissaire de la SEC brise le tabou du KYC : son coût "semble écraser son efficacité". À Bruxelles, on négocie aujourd'hui le scan de nos messages privés.
Hester Peirce siège pour quelques jours encore à la SEC, le gendarme boursier américain. Le 23 septembre, devant le lobby des banques et courtiers de Wall Street, elle s'en est prise au KYC, ces obligations de "connaissance client" qui font de chaque banque un auxiliaire de surveillance.
"Nous construisons des bottes de foin de données toujours plus grosses, en pariant qu'on y trouvera une aiguille ou deux. Mais plus la botte grossit, plus les aiguilles sont difficiles à trouver", a-t-elle résumé. Selon elle, l'approche actuelle "ne fonctionne pas particulièrement bien". Elle a même ironisé sur les régulateurs, aussi obsédés par le "data go up" que certains fans de crypto par le "number go up".
Chaque donnée de plus, a-t-elle rappelé, augmente le risque qu'elle soit mal utilisée, par accident ou à dessein. Mi-septembre, Revolut a remis des copies de passeports de clients à un escroc qui écrivait depuis une adresse e-mail officielle d'une administration.
En mai 2024, j'écrivais que le KYC avait été "érigé en religion malgré l'absence de résultats probants". J'avoue un certain plaisir à retrouver ce constat au pupitre de la SEC, devant ceux qui remplissent les formulaires.
L'Europe, elle, applique la même logique à nos messages privés.
En mars, le Parlement européen avait refusé de prolonger Chat Control 1.0. Ce texte autorise les plateformes à scanner nos messages non chiffrés, par dérogation à la directive ePrivacy, celle-là même qui oblige les sites à nous demander la permission avant de déposer des cookies. Le 9 juillet, 314 eurodéputés ont de nouveau voté pour le rejeter, contre 276. Cependant, il en fallait 360 à ce stade de la procédure, lors de la dernière session avant l'été.
Le 23 juillet, tous les gouvernements l'ont approuvé, sauf la Hongrie (contre) et la Belgique (abstention). La France a voté pour.
Le round qui s'ouvre aujourd'hui, le sixième, porte sur Chat Control 2.0, la version permanente. Les citoyens disent à chaque fois qu'ils ne veulent pas être surveillés, que c'est contraire aux libertés fondamentales, à la démocratie, à l'Etat de Droit. Dès 2022, les CNIL européennes jugeaient que le texte pouvait présenter "plus de risques pour les individus [...] que pour les criminels". Peu importe, la Commission et les gouvernements s'entêtent : on reposera la question jusqu'à ce que la surveillance de masse soit entérinée.
Côté pédocriminalité en ligne, la botte de foin existe déjà. En 2024, l'Office mineurs a reçu 170 000 signalements, à 97 % issus de la détection des plateformes, et en a tiré 270 enquêtes. Son chef dit avoir parfois le sentiment de "vider la mer avec une petite cuillère".
Deux salles, deux ambiances donc. Osera-t-on en Europe questionner aussi ce dogme de la surveillance à temps ?
If Wind/Solar and AI are to coexist in Europe, flexible load (and there’s no second best after Bitcoin Mining) is inevitable.
TSOs and most importantly generators need to understand this rather sooner than later.
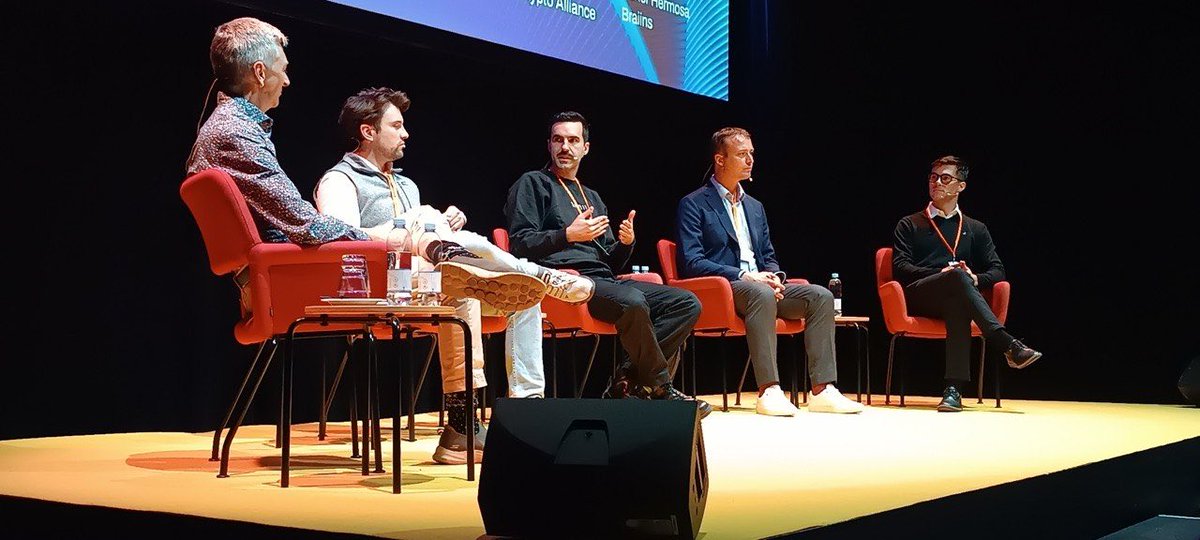
Thank you @geyer_rachel for organizing the European Mining Summit. Thank you also to @Proxy18387764, @DSBatten and @alexneumueller for the constructive conversation.
I think the future is bright for Bitcoin mining in Europe. Onwards!
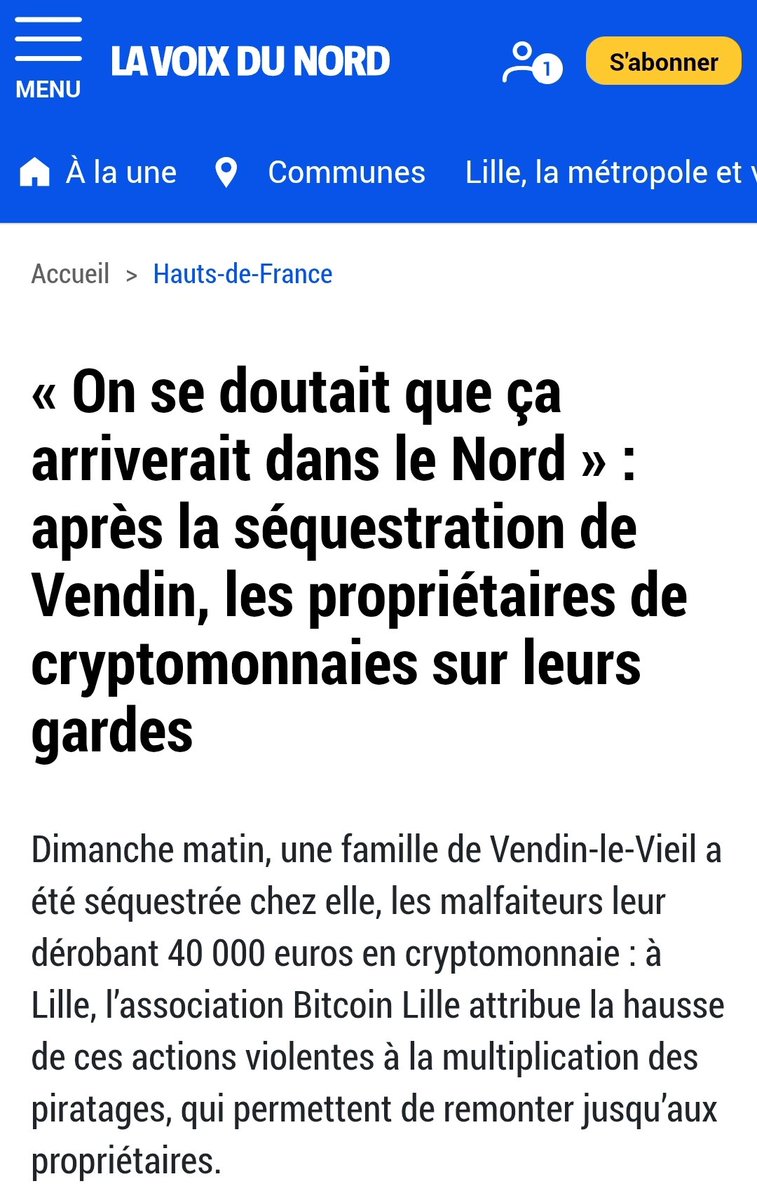
Depuis 2014, l'association Bitcoin Lille travaille avec les partenaires locaux pour éduquer à Bitcoin.
Espérons désormais que nos efforts avec les médias (F3, VDN, M6) permettront, bientôt, la publication d'articles de fonds 🟠
Le lien de l'article en commentaire 👇
Bonjour @franceinfo,
Quitte à littéralement filmer le domicile des victimes, pourquoi ne pas aussi fournir les coordonnées et les codes d'entrée ?
Et ensuite est-ce que vous pourrez vous RÉVEILLER SUR LA RESPONSABILITÉ DES JOURNALISTES SVP ?!
Merci d'avance.
Cordialement.
Le Cercle du Coin (@AssoCDC) devient mécène de l’Institut National de Bitcoin.
Sur Bitcoin, le débat public manque moins d’opinions que d’analyses. Ce soutien va à notre programme de recherche : énergie, liberté, monnaie.
https://t.co/5XiaKE8MhA
New evidence shows: (1) @Revolut did apply the one refusal ground the law gives it. (2) the attackers targeted in their malicious request high-value clients using blockchain transactions.
Documents show that on 24 July 2026, on a request covering 198 hashes, Revolut refused direct disclosure for 169 tied to Revolut Ltd (UK) and 29 tied to a Swiss entity, redirecting the requester to UK mutual legal assistance.
Only accounts held at Revolut Bank UAB in Lithuania were treated as covered by the EIO. The refusal ground available to Revolut was jurisdictional. They APPLIED it.
EU AML law imposes no verification duty on the bank and provides no meaningful mechanism to check who is really behind an authenticated state request. Refusal to answer carries fines in the millions. In practice, verification is impossible.
Now, how the attackers targeted high-value clients? Per Duel's verified .eml files, they used public blockchain data as query keys.
Hundreds of crypto transaction IDs and deposit wallet addresses tied to suspected high-value Revolut users were submitted under the forged EIO cover. Revolut returned encrypted zip files with folders of ten customers each, ID pictures, verification selfies, account data, unredacted transaction data, with the password sent in a follow-up PEC.
Anyone whose wallet address appears on-chain can be turned into a target this way. Self-custody does not close this door: the moment your KYC data sits with a regulated intermediary, the same channel opens.
Qu'un juge déclare la probabilité de fuite d'un fichier centralisé "très faible" la même année qui verra probablement 100 kidnappings cryptos et une bonne dizaine de fuites de services de l'Etat, dont ceux censés être "les plus sécurisés", témoigne d'une dangereuse déconnexion.
Maybe it's not clear to people but claiming "i'm a white hat" doesn't make you a white hat.
That is valid now for the Liquid situation, and was also true during the Coldcard shitshow.
Your intent doesn't matter, your actions do.
🔴 Après la fuite de données à la DGFiP : le député Philippe Latombe réclame une commission d’enquête, dévoile @reesmarc. L’élu Modem espère obtenir le soutien d’une vaste majorité d’autres parlementaires.
https://t.co/0MdzDGTb5k
Sincèrement c'est une folie !
Les PA ne présentent à date aucune garantie solide sur la sécurisation de données hyper sensibles qui leur seront confiées !
Le gouvernement joue à un jeu très dangeureux pour ne pas dire s'en tape !
Attention.
Ces plateformes hélas se feront pirater... il est encore temps de bien faire les choses.
La protection des données est ici primordiale !
@FaunoTaBanque RTE a comptabilisé 407 heures de prix négatifs au premier semestre 2026 et le prix moyen de ces épisodes a plus que doublé en un an, de −7,8 à −16,2 €/MWh.
C'est ça ?
Nous saluons la question écrite n° 09824 posée par le sénateur @jf_longeot, publiée au JO @Senat, sur la valorisation des consommateurs interruptibles et le développement des flexibilités électriques.
Cette question arrive au bon moment.
RTE a comptabilisé 407 heures de prix négatifs au premier semestre 2026
et le prix moyen de ces épisodes a plus que doublé en un an,
de −7,8 à −16,2 €/MWh.
Il devient donc crucial de mieux faire coïncider la consommation avec les périodes où l’électricité est en surplus.
Dans ce contexte, la capacité de certains consommateurs à moduler ou interrompre leur soutirage mérite d’être prise en compte.
La question intervient aussi dans une fenêtre institutionnelle précise : la @CRE_energie a demandé à @rte_france, de la saisir au plus tard le 1er octobre d'une première évolution de la procédure de raccordement, intégrant « une meilleure prise en compte de la maturité des projets ».
Cette évolution porte sur la capacité d’un projet à aboutir.
La question du sénateur ouvre une dimension complémentaire : son fonctionnement une fois raccordé.
Elle demande explicitement d'adapter les procédures de raccordement « afin de tenir compte de ces flexibilités lors de l'instruction des demandes de raccordement au réseau ».
La maturité dit si le projet est solide.
La flexibilité indique sa capacité à rendre service au réseau électrique.
Sans préjuger des instruments qui seront retenus, cette question a le mérite de porter au Sénat un sujet essentiel pour l’avenir du système électrique français.
L’INBi y consacre plusieurs travaux, notamment :
→ Consommation additionnelle flexible : la pièce manquante du plan d’électrification
https://t.co/TsFxpnHfbT
Voir aussi notre contribution à la consultation de RTE sur l’allocation des capacités de raccordement :
https://t.co/LAzkwEKkwb
→ Question écrite du sénateur Jean-François Longeot, président de la commission de l'aménagement du territoire et du développement durable
https://t.co/2IblJBnovr
Nous suivrons avec attention la réponse du @gouvernementFR.
#Bitcoin a de nombreux anniversaires, mais ce 18 août c'est le plus tôt !
Il y a 18 ans, Satoshi Nakamoto a fait le premier pas public en enregistrant https://t.co/BQ49fgBrZ8 auprès du suisse Michael Weber d'AnonymousSpeech.
PS: La veille il enregistrait https://t.co/hBXAe0SP85