🇵🇪 Peru - RENIEC Data Breach Exposes 32 Million Records
A recent data breach of the Peruvian National Registry of Identification and Civil Status (RENIEC) has exposed the personal details of 32 million Peruvian citizens. The leaked data, reportedly extracted in early 2023, includes sensitive information such as names, birthdates, addresses, and marital status. The breach highlights security vulnerabilities within RENIEC, according to the hacker, who criticized the institution’s ease of access. The data is now up for sale on the dark web.
#Peru #DataLeak #RENIEC #darkweb
⚠️ Al parecer, un actor malicioso logró comprometer una base de datos asociada a un ambiente de pruebas (aka QA/DEV/BETA/TEST) de la sucursal virtual de Lipigas 🇨🇱
Según el atacante, la DB se compone de 20.000 registros que incluyen datos como:
▪ id_usuario, segmento_id, rut, clave, email, nombre, apellido, genero, fecha_nacimiento, recibe_emails, recibe_sms, telefono_codigo y telefono.
cc: @Lipigas.
Nadie está a salvo de ciberataques.
Ahora le tocó a Volkswagen.
Investigaciones indican que este ataque provino de China, destacando preocupaciones sobre el espionaje cibernético internacional.
Revisemo este caso, y que lecciones puede aprender tu empresa.
🖱🧵️
⚠️🇲🇽Alerta: Se ha detectado un repositorio git del Tribunal Electoral del Poder Judicial de la Federación (#TEPJF) (https://t.co/ISHiHOLWUS), expuesto y accesible al público que puede filtrar información sensible, como código fuente y configuraciones del repositorio.
⚠️🇲🇽Alerta: Ha sido informado que un perpetrador ha hecho pública una supuesta base de datos que contiene páginas web, registros de actividad, logs y contraseñas, conteniendo un total de 12 millones de registros pertenecientes al SAT y al Gobierno de Guanajuato.
Panera Bread got hit by ransomware.
"Panera Sip Club members were particularly frustrated because they could not take advantage of the unlimited drinks they had paid $14.99 per month for as part of their subscription."
https://t.co/7YtLlvAiuS
@OAPASNau@OAPASNau, por favor sean transparentes y claros, las pipas están atendiendo de forma programada y no es inmediato, el tiempo de respuesta promedio es de 1 a 2 semanas a partir de que se ingresa la solicitud.
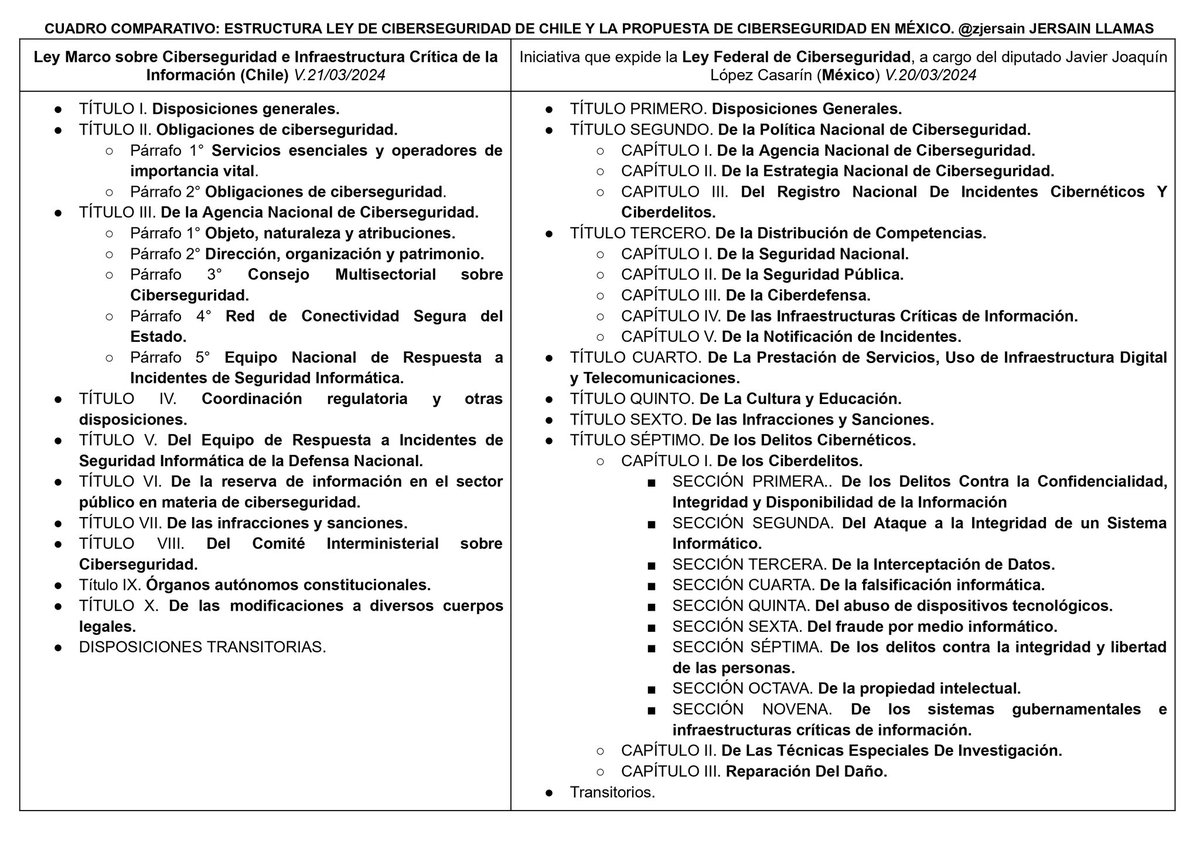
¡#Comparativo estructural #Ley de #Ciberseguridad en 🇨🇱 y propuesta en 🇲🇽! 🔒
He realizado un cuadro comparativo entre la estructura de la Ley de #Ciberseguridad de #Chile 🇨🇱(lado izquierdo) y la propuesta de ley en #México 🇲🇽 (lado derecho). 🔍💻
Como podrán apreciar, indistintamente del contenido específico de la Ley de Chile, se puede contemplar su enfoque en la #ciberseguridad y no en otros bienes jurídicos de #ciberdelincuencia, #ciberinteligencia, seguridad nacional y fuerzas militares.
Este enfoque resalta la necesidad de que México se centre en fortalecer la ciberseguridad sin desviarse de sus objetivos fundamentales. 💪🌐🔐
📝Nota: La ley de Chile está por promulgarse y publicarse. La propuesta de México recien se encuentra en comisiones legislativas.
🔗🇨🇱Ley chile: https://t.co/oPkSIiz3w7
🔗🇲🇽: https://t.co/yCVBPeqNkh
#Ciberseguridad #LeydeCiberseguridad #ProtecciónDigital
⚠️🇲🇽Alerta: Vulnerabilidad CVE-2014-4078 afecta sistemas en México, incluido #BancodelBienestar. Riesgo para 27 millones de beneficiarios de programas sociales. Protejamos la información y la seguridad de los ciudadanos.
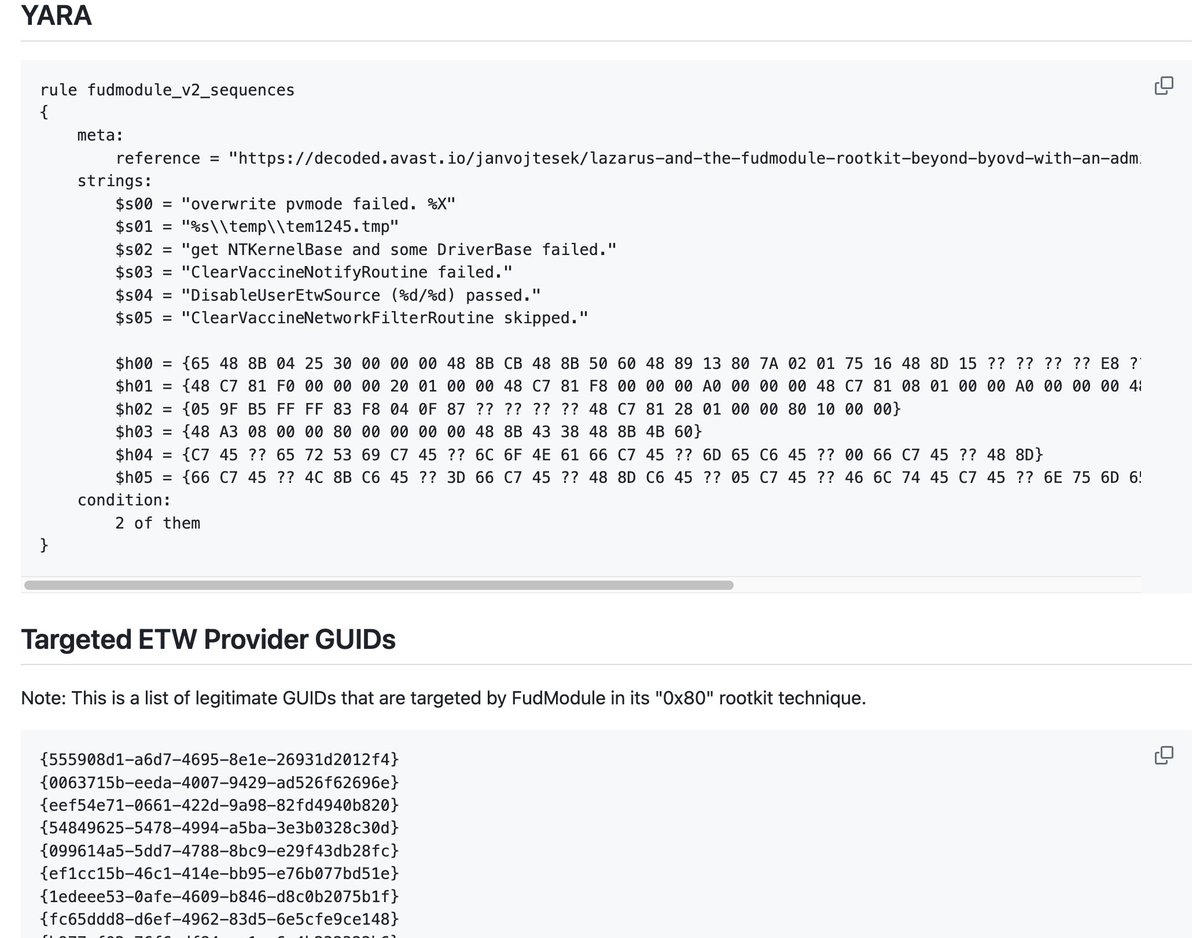
#Lazarus exploited a flaw in the Windows AppLocker driver (appid.sys) as a zero-day to gain kernel-level access and turn off security tools.CVE-2024-21338
Beyond BYOVD with an Admin-to-Kernel Zero-Day
https://t.co/irFNz3Dntt
🇲🇽 Talos (Cisco) identificó una campaña de SPAM que ataca solo a personas en 🇲🇽 y suplanta la identidad del SAT: #TimbreStealer
¿Cómo funciona?
🔹La víctima visita un sitio malicioso y descarga un archivo infectado, si la víctima no está en 🇲🇽, le muestra un PDF en blanco
🔹Extrae contraseñas de navegadores web, historial, One Drive, Thunderbird, entre otros
🔹Busca archivos de herramienta como: AdwCleaner, Avast, 360 Antivirus, Dropbox, OneDrive, Descargas
🔹Archivos con extensiones como: .bak, .fbk, .dat, .db, .cmp, .dbf, .fdb, .mdf, .txt, .cer, .ods, .xls, .xlsx, .xml, .zuhpgmc
🔹Sitios web visitados: Amazon, Apple, Twitter, LinkedIn, Fb, Wikipedia, PayPal
El análisis técnico, indica que los desarrolladores cuentan con un alto nivel técnico 🥷
https://t.co/K2Wx8QCGGR
⚠️🇲🇽Alerta: https://t.co/U6sTuTblHI servidor vulnerable a CVE-2021-23017 permite tomar control del sistema. En riesgo registros de ciudadanos: ID (INE), acta de nacimiento, comprobante de domicilio, CURP, expediente de vacunación. Apliquen mitigación, informen a la ciudadanía.
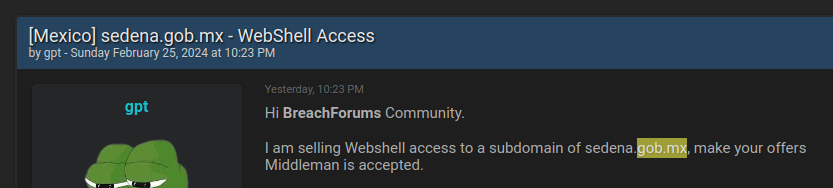
⚠️🇲🇽Alerta: Presuntamente a la venta acceso webshell a subdominio de https://t.co/TCcYqvOuB9. Una webshell es un código que interpreta la información de un servidor web y permite a un atacante tomar el control de este. Se pide a Sedena que tome las medidas de prevención adecuadas
🇲🇽Algunas víctimas de Lockbit, ya pueden comenzar a recuperar su información
Aquí algunas empresas/entidades mexicanas que fueron atacadas por este grupo:
- Servicios de Salud de Veracruz
- Aeropuerto Internacional de Querétaro
- Foxconn /Tijuana
- @CNSF_gob_mx
- Grupo DINA S.A.
- Servicio de Salud del estado de Morelos
- Telepro
- Macuspana, Tabasco
- Ragasa
- Grupo Martex
🇨🇱 La empresa DTS (Desarrollo de Tecnologías y Sistemas), filial de ENAER (Empresa Nacional de Aeronáutica de Chile) ha sido publicada como víctima en el blog de #Akira ransomware.
Alerta por @V3n0mStrike 🙌
* Segunda imagen corresponde a comunicado oficial desde el sitio web del afectado www[.]dts[.]cl.
🚨💀Lockbit's Hackers exposed💀🚨
La Agencia Nacional contra el Crimen (NCA) del 🇬🇧Reino Unido, ha publicado una lista de 193 ciber-criminales que trabajaban como afiliados al grupo de ransomware #LockBit desde el 2022 hasta el 2024
¿Qué es un afiliado?
Existen dos entidades:
1. Desarrollador: Las personas que hacen el software que secuestra la información
2. Afiliado: la persona o grupo que trabaja bajo un esquema de negocio llamado Ransomware-as-a-Service (RaaS), en el que usan las herramientas proporcionadas por el desarrollador para secuestrar la información y recibe un porcentaje del pago de la víctima