On July 25, we hacked OpenAI.
Two bugs let us take over ChatGPT/Codex accounts of OpenAI employees (+some unaffiliated users) and reach connected services: Outlook, Slack, GitHub, etc.
We proved it with a PR in OpenAI’s internal codebase . It took us <72h. 🧵
#AL26 Quand deux chasseurs légendaires de la @MarineNationale volent dans le ciel de @AirLegendJMA pour les fanas. Enjoy !
Copyright LeFana/Xavier Méal
Si vous êtes fou du train, ne payez pas pour des datas qui sont juste mise à dispo gratuitement par les opérateurs. Les stats sont gratuites ici https://t.co/PXSi88N80D et la carte (qui fonctionne pareil) dispo ici depuis 1748 https://t.co/d8aCLdpkoX (et plus complète)
agente matou um monolito que respondia em 10ms pra subir uns 20 microsserviço.
agora a request leva 800ms só passeando pela rede. a aws cobra o triplo e o log é um labirinto.
mas o diagrama da arquitetura ficou lindo no slide do tech lead. valeu a pena.
‼️🚨 BREAKING: GitHub has been compromised by TeamPCP. GitHub has confirmed the internal breach. A poisoned VS Code extension on an employee device exfiltrated ~3,800 internal repositories.
TeamPCP is already selling the data on a cybercrime forum.
J'ai vu "L’Abandon" et ça m'a renvoyé quelques années en arrière quand, en janvier 2008, j’ai pris mes fonctions en anti-terro.
Les choses sont à peu près passées ainsi : on m’a donné mon badge, j’ai signé une palanquée de documents, puis on m’a fait asseoir devant un ordinateur pour regarder la vidéo de décapitation de Nick Berg.
Nick Berg était un citoyen américain. Un type étrange, une sorte d’aventurier un peu branque, persuadé qu’il allait décrocher des contrats de reconstruction dans l’Irak en guerre et sympathiser avec les gars du coin. Il s’est fait enlever à la sortie de son hôtel et Zarkaoui l’a décapité quelques jours plus tard.
Je me souviens de sa combinaison orange. Et du bruit que faisait sa gorge. Une sorte de glouglou sinistre, tandis que son corps tentait d’arracher quelques secondes supplémentaires à la mort.
Puis l’écran est devenu noir. J’étais un peu nauséeux.
Mon nouveau chef de groupe a souri, pas mécontent de m’avoir choqué. Il m’a dit :
"Voilà contre quoi on se bat ici."
Ensuite, j’ai été pris dans la lessiveuse.
L’explosion du Caire, en février 2009, fut mon premier attentat. Les activités terroristes de Rachid Kassim, en 2017, ma dernière grosse affaire. Entre les deux, j’ai travaillé, à des degrés d’implication divers, sur pratiquement tous les attentats islamistes survenus en France. Et puis il y a aussi eu ceux qui n’ont pas eu lieu. Tous ceux que nous avons empêchés. Des dizaines, probablement.
Il y a des gens, aujourd’hui encore, qui sont en vie parce que nous avons bossé comme des dingues durant ces années de violence et de confusion. Nous avons largement sacrifié nos vies de famille et esquinté nos santés à force de stress, de fatigue et de nuits écourtées.
Je dis cela : cela n’appelle pas de remerciements particuliers. Nous avions choisi ce métier. Nous étions payés pour le faire. Nous sommes de grands garçons et de grandes filles, fiers de certaines affaires, pleins de regrets au regard de celles que nous avons ratées.
En réalité, ce que je veux vous dire, c'est que nous avons aussi été aux premières loges pour observer l'incapacité de la société française à se confronter à la réalité. Les critiques adressées au film "L’Abandon", y compris lorsqu’elles émanent de certains enseignants, relèvent encore une fois de ce déni.
Alors écrivons-le clairement.
Il existe, là dehors, des islamistes radicaux qui vous détestent et qui souhaitent votre mort.
Depuis des années, ils assassinent des gens qui n’avaient d’autre tort que de se trouver au mauvais endroit au mauvais moment. Ils ont tué un couple de policiers chez eux, devant leur enfant en pyjama. Ils ont décapité un professeur. Ils ont massacré des anonymes à une terrasse de café, dans une salle de concert, sur une promenade au bord de la mer.
Faire semblant de ne pas voir cette haine à la fois passionnée et méticuleuse au nom du « vivre ensemble», du « pas d’amalgame » ou de la peur de nourrir l’islamophobie ne la fera pas disparaître. La bonne volonté ne neutralise pas le gars qui nourrit le projet de vous tuer.
Si vous implorez pour votre vie en expliquant à quel point vous êtes ouvert au dialogue, arrangeant, « prêt à faire des concessions sur plein de choses », il vous tuera quand même, ET EN PLUS, il se foutra de votre gueule.
Je sais que c’est un gros morceau à avaler.
Alors, pour autant, cela ne signifie pas qu’il ne faille pas garder la tête froide et les idées claires. Quand mon fils était très malade et hospitalisé pendant plusieurs semaines, son infirmière préférée était une jeune femme algérienne qui portait le voile. Et lorsque deux copains musulmans viennent jouer avec mon fils pour une après-midi Playstation, je trouve plutôt normal d’acheter des bonbons sans gélatine de porc pour agrémenter leur coupe du monde.
Plusieurs réalités peuvent coexister dans le même espace-temps. C’est troublant. Fatiguant, parfois. Cela exige un effort intellectuel et moral permanent. Je n’ai pas de recette toute faite.
J’ai juste cette certitude forgée sur le tas : il faut regarder les choses en face. La réalité est le matériau de la pensée et le film "L’Abandon" me semble tout à fait utile.
‼️🚨 MAJOR IMPACT: AI just found an 18-year-old NGINX critical remote code execution vulnerability. It has been disclosed on GitHub including PoC code.
- Affects NGINX 0.6.27 through 1.30.0
- Triggered via the rewrite and set directives in config
- Update NGINX ASAP
- NGINX is a widely used HTTP web server, be sure to check its prevalence in other products
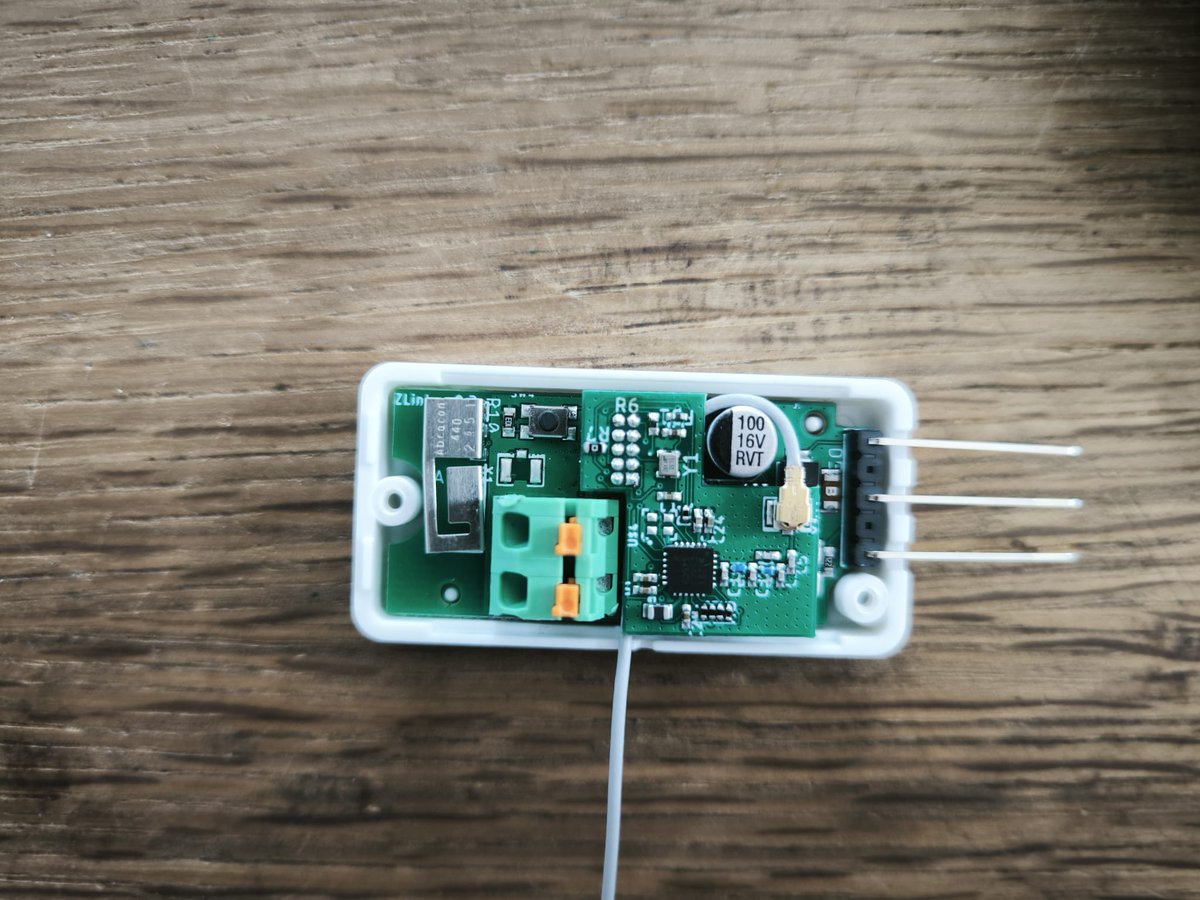
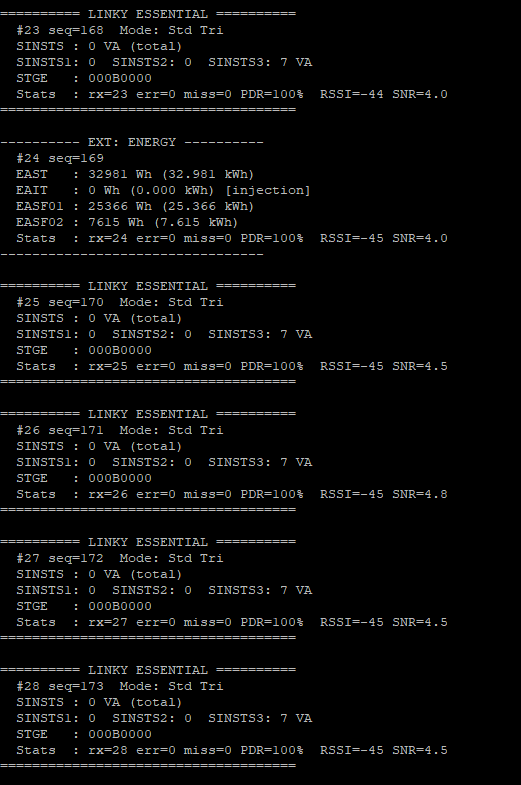
🚀 ZLinky longue distance : nouvelle étape franchie !
Notre prototype LoRa 2.4 GHz vient d'atteindre 200 m de portée en milieu semi-urbain — à travers murs, étages et obstacles 🏠🌳
Et le tout sans pile, sans alim externe 🔋
Le module se contente de l'énergie fournie par la TIC du compteur Linky pour fonctionner ET transmettre ⚡
📶 Pourquoi LoRa 2.4 GHz et pas le 868 MHz classique ?
Parce qu'à 2.4 GHz il n'y a aucune restriction de duty cycle : on transmet aussi souvent qu'on veut, là où le 868 MHz est plafonné à 1 % du temps. Résultat → suivi quasi temps réel, et pas quelques trames par heure.
📊 Ce qui remonte côté box :
⏱️ Toutes les 2 sec → puissance instantanée, mode (mono/tri, historique/standard), alertes du compteur (dépassements ADPS, contacts secs, état STGE…)
🔁 En cycle complémentaire → index d'énergie par tarif (soutirée & injectée), courants & tensions par phase, puissances max du jour, énergies journalières, pointe mobile, configuration tarifaire…
🎯 Il ne reste plus qu'à finaliser le récepteur côté box pour que la solution complète soit prête à l'usage.
Stay tuned 👀
#ZLinky #Lixée #Linky #LoRa #LoRa24GHz #IoT #SmartEnergy #SmartMeter #MadeInFrance #ÉnergieConnectée #Innovation
ProxySQL’s query digest and statistics tables give you per-query visibility that many monitoring tools miss — including exact execution counts, average latency, and error rates across all backends.
This becomes invaluable during incident RCA.
#ProxySQL#Observability
‼️🚨 One of the world's largest Certificate Authorities, DigiCert, was compromised by a malicious screensaver file sent through a customer support chat. Their antivirus blocked the malware four times. The agent kept clicking. The fifth try got through.
27 code signing certificates were stolen and used to sign malware.
DigiCert ultimately revoked 60 certificates.
Per DigiCert's incident report, filed in Mozilla's CA compliance tracker as Bug 2033170, here is how it unfolded:
April 2: an attacker contacted a DigiCert helpdesk agent through the company's customer support chat channel, posing as a customer. The lure was a zip file pitched as a screenshot. Inside the zip was a .scr file. On Windows, .scr files are executables, and this one carried a malicious payload.
Opening a file a customer sent through the official support channel is what an agent is supposed to do. Support staff are the one role designed to accept files from strangers.
DigiCert's endpoint security blocked four infection attempts. On the fifth, the support analyst's machine was infected.
DigiCert detected the infection, ran an investigation, and concluded the incident was contained.
Eleven days later, an external researcher tipped DigiCert off about misuse of DigiCert-issued code signing certificates in the wild. That tip led to the discovery of a second compromised machine, belonging to a different support analyst, infected through the same vector. The EDR on that machine had not been functioning correctly, so the original investigation missed it.
The second machine gave the attacker access to DigiCert's internal support portal. That portal lets support staff reach limited views of customer accounts, including initialization codes for ordered but not-yet-issued code signing certificates. Combining a stolen initialization code with an approved order let the attacker pull a real, validly issued code signing certificate. They did this 27 times.
DigiCert's own list of what went wrong:
- File-type filtering on the customer support chat channel did not catch the .scr
- EDR coverage was inconsistent and incomplete, creating a blind spot
- Initialization codes for code signing certificates were not adequately protected
DigiCert says it got lucky. An outside researcher found the malware abuse before DigiCert did. Without that tip, the second machine and the active certificate theft might still be running today.
Congrats @LaChaineEV for making it on 📺
🇫🇷🇫🇷🇫🇷
Isn't it amazing that 300kW chargers today are already on the slow side for many EVs coming out right now,
imagine what a highway stop in France will look like in 2035!
⚡️⚡️⚡️
#alwaysbecharging