Le LocalStorage n'est pas chiffré. Avec une faille XSS, un attaquant peut voler ce qui te garde connecté et entrer dans ton compte, sans mot de passe ni 2FA.
@CheckPosition Bonjour, je vois que certains outils continu à remonté les positions sur les SERP. Pouvons nous nous attendre à une amélioration de votre coté ?
McKinsey vient de publier une étude sur l'emploi américain d'ici 2035 : 36 millions de postes verront leur demande reculer, 41 millions de nouveaux jobs seront créés. Sur le papier, c'est positif. Mais 11 millions de personnes, soit environ 7% des actifs, devront changer de métier, à raison de 770 000 par an, plus de trois fois le rythme habituel...
Le problème, ce n'est pas le nombre d'emplois, c'est le chemin pour passer de l'un à l'autre et les salariés les moins bien payés ont 7,6 fois plus de chances de devoir se reconvertir.
Vu les volumes, attendre que l'État fasse le travail est suicidaire. Chacun doit apprendre à se servir de l'IA avant que son poste ne change.
https://t.co/AfSAZG9zow
Vous avez déjà entendu parler de "l'interface de viande" ? 🥩
Vous êtes peut-être en train de le devenir.
Un collègue vous envoie un rapport d'analyse...généré par IA.
Vous ne le lisez pas (soyons honnêtes, personne ne lit 34 pages un mardi à 15h). Vous le collez dans une IA pour avoir le résumé.
Puis vous demandez à la même IA de produire la synthèse que votre directeur vous a réclamée.
Vous relisez en diagonale, vous changez deux mots pour vous sentir utile, et hop, envoyé.
Sauf que le rapport de départ, il était déjà généré par une IA. Et votre directeur, lui, va coller votre synthèse dans une IA pour en avoir... le résumé.
Donc concrètement, on a deux machines qui discutent entre elles. Et au milieu, il y a vous. Un câble. Un câble en viande. Payé pour faire du ctrl+C / ctrl+V entre deux modèles de langage.
C'est ça, l'interface de viande.
Et le pire, c'est que ça passe crème. Personne ne se plaint. Le rapport part, la réunion a lieu, tout le monde hoche la tête sur un document que littéralement personne n'a lu en entier ni écrit...
Perso, ce qui me fait peur ce n'est pas l'IA. C'est la vitesse à laquelle on accepte de devenir le tuyau. Parce qu'une fois que vous êtes juste un tuyau, la question que se pose votre boîte n'est plus "comment on le forme ?", c'est "pourquoi on paie le tuyau ?". Et là vous n'avez aucune réponse, vu que vous n'avez plus rien apporté depuis huit mois à part un raccourci clavier.
Ce qui vous sauve, c'est le moment où vous vous arrêtez. Où vous vous demandez si le truc est vrai. S'il est pertinent. S'il répond vraiment à la question posée. Le moment où vous virez le paragraphe qui sonne bien mais qui ne veut rien dire. Le moment où vous dites "non, cette conclusion est fausse, moi j'y étais, sur le terrain, je connais le sujet".
Ça, aucune IA ne le fera à votre place. C'est à peu près le seul truc encore non délocalisable vers un GPU.
Bref : interface cerveau, pas interface viande. Parce que la viande, ça se remplace vite... et ça se conserve mal
@ovh_support_fr@olesovhcom C’est étrange de constater à quel point quelque chose de très simple peut parfois devenir inutilement compliqué chez OVH. Et malheureusement, c’est récurrent…
Je confirme. Certain de mes collègue sont hyper réfractaire. J'ai même eu un "c'est pas toi qui l'a fait c'est nul". Ça prouve à quel point nous ne sommes pas égaux au niveau de l'adoption des technologies. Tant mieux pour ceux qui prennent le train en marche.
C’est symptomatique
Quand quelqu’un dans une boîte utilise vraiment l’IA (pas juste pour faire joli, mais en production, avec un vrai process, des tests, et des tickets qui passent mieux que la moyenne), ça crée souvent un inconfort chez les collègues
Ce n’est pas à u’il est mauvais. Au contraire. Il montre concrètement ce qui est possible.
Au lieu d’avoir peur ou de le regarder de travers, on devrait encourager les « Quentin LeClaude ». Ce sont ces gens-là qui font avancer les équipes, et ce n’est pas ceux qui restent dans le déni en attendant que le modèle parfait tombe du ciel
Le vrai risque, ce n’est pas d’utiliser Claude (ou n’importe quel autre modèle)… c’est de continuer à travailler comme si l’IA n’existait pas
Respect à toi Quentin. Continue !
Amélie Verdier vient de sortir la phrase magique : « toutes les plateformes agréées ont fait l’objet d’un audit de sécurité ».
Très bien.
J’ai 20 ans de tech. J’ai vu des audits de sécurité. La majorité de ceux réalisés par les SSII françaises, ce n’est pas de la sécurité. C’est un théâtre. Des mecs payés 2 000 balles la journée qui balancent un rapport de 80 pages bourré de findings « medium » sur des headers HTTP manquants, pendant que les vraies portes ouvertes restent grandes ouvertes.
Un vrai audit, ce n’est pas un PowerPoint validé par un comité. C’est du bug bounty. Des gens qui ne portent pas de costume, qui ne facturent pas à la journée, et qui passent leur vie à casser des systèmes pour de vrai. Pas des consultants qui ont lu le même guide ANSSI que tout le monde.
Quand on vous dit « on a été audité », dans 90 % des cas ça veut juste dire : on a acheté un papier qui nous permet de dormir tranquilles et de communiquer sereinement.
Le risque zéro n’existe pas, c’est vrai.
Le risque « on a fait semblant » existe, lui, et il est extrêmement répandu.
On verra bien.
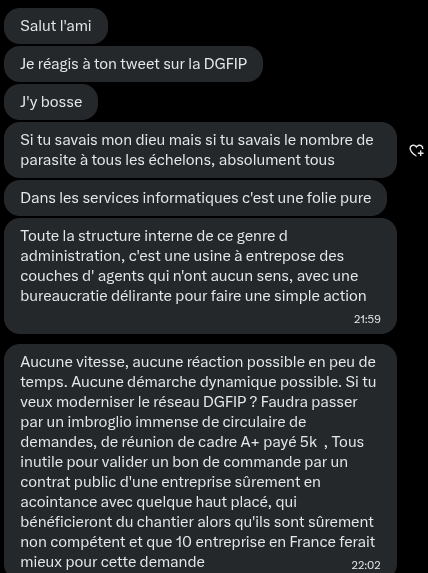
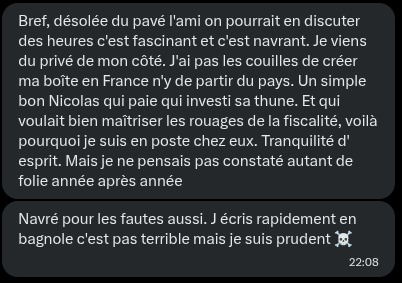
Témoignage percutant sur l'envers du décor du service informatique de la DGFiP.
C'est bien les gars, il faut ventiler, c'est bon pour le moral. Mon inbox X est là pour ça.