🚨 Do you understand what happened in the last 48 hours..
> PHP, the code behind 69% of all websites, got 2 holes rated 9.2 out of 10, and the US, the UK and Japan told site owners to patch or go OFFLINE.. 4 days after hackers had already started trying the flaw..
> Japan's Prime Minister posted the request late at night.. the Finance and Health ministries pulled pages, MUFG Bank and JR West went into emergency maintenance, and Onamae shut ALL Desktop Cloud plans after malware hit up to 26,739 customer servers..
> India's eMudhra was caught with 8 intermediate certificate keys so weak one of them was literally the number 4.. the 60,000,000+ certificates it has issued can't be trusted..
> GitLab disclosed a 10.0 severity hole in every version since 2014.. the maximum score there is..
> criminals were caught using a literal AI hacking tool on 1,200+ sites.. it broke into more than 100 companies including John Deere and Cummins..
> LiteLLM, an AI tool with about 23,000,000 downloads a week, was secretly poisoned with a password stealer.. the bad version sat on PyPI for about 2 hours..
> State Bank of India, the country's biggest bank, confirmed 3,897 customer records on the dark web..
> WIRED now calls the PHP flaw "broadly exploited".. nearly 55,000,000 web properties still run PHP..
every single government on this list told PHP site owners the same thing within the last 48 hours.. patch it or take it offline..
all of this.. 48 hours..
if you're not following me you're finding out about this 48 hours late from someone who read my post..
it's only getting crazier from here..
Le cybercriminel se permet de moquer et humilier publiquement l'administration publique en France...
Jamais on avait atteint un niveau pareil ! Jamais...
Zerobytes, derrière la cyberattaque de la DGFIP et de la prétendue cyberattaque sur l'éducation nationale, jubile de tout ce chaos...
Il aura hélas fallu cette (piètre) pièce de Vaudeville pour que les citoyens, les politiques, les médias se rendent compte que la France n'est pas sécurisée et qu'il y a quelque chose qui cloche...
Les mots manquent à mes maux...
🚨🔴CYBERALERT 🇫🇷FRANCE🔴 | Confirmation du piratage de 12M de données liées à l'état civil et personne ne sait vraiment d'où ça vient... quel échec de notre part 😮💨
Je confirme bel et bien qu'une base de données concernant 12,7M de français sur leur état civil a été piratée...
Quel drame en France... Quel échec... des administrations possédant des données sensibles piratées et personnes n'est foutu capable de dire d'où ça vient !
B0rdel...
J'espère que le prochain ministre du numérique -et celle actuelle- sera bien plue sensible à ces sujets !
Je vais parler très cru pour une fois... veuillez m'en excuser d'avance...
Vraiment ça me pète les burn3s pcq pour la première fois aux travers de ces très proches... une partie de mes données très personnelles sont dans la nature ! Quel échec que la protection des données en France...
Cc la CNIL ! 👋🏼
Malgré les allégations de l'ANTS je maintiens ce que j'ai dis et publié... J'ai pu consulter hier en entier ladite base de données et la transmettre à qui de droit... J'ai passé une partie de la nuit à recevoir des infos exclusives d'un cybercriminel français... ces infos sont glaçantes.
C'est rageant
C'est frustrant
C'est révoltant
Et pourtant une tierce partie qui traite de millions de données personnelles (re)liées à l'état civil a été piraté !
Je reçois désormais de ces cybercriminels français -des messages de leur part- et ils viennent me donner dans les moindres détails les informations et surtout comment ils ont piratés nos institutions... nos entreprises...
*J'ai eu toutes la base de données de cette administration française directement reliée à l'agence nationale des titres sécurisées
*J'ai pu personnelles vérifier et valider que de nombreuses personnes s'y retrouvent !
Sans trop en dévoiler "à part à ceux qui ont le besoin d'en connaître" il s'agit d'un logiciel tiers lié aux titres sécurisés piratés par un infostealer...
On fait de la grosse merde en France !
On est pas à niveau
La CNIL n'endosse pas assez son rôle !
Dsl pour ce coup de gueule...
En attendant cette base de données est utilisée et va servir à faire encore plus du sale.
Y a des députés, des sénateurs pour ouvrir une commission d'enquête sur cette uberisation des fuites de données en France 🇫🇷 ?🤔
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
🥶 La réalité sera désormais ces fausses vidéos... entièrement générées par de l'intelligence artificielle... 😬
Comme dirait l'autre... we're f*cked !
😪 Ma grand-mère n'y verra que du feu...
😔 Les arnaques qui viendront d'ici la fin 2025 grâce/à cause de l'ia seront tragiques...
😒 Le citoyen lambda n'est tellement pas prêt...
😵💫 Parfois, ça me fait légèrement peur quand je vois la boîte de pandore qu'ouvre l'IA...
🫵🏽 Nous devrons écrire les mécanismes de défense pour empêcher que l'IA ne se retourne contre nous...
cc @minchoi
🇺🇸🇨🇦🏒 INSOLITE | Cette nuit, le match de hockey sur glace entre les États-Unis et le Canada a commencé de manière SPECTACULAIRE : 3 combats en 9 SECONDES, pendant que la foule se déchaînait.
L’hymne américain avait été sifflé par les canadiens.
Si tu veux un Linux non-binaire 🏳️⚧️, tu fais :
rm -rf /bin
Si tu n'aimes pas les devs, tu fais :
rm -rf /dev
Suivez-moi pour d'autres tutoriels pertinents après 2 Ricards. 😎😅
Devant le siège du RN, des musiciens de l’@Orch_du_NM jouent une parodie de l’hymne de Vichy « Maréchal Nous Voilà ! ».
« Pétain t’as oublié tes chiens »
BLOQUEZ CES NUMÉROS POUR MOINS DE DÉMARCHAGE ABUSIF !
Jamais vous n'avez été aussi sollicités par des des plateformes de démarchage et autres numéros surtaxés !
Pourtant, en bloquant simplement ces numéros commençant par :
👉 09 48
👉 09 49
👉 01 62
👉 01 63
👉 02 70
👉 02 71
👉 03 77
👉 03 78
👉 04 24
👉 04 25
👉 05 68
👉 05 69
Vous réduisez de 2/3 les sollicitations abusives et malveillantes !
Source : https://t.co/9K4CQ9iPol
Cybèrement vôtre,
SaxX
--
👋🏼 Je suis SaxX, gentil hacker et je vulgarise des sujets (très) techniques autour de la cybersécurité et de l'intelligence artificielle.
Dans l’univers primo-primordial, les particules élémentaires, tels des anges, n’avaient pas encore de masse. Soudain, le champ scalaire de Higgs s’est installé dans tout l’espace, conférant aux particules couplées à lui une masse non nulle et les dotant de ce fait même d’un temps propre.
C’est d’ailleurs ce que dit son anagramme : le champ scalaire de Higgs = l’horloge des anges ici-bas…
J’apprends avec tristesse la mort de Peter Higgs, qui avait prédit en 1964, en même temps que François Englert et Robert Brout, l’existence de la particule qui porte son nom : le boson de Higgs, qui fut détecté pour la première fois en 2012. Grâce à des esprits comme le sien, la physique devient à l’occasion capable de compléter le mobilier ontologique du monde.
RIP.
🚨🔴CYBERALERT🔴 | 🇫🇷Intersport, 52Go de données représentants au moins 3 magasins ont finalement été diffusées dans la nuit
La semaine dernière, le groupe cybercriminel Hunters International affichait sur son site du darkweb l'enseigne Intersport.
Le groupe de ransomware menaçait de publier l'équivalent de 53Go de données correspondant à +25 000 fichiers. Cette nuit (vers 1h30 du matin (heure de Paris)), ils ont mis à exécution leur menace.
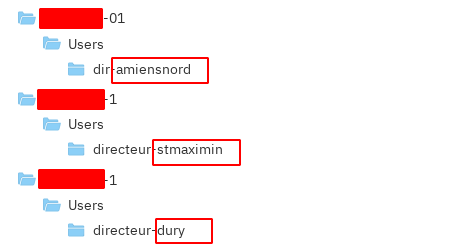
Les données semblent concerner principalement trois villes en France :
- Saint-Maximin
- Dury
- Amiens
On y retrouve les informations d'employés, de clients, de stagiaires, personnes en alternance, cdd, passeports, informations personnelles, médecine du travail, ...
Cette revendication ressemble à la précédente datant de fin 2022. A l'époque la revendication de la cyberattaque été portée par un autre groupe de cybercriminels du nom de HIVE. Sauf que, ..., quelques mois après, le FBI a mis fin aux activités cybercriminelles de cette franchise du cybercrime.
Aussi, ce nouveau groupe ayant publié dans la nuit les données, ne serait rien d'autre que le même groupe s'étant reformé... un peu comme le phœnix renaissant de ses cendres !
ℹ️ Trois points sont à noter dans cette cyberattaque :
✅ Malgré le coup d'arrêt (ô combien important) que peuvent porter les autorités sur ces groupes cybercriminels, certains se reforment des jours/semaines/mois après. Ils menacent à nouveau / republient les données de leurs précédentes victimes. Tout cela dans une seule optique, montrer à leurs franchisés qu'ils sont toujours de la partie... et que le business peut continuer !
✅ Hélas, la diffusion de ces données n'est que la début... D'autres acteurs du cybercrime vont receler, analyser, trier et revendre/repartager toutes ces données dans des forums cybercriminels. Il ne sera pas étonnant de voir dans quelques semaines/mois des données de l'enseigne Intersport en vente ou en libre accès sur des messageries "chiffrées" comme Telegram (QUI NE L'EST PAS SOIT DIT EN PASSANT ! !!)
✅ Lorsque l'on est dans des équipes IT ou cyber, une cyberattaque a tjrs des conséquences. La crise cyber ce gère parfois en plusieurs étapes et malheureusement sur plusieurs mois/années.
Bon courage à toutes les équipes de l'enseigne.
D'ici là, si vous êtes du Nord de la France et êtes client de l'enseigne, soyez et demeurez vigilant concernant toute sollicitation dans les prochains jours/semaines.
Cybèrement vôtre,
SaxX
Les Acronymes du monde de la cybersécurité - v4 !
N'hésitez pas à l'imprimer et à vous familiariser avec tous ces acronymes !
Vous les entendrez bcp dans le domaine de la cyber.
💡Bonus, placer 5 de ces acronymes dans votre phrase d'introduction au #FIC2024
👉 Je suis CTO d'une entreprise opérant un SOC et nous souhaitons évoluer vers du MSSP. J'ai récemment obtenu mon CISSP et j'ai découvert aussi la certif CEH.
Je serais intéressé par votre offre XDR et CASB pour nos clients dans l'infonuagique !
👉 Je suis un jeune cadre dynamique récemment reconverti dans le domaine de la cyber ! Je souhaite me spécialisé autour des APT au sein d'un CERT. J'ambitionne de développer des compétence autour de l'analyse de RAT, les mécanismes de bypass de 2FA avec l'aide de SOAR dans une DMZ entrainée avec les dernières CVE compliant GDPR !
Allez à vous 😌
Partagez-moi vos pépites !
Cybèrement vôtre,
SaxX
Creditz: Paul Baird pour cet excellent tableau <3
🎥SaxX x 20h FRANCE2, 🇫🇷 Qui se cache derrière les cyberattaques ?
Les médias "grand public" traitent de + en + des sujets de cybersécurité à l'heure de grande écoute en France.
Hier, dans le journal du 20h de France2, un très long sujet traitait des cyberattaques surtout avec l'actualité que nous connaissons dans l'hexagone.
J'ai pu expliquer comment on peut facilement retrouver des milliers voire des millions de données de personnes.
Cela est bien souvent la résultante :
👉 de cyberattaques : les entreprises se font pirater et les données se retrouvent sur le darkweb ou sur la messagerie "chiffrée" telegram (qui en réalité ne l'est pas soit dit en passant).
👉 de fuites de données : certains pirates/cybercriminels vont ensuite "retravailler" ces données et les mettre à la vente ou les échanger sur des forums/sites marchands liées à la cybercriminalité.
👉 de combo-lists et/ou d'énormes fichiers consolidés : ces derniers mois j'en ai vu passer des centaines dont la plus grosse base de données que j'ai pu consulter... 20Milliards d'identifiants dans le monde ! Pour info, certaines entreprises, groupes détiennent des bases de données qui avoisinent 50Milliards d'identifiants et données en tout genre sur ces 15 dernières années.
Par ailleurs, en préparant le sujet, j'ai pu pointer le fait que certaines cyberattaques notamment en Afrique sur lesquelles j'ai pu travailler, étaient commanditées ! Oui, aujourd'hui, des états, des entreprises, des groupuscules paient des cybercriminels pour attaquer des entreprises... en déstabiliser certaines. Voilà la réalité... l'envers du décor.
Merci encore aux équipes de #France2 et de l'#oeildu20h (mention spéciale pour Lisa et Laurent) qui m'ont rencontré spécialement à #Paris pour en discuter.
Merci à @Guardia_School de m'avoir ouvert leurs portes pour ce reportage.
Je suis très reconnaissant de cette nouvelle tribune à une heure de très grande écoute de pouvoir parler cybersécurité et de, encore et toujours, vulgariser la #cybersécurité !
Je reçois depuis hier soir une avalanche de messages. MERCI. VRAIMENT.
Je reste tjrs disponible pour parler cyber, échanger et confronter nos points de vues. Si vous avez des sujets cyber pointus ou de la sensibilisation/formation où que vous voulez faire des choses sympas, exotiques pour vos clients, discutons-en !
Cybèrement vôtre,
SaxX
--
Beaucoup d'entre vous ne me connaissent pas et découvrent ce que je fais.
👋Je suis SaxX, un Gentil Hacker et je vulgarise auprès du grand public, des sujets (très techniques) autour de la cybersécurité et de l'IA.
Dans l'ombre du réchauffement climatique, un autre péril nous menace : le moustique tigre.
Voici donc un thread pour se familiariser avec lui, et apprendre à mieux combattre cet ennemi sournois.
C'est parti !
⬇️⬇️⬇️⬇️