Richard Stallman dijo varias veces que Windows es malware y Microsoft se empeña en corroborarlo cada día.
Han añadido en Windows 11 un sistema para averiguar que asistentes con IA utilizan los usuarios y para enviar esa información mediante su telemetría, sin el conocimiento ni la autorización de los usuarios.
No es sólo que Windows pueda conocer los procesos que ejecutas, eso lleva décadas haciéndolo, lo novedoso es que Microsoft ha programado expresamente una clasificación de productos de IA, incluso dentro de WSL (Subsistema de Windows para Linux), sin proporcionar al usuario una opción para desactivar esta recopilación (sin opt-out).
Esto lo ha descubierto el investigador Xusheng Li, enlazo el estudio en el primer comentario.
¿Cómo funciona?
El componente MissionControlAggregator.dll forma parte de la infraestructura de diagnóstico de Windows, se ejecuta dentro de AggregatorHost.exe, asociado al servicio DiagTrack.
Dentro de este componente hay comparaciones explícitas de los nombres de ejecutables de aplicaciones conocidas como copilot.exe, claude.exe, codex.exe, agy.exe, github.exe, claude.exe, codex.exe, cursor.exe, antigravity.exe, python.exe, node.exe, gcc.exe, clang.exe, dotnet.exe, gdb.exe, javac.exe, code.exe, entre otras.
Son tan chulos que ni se han molestado en ofuscarlo y tan inútiles que sólo miran el nombre del ejecutable.
La detección de agentes de IA está controlada por CLICodingAgentUsage, este es el proceso que sigue:
1- Windows registra eventos de actividad de aplicaciones mediante ETW.
2- CLICodingAgentUsage recibe los eventos y compara los nombres de los ejecutables.
3- Cuando encuentra una coincidencia lo registra.
4- Una vez al día genera el evento Segments.SubCohorts.
5- El informe entra en la cola de telemetría de DiagTrack.
WSL también está incluido. El módulo se suscribe a Microsoft .Windows.Lxss.Manager.Exec y ExecCritical y analiza el campo imageName. Por tanto, ejecutar codex o claude como binarios Linux produce el mismo resultado que ejecutarlos en Windows.
Además, Xusheng Li hizo una prueba muy ingeniosa, copió cmd.exe, lo renombró como codex.exe y lo ejecutó. El sistema lo clasificó como Codex, aunque en realidad era el intérprete de comandos de Windows. Esto demuestra que basta el nombre del ejecutable para activar la detección.
¿Y esto cumple con RGPD y las leyes europeas de privacidad?
Pues no lo se, a mi me parece espionaje sin el conocimiento ni consentimiento de los usuarios, pero me gustaría saber lo que piensa la @AEPD_es de esto.
El modelo tradicional de evasión de EDR acaba de quedar obsoleto.
Antes, un operador de Red Team pasaba días ofuscando un payload manualmente, cruzando los dedos para que no saltara ninguna alerta al tocar memoria.
El creador de emp3r0r acaba de darle la vuelta a la mesa integrando un bucle de evasión autónomo impulsado por IA (adoptando el arnés de ARTEX y servidores MCP):
El sistema genera el payload, lo somete a prueba contra telemetría real y lo reescribe una y otra vez por sí solo hasta que el nivel de detección cae a cero. Sin intervención humana.
Esto ya no es solo un C2 multiplataforma para Linux y Windows con ejecución en memoria y malla P2P autorreparable. Es infraestructura ofensiva que aprende a esconderse sola.
Para los equipos de Blue Team: si siguen basando sus detecciones en firmas estáticas o patrones predecibles, van a llegar tarde.
El código ya es público y open source en GitHub , lo dejo en comentarios
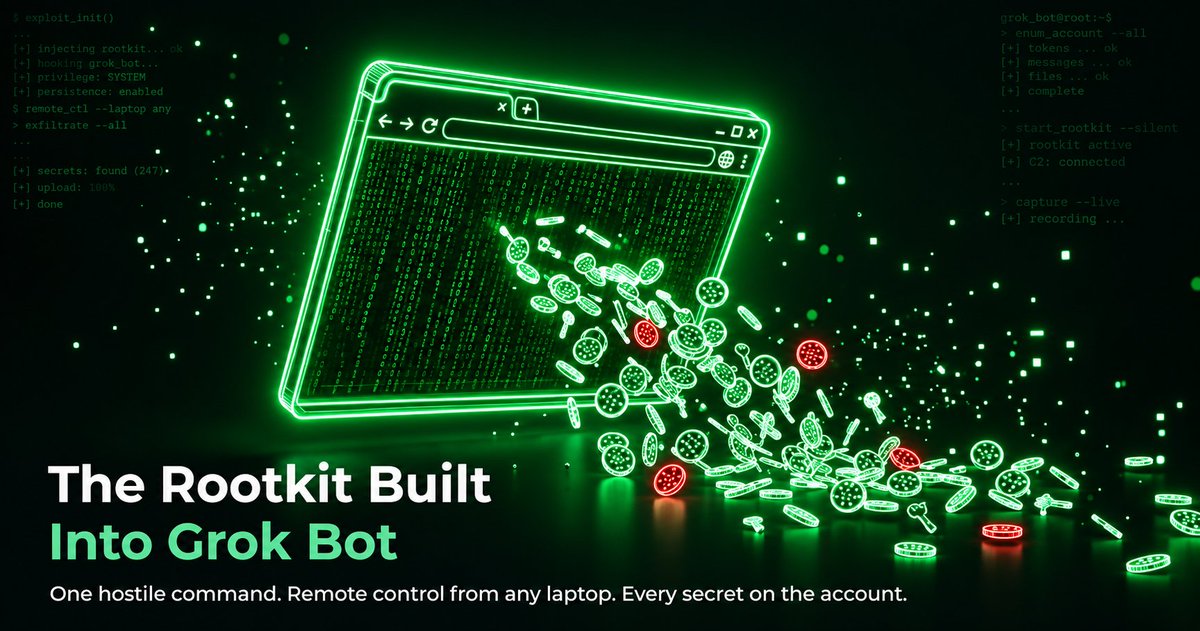
🚨 Grok Bot has a "rootkit" built in, and it's still unpatched since it was reported on Aug 24 by Profero.
One command in an agent can tell Docker to open a new container with no limits, and that gives full control of the machine your agents run on.
Every agent on your account shares one Linux user, and imported cookies sit in a plaintext file.
The sandbox's command service password is the word "local". It was reported to @spacexai and @cursor_ai over two months ago 👀
Avoid importing your browser cookies until it's patched!
@ivanfioravanti Curious to see GLM-5.3-Flash on your M3 Ultra! On mine, native TF decodes great (~47 tok/s) but cold prefill sits at ~235 tok/s vs ~506 on Python 0.6.x, same pack. Already sent repro to Ash.
@gallir Le daré un veo, pero yo todo lo que tengo con ese mecanismo y los channels para mover info inter rutinas, me parece magia y a 3 generaciones del resto de lenguajes (que conozco y he usado…)
Looks like @ContaboCom has been hit hard by a cyberattack: nodes down for 48 hours, support completely overwhelmed, and all they can say is “security incident,” with barely any explanation. What a mess.