Lo de Dall-e 2 es increíble. La inteligencia artificial que "pinta" una imagen que describas con palabras
Una puerta hacia infinitas posibilidades donde la imaginación no tiene límite. El arte del futuro ¡Ya estoy en la lista de espera! #AI#IA#art#arte
https://t.co/4NtXqvxFgW
🔴 Algunos ya estamos hartitos de unos servicios públicos llenos de «inteligencia artificial», ciudades «smart» y ahora «metaversos» chirripitifláuticos… mientras los trámites digitales más elementales siguen siendo una yincana kafkiana.
📽️ Os cuento lo que he hecho. 👇
@ProtAAPP@rootedcon Muchas gracias @ProtAAPP, ¡qué exagerados! 😂😂 qué equipazo, qué gran organización, y qué suerte tiene la Administración de contar con personas que dedican su tiempo y esfuerzo a estas iniciativas después del trabajo. Larga vida a la comunidad de ciberseguridad de las AAPP!! 🏆
Hoy nos gustaría dar nuestras más sinceras gracias a Andrés Aznar (@aaznar3) por su charla: "El sistema de AUTORIZACIÓN perfecto en el desarrollo de una aplicación". Sin ti no hubiese habido sala #ProtAAPP en la @rootedcon.
#desafioProtAAPP Tercer reto, imagínate que juntas la web https://t.co/Y0YjZ8hnYd junto con la wiki de ProtAAPP https://t.co/0W3yNEC0es y la siguiente imagen. ¡Suerte a todos los que estáis en la @rootedcon! #ProtAAPP
@ProtAAPP@rootedcon 😂😂 efectivamente, una impactante forma de alertar sobre la mala práctica de hardcodear usuarios y roles que son todopoderosos en la aplicación. Ser el administrador de un sistema no debe implicar necesariamente tener acceso a todos los datos ni gozar de todos los poderes
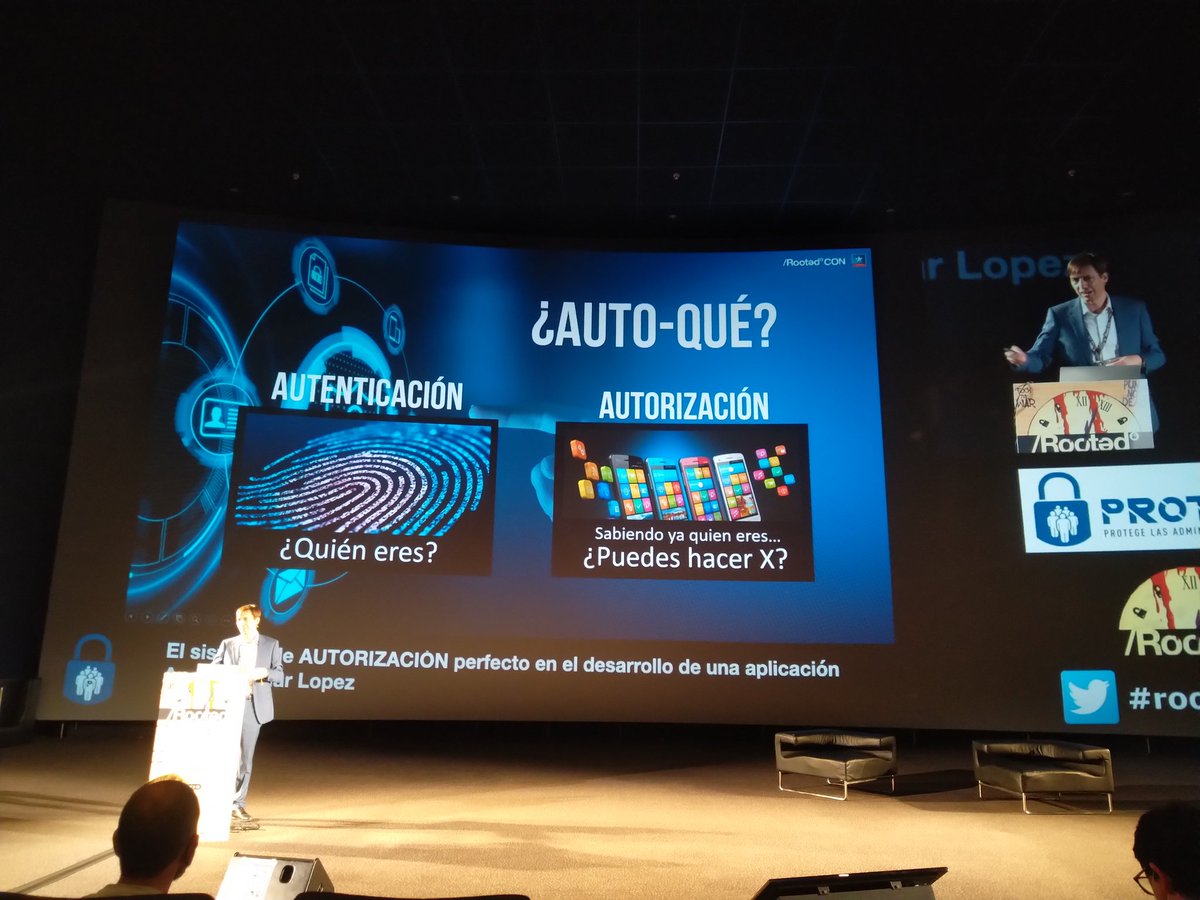
Ahora mismo en la sala 19 con Andrés Aznar, @aaznar3, tenemos la charla: “El sistema de autorización perfecto en el desarrollo de una aplicación”. ¿Qué levante la mano quien no ha hardcodeado algo en el código?. @rootedcon
"La felicidad es incompatible con ver el código fuente de tus aplicaciones"
Interesante ponencia de Andrés Aznar en #RootedCON sobre sistemas de #autorización en #aplicaciones@ProtAAPP
Nueva campaña de Emotet por Navidad vía correos electrónicos que desplegan después un ransomware.
Ésta vez, el fichero malicioso viene en un Zip protegido con contraseña (evade AV del correo) que se indica en el mensaje del correo. Ojito.
La cosa empieza a estar muy fea si necesitamos un nanorobot para que guíe al espermatozoide atontado, hasta el óvulo. Para él tiene el tamaño del Bernabeu. Ya no liga ni el óvulo
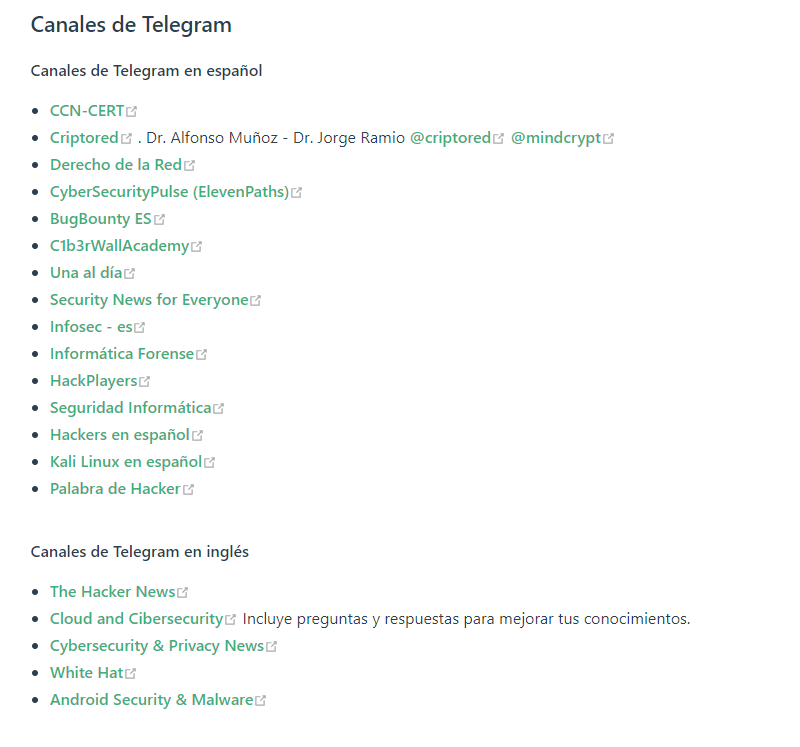
Gracias a la ayuda de la "comunidad", hemos completado WikiPROT https://t.co/pEIzKufFke con más canales de Telegram dedicados a ciberseguridad. Muchas gracias a @cadirneca, @TFujiwara86 y @Palabradehacker por vuestras sugerencias.
@transparencia@civio Hay que desterrar la idea de que "El dinero público no es de nadie". El dinero público es de todos, y tenemos derecho a conocer y exigir.
debate: ¿Es una buena idea utilizar un elemento biométrico para identificarse en una aplicación?
Si te hackean tu contraseña, la cambias.
Si comprometen tu cara... pues... ¿te depilas las cejas?
#CyberSecurity
¿aplicación web lenta?
Buena idea: activar middleware que informa de cuántas y cuáles consultas a base de datos hace cada petición http (normal o ajax). La de sorpresas que surgen cuando uno abre los ojos.
#webdev#ux
Ejemplo implementación en #laravel:
https://t.co/fYG5Zqx4pa
En el repositorio https://t.co/jSGPacsVdL encontrareis muchísimas referencias a los contenidos publicados por el @CCNCERT. Gracias a todos los que trabajan allí y sus colaboradores, por su inmensa labor de generar conocimiento sobre ciberseguridad y ponerlo a disposición de todos
Ha llegado el día. Os presentamos https://t.co/glTwMLdrTK, el repositorio de conocimiento en materia de ciberseguridad creado y mantenido por la comunidad @ProtAAPP Toda la información aquí https://t.co/LekzYAhHbb
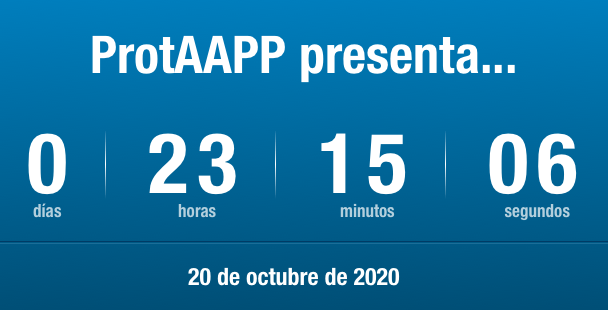
Quedan menos de 24 horas, para que @ProtAAPP presente una nueva iniciativa para contribuir al conocimiento en materia de ciberseguridad. Será mañana martes 20 de octubre a las 18:30 (hora de Madrid)... y predominará el azul, lógicamente ;)