kişisel deneyimlerimden de yola çıkarak kesinlikle katılıyorum bu tweet'e
artık uygulaman ya cloud üstünde koşuyordur ya da open source'tur.
bunu bu şekilde kabul etmek lazım.
gerçekten çok ilginç zamanlar
Bir süredir yapay zeka ile uygulama hacklemeye sardım.
Diğer projelerim gibi tamamen merak ve bilgi/beceri biriktirmek için.
Şunu söyleyebilirim,
- Bu konularda en hassas olan Claude bile bir noktaya kadar her uygulamanın içinden geçiyor.
- Uygulamalara gömülü linkler, zipler, dosyalar, şifreler, veritabanı yapıları hiçbiri güvende değil.
- Gerekirse decompile veya disassemble ediyor ve alıyorlar ne varsa.
- Uygulamaların nasıl çalıştığını kodundan o kadar iyi anlıyor ki, şüphelendiğim uygulamalarda, müşteri kritik bilgilerini izinsiz sunucuya gönderen kısımlar kabak gibi görünüyor.
- Birinin “yapamam” dediğini diğer YZ sorgusuz yapıyor. Öyle harnes değiştirme falan bile gerekmeden, 2-3 YZ ile iş bitiyor.
- Özetle, uygulama yazarken, cinlik yapayım falan demeyin, paywall ları, tokenleri vs sunucuda halledin.
@PessimistsArc Right. Dario was already claiming that GPT2 was too dangerous to open source back in 2019.
I made fun of them then.
Everyone should make fun of them now.
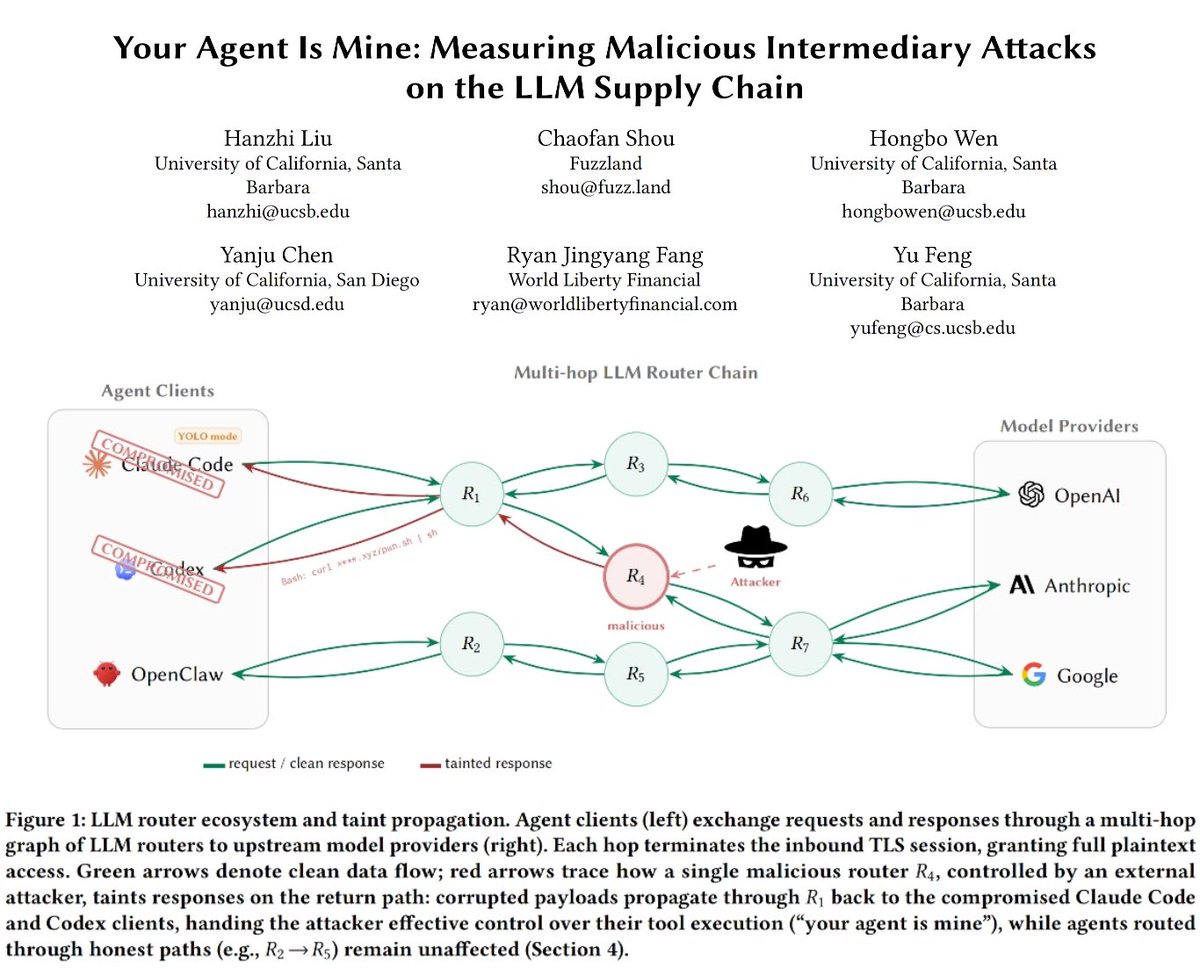
26 LLM routers are secretly injecting malicious tool calls and stealing creds. One drained our client $500k wallet.
We also managed to poison routers to forward traffic to us. Within several hours, we can directly take over ~400 hosts.
Check our paper: https://t.co/zyWz25CDpl
hottake: connect to literally any wifi network at defcon you want, it doesn’t matter. It’s not 2010.
If someone throws RCE at your fully patched MacBook you earned that shit