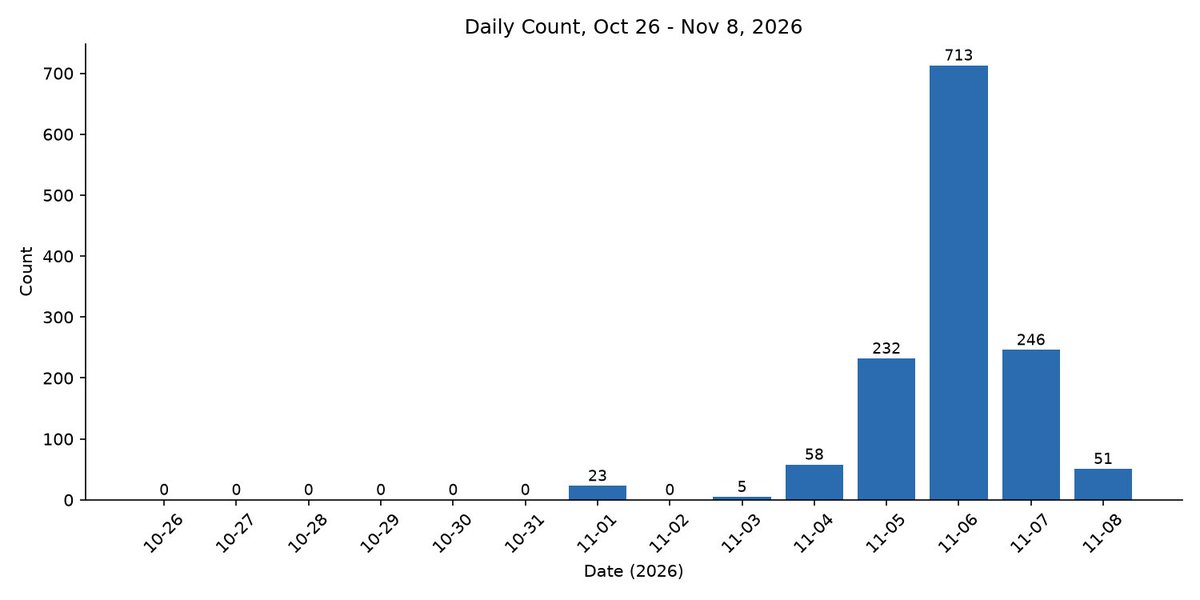
OpenSSH SSHole, SANS에 713건 침해로 나왔네요.
긴 비밀번호로 인증을 우회하는 취약점입니다.
Alpine 등 musl을 쓰고 PAM을 쓰지 않는 환경이 조건입니다.
SANS가 새로 공개한 글은
공격 관측용 가짜 서버인 허니팟의 기록입니다.
11월 6일 집계한 긴 비밀번호 요청 713건은
피해 서버 수나 성공 로그인 수가 아닙니다.
관측 도구 Cowrie는 비밀번호 앞 255자만 남깁니다.
잘린 기록만으로 공격에 쓰인 전체 입력을 확인할 수는 없습니다.
실제로 로그인이 성공했는지도 구분해서 봐야 합니다.
저자의 예상이 확인된 피해를 뜻하지는 않습니다.
Ubuntu 공식 상태도 아직 평가 중이라는 표시이지,
미패치가 확정됐다는 뜻은 아닙니다.
모든 서버가 위급한 건 아닙니다.
조건에 맞는 환경을 쓰는 곳이 우선입니다.
Alpine 서버나 컨테이너에서 SSH를 인터넷에 열어 뒀다면
빨리 패치하거나 비밀번호 로그인을 꺼 두는 게 좋습니다.
며칠 전 올린 실제 공격 관측의 후속입니다.
공격 시도는 확인됐지만 피해 규모는 아직 미확인입니다.
https://t.co/dPMfi0qVfj
https://t.co/Qf7OtlV1sK
제 차도 단종인데..이제 사이버트럭도 단종이군요
머스크가 X에 약 8개월 뒤 생산 라인을 닫는다고 직접 썼습니다.
주문이 생산보다 훨씬 많아서
라인을 닫기 전까지 최대한 만들겠지만
많은 사람에게 예치금을 돌려줘야 할 거라고 했습니다.
이유는 로보택시 Cybercab입니다.
사이버트럭이 돈이 안 돼서가 아니라
Cybercab 생산을 늘리는 쪽이 더 낫다는 설명입니다.
다만 이건 머스크 주장이고, 따로 확인된 수익성 분석은 아닙니다.
헷갈리면 안 되는 부분도 있습니다.
Tesla 공식 공시가 아니라 머스크의 X 글입니다.
누가, 얼마를, 언제 돌려받는지는 아직 나온 게 없습니다.
한국 예약자 일괄 환불도 확정된 게 아닙니다.
예약해 두신 분은
Tesla 앱과 공식 메일 안내부터 확인해 보세요.
https://t.co/rWkIfnDpxS
https://t.co/mwdt7fzhes
Hey @grok, 블로그와 작은 커머스를
혼자 돌리는 사람이
주당 15시간밖에 못 쓴다면
시간을 어떻게 나누는 게 맞을까?
글쓰기, 상품 관리, 고객 문의,
마케팅, 자동화 작업까지
다 하고 싶은데 시간은 늘 부족해.
조건은 이렇게.
- 8시간을 쓸 일 하나
- 2시간만 써도 되는 일 하나
- 과감히 빼도 되는 일 하나
- 우선순위 5개, 이유는 한 짧게.
혼자 운영하는 사람 기준으로