ESTO ES HISTORIA
No sé si os hacéis una idea de lo que significa esto. Me tiemblan las manos...
¿Estamos viendo el primer indicio de ASI (superinteligencia artificial) emergente? Los primeros esbozos de una inteligencia artificial superior a la de cualquier humano.
Navier–Stokes, na' más y na' menos... RESUELTO POR IA! Si se confirma es un hito histórico. Sería el segundo Problema del Milenio en resolverse. El primero fue la conjetura de Poincaré, resuelta por Grigori Perelman en sus trabajos en 2003.
Las implicaciones de esto me hacen pensar que ya no se trata solo de estar a las puertas de la AGI (posiblemente ya lo estemos), sino de que podríamos darnos de bruces con una explosión exponencial de inteligencia.
Un punto de singularidad... Directos a la ASI!
Según OpenAI, unos 10.000 agentes de IA coordinados llegaron a la solución en unas 88 horas, más otras 17 para la formalización y verificación en Lean.
Qué locura. Tan solo 100 horas para encontrar una solución a un problema que llevaba unos 90 años sin resolverse! ¿Qué será lo siguiente?
DIOS SANTO.
@javilop Uff, es arriesgado. Caso real: social login con Facebook en todos los servicios por no usar contraseña. Un buen día, Facebook decide banear la cuenta sin dar explicaciones ni atender a apelaciones (era una cuenta normal y corriente). Se perdió para siempre el acceso a mil cosas.
👋 Hola, Ministerio de Transformación Digital, @mintradigital:
👋 Hola, Secretaría de Estado, @SEtelecoGob:
Autofirma es un componente esencial de la Administración Electrónica española. Millones lo utilizamos para relacionarnos con la Administración. No por placer, sino porque es ✨requisito✨.
----8<----8<----8<----8<----8<----8<----
El paquete de Autofirma que distribuís para Mac no cumple las garantías de seguridad modernas (notarización), así que el sistema dice que es malware que puede dañar el sistema y rechaza instalarla. 😃🔫
----8<----8<----8<----8<----8<----8<----
🤦 Para instalarla hay que —ojo al dato— desactivar las políticas de ciberseguridad del sistema operativo. 🤦
¡Hola, @INCIBE! Hacéis campañas fabulosas para concienciar a la ciudadanía de los riesgos de ciberseguridad, pero luego nos enjaretáis —el Estado— marrones como este. ¿Podéis hacer algo, por favor?
Respetado ministro @oscarlopeztwit:
Respetada secretaria de Estado @mariagv:
— Si hacéis software, cumplid los estándares modernos de empaquetado y distribución de software.
— Si no podéis notarizar Autofirma, modernizad la arquitectura del programa para que se pueda.
— Si no podéis modernizar Autofirma, necesitamos un Ministerio para la Transformación del Ministerio de la Transformación Digital.
Esto es lo que ve un usuario al intentar instalar Autofirma en un Mac:
@comicconmalaga No vuelvo a caer en la trampa. Suficientemente mal lo pasamos el año pasado, como para repetir. Esta chapuza no se parece en nada a una comic-con, solo tiene el nombre, y porque han adquirido los derechos, pero no tiene nada que ver con la comic-con de San Diego.
do you understand what just happened to one of the most used npm packages on the internet?
→ axios gets downloaded over 100 million times a week and today it got compromised
→ an attacker hijacked the npm credentials of a lead axios maintainer… changed the account email to an anonymous ProtonMail address… and manually published two poisoned versions
→ [email protected] and [email protected]… neither version contains a single line of malicious code inside axios itself. instead they inject a fake dependency called plain-crypto-js that drops a remote access trojan on your machine
→ the fake dependency was staged 18 hours in advance… three separate payloads were pre-built for macOS, Windows, and Linux… both release branches were hit within 39 minutes. every trace was designed to self-destruct after execution too
→ there’s no tag in the axios GitHub repo for 1.14.1. it was published outside the normal release process entirely... bypassed CI/CD completely
→ StepSecurity called it one of the most operationally sophisticated supply chain attacks ever against a top 10 npm package
→ a routine npm install silently opens a backdoor… no warning… no suspicious code visible in axios itself
this is the wake up call all vibe coding bros need to hear right now:
→ if you installed either version… assume your system is compromised
→ pin to [email protected] or [email protected]
→ rotate all secrets, API keys, SSH keys, and credentials on affected machines
→ check network logs for C2 connections
→ add –ignore-scripts to CI npm installs going forward
100 million weekly downloads and one compromised maintainer account…
that’s all it took to wreak absolute havoc
and I imagine we see a whole lot more of these… crazy times ahead for cybersecurity and vibe coding
be safe out there y’all
👶Esto no va de niños
1️⃣ Comencemos por lo evidente:
Nadie niega el efecto negativo que tienen las redes sociales en los niños (y también en los adultos).
Yo mismo he compartido cómo Meta ocultó documentación sobre el daño que ejercen en los jóvenes.
Cualquier persona con dos dedos de frente debería ser consciente de ello.
El efecto que tienen en los niños es enorme a nivel de concentración, complejos, etc.
En resumen: salud mental.
Tampoco se puede negar cómo ciertas personas (y también las propias plataformas) pueden aprovecharse de la inconsciencia de un niño, pues son, precisamente, niños.
2️⃣ El problema no es lo que supone para ellos, es lo que supone para el resto de la población:
El efecto en los niños (imaginando un 100 % de efectividad) sería previsiblemente positivo (si no buscan cualquier otra cosa que les perjudique mentalmente).
Pero el problema no es ese. El problema es que, para conseguirlo, TODA la población debería identificarse; toda la población que quiera cumplir la ley.
Es decir, el p3d0f1l0 puede buscarse otras vías: algún foro que se popularice, alguna red social descentralizada, quién sabe…
Mientras tanto, el ciudadano que cumple la ley deberá estar identificado, lo que me lleva al siguiente punto.
3️⃣ Huella de odio:
Se ha dicho que se creará algo así como una “huella de odio” para el “odio” en internet.
Es una pena, pero es algo profundamente subjetivo en los días que corren, dada la extrema politización.
Esto puede ser utilizado por cualquier gobierno actual o futuro de forma censora y distópica.
No pienses en el gobierno actual; piensa en el peor político que puedas imaginar en el poder y date cuenta de que le estás dando la herramienta para identificar a todo el mundo en internet junto con esa “huella de odio”.
Si no te gusta el poder que podría llegar a tener, quizá no sea una buena idea.
4️⃣ Estás dando facilidades:
En algunos países (no solo dictatoriales, ni mucho menos) ya se vigila tu “huella digital”, una huella que no podrás esconder. Así que asegúrate de no haber criticado al presidente de turno, porque igual no entras.
Si esto se extiende y se aplica a gran escala, ¿qué pasará con ciertos perfiles que puedan encontrarse en situaciones sensibles frente a terceros (gobiernos con tintes totalitarios, acosadores, etc.)?
Evidentemente siempre hay formas de saltarse ciertas medidas, pero no todo el mundo las conoce.
5️⃣ Excluyendo a personas:
Sí, igual haber nacido en un país "avanzado" no te hace plantearlo, pero… hay quien no tiene identificación y se encuentra en situaciones muy delicadas.
¿Esa persona no podrá usar redes sociales?
¿Redes sociales incluye, por ejemplo, aplicaciones de mensajería con comunidades como el propio WhatsApp?
Es decir, el principal método de comunicación para muchos (si no ese otro) habría quien no podría usarlo, simplemente porque no nació con tus mismas facilidades.
6️⃣ Solo los que incumplen la ley tendrían privacidad:
Depende enormemente de cómo se redacte la ley, pero si todo el mundo debe identificarse para acceder (no solo para proteger al menor, sino tratando al resto como potenciales amenazas (posibles p3d0f1l0s)), solo tendrán privacidad aquellos que se salten las normas.
Por lo tanto, solo se identificarán los ciudadanos obedientes.
7️⃣ Derecho fundamental:
Si nos vamos a los primeros escritos sobre la privacidad respecto a los derechos humanos (1948), quizás se quedaron algo anticuados, pero según la resolución A/RES/68/167 (Asamblea General, 18 de diciembre de 2013), primera resolución titulada “El derecho a la privacidad en la era digital”, se reafirma que los mismos derechos que las personas tienen offline deben protegerse también online, y se condena la vigilancia masiva indiscriminada.
Por desgracia, los principios de “legalidad, necesidad y proporcionalidad” que se pueden argumentar para ciertas aplicaciones son ambiguos y pueden justificar casi cualquier cosa según cómo se implementen, por lo tanto, tampoco sirven de mucho.
8️⃣ La olla que se va calentando:
Sí, ahora es esto, pero como sucede en Francia, luego pueden ser las VPN. Aquí ya se están comentando ciertas cosas al respecto también.
¿Qué será lo siguiente?
Todo puede argumentarse por buenos motivos y así se ha hecho siempre, generalmente: seguridad nacional y los niños (también puede leerse en negativo: personas/agentes de fuera y p3d0f1l0s).
Y evidentemente son razones de peso, pero si no se ve bien que escaneen todas las conversaciones de los ciudadanos de la UE por seguridad de los niños (que no se les envíe contenido indebido) y con argumentación de seguridad de los propios países, ¿por qué sí se ve bien la identificación de todo el mundo argumentando lo malas que son las redes sociales?
Supongo que uno se ve más lejano “las redes sociales” y otro se ve más cercano “mis conversaciones”, pero lo que puede llegar a suponer no está muy lejos una de otra.
9️⃣Piensa en el peor escenario:
El mundo cambia muy rápido. No sabes cómo estará la cosa en tu país en 5, 10 o 15 años.
Vuelvo a repetir: si es algo que el peor político, organización o persona que puedas imaginar puede utilizar incorrectamente, hazte la siguiente pregunta: ¿de verdad no existe la posibilidad de que tenga poder para usarlo para el mal en el futuro?
Un ejemplo evidente: censura y persecución de personas.
Vale, no crees ni que sea posible. ¿Y el robo de datos?
¿Quién te garantiza que no pueda existir una fuga de datos, por ejemplo, una base de datos llena de DNIs?
Spoiler: no pueden garantizarlo.
Evidentemente podrían hacerlo de tal forma que fuera muy complejo, pero ¿qué te hace pensar que se hará de la mejor forma posible?
🔟¿Qué propongo?
Está bien criticar, pero ¿crees que hay solución?
Bueno, es complejo, pero evidentemente considero que la responsabilidad recae en primer lugar en los padres. Lo fácil es responsabilizar al Estado y poder “desentenderte”, pero no creo que sea la solución más efectiva.
La correcta educación desde los colegios también es clave. Si la educación y el desarrollo del menor fueran la verdadera prioridad, no tendríamos quizás un sistema educativo tan nefasto en el que, entre otras cosas, se podrían abordar estos temas.
¿Y qué tal una identificación zero-knowledge?
Evidentemente supondría un desarrollo técnico importante, pero la posibilidad existe.
Una wallet open source donde puedas tener tu identidad en local (emitida de forma similar al certificado digital) que permita conocer qué datos se entregan a la plataforma; por ejemplo, si cumples con ser mayor de 16 años o no, solo eso, nada de tu nombre ni cualquier otra cosa que te identifique.
Esa podría facilitar ciertas adaptaciones (aunque ojo con no caer en el punto 8), pero claro, la forma más fácil y que más interesa es otra: entrega tu DNI, tu cara y toda tu identidad… y esperamos no tener problemas de seguridad luego.
Nuevamente, el propósito de limitar la exposición de los niños a las redes sociales no solo me parece algo bueno, sino que hay que trabajar en ello. Cualquiera que hablase conmigo cinco minutos sobre “internet” lo sabe.
Pero creo que el único propósito no es ese y, aunque lo fuese, no es algo que me gustase que alguien que considerase “mi peor enemigo” pudiera llegar a “controlar” o “ampliar”, porque creo justamente que esto no va de niños.
Invito a evitar la típica polarización: no todo es blanco o negro, y defender o apoyar un lado u otro no te convierte en bueno o malo; son puntos de vista, la protección de los niños me parece clave y algo que evidentemente se debe tratar.
Recuerda que tu vecino, aunque piense diferente, no quiere joderte, pero hay a quien le interesa que no te lleves bien con tu vecino.
Un saludo,
Stark
DON'T UPLOAD YOUR FAMILY PHOTOS TO AI
DON'T UPLOAD YOUR FAMILY PHOTOS TO AI
DON'T UPLOAD YOUR FAMILY PHOTOS TO AI
DON'T UPLOAD YOUR FAMILY PHOTOS TO AI
DON'T UPLOAD YOUR FAMILY PHOTOS TO AI
This is going to be a scam gold rush like we've never seen before. Facebook Boomers have NO Idea what's coming. They are TURBO COOKED. Warn your loved ones. This is a Hiroshima level event. Develop a safe word only you know with your circles. GOOD LUCK!!
Me he quedado despierto para escuchar el fin de Radio Nacional de España @rne en onda media 📻 774 kHz desde León.
Han empezado las noticias de las 03:00 y tras unos segundos han cortado la emisión.
No han tenido ni el respeto de grabar un mensaje de despedida.
Qué tristeza 😢
> Crypto is building toward human empowerment, as it has been since the beginning
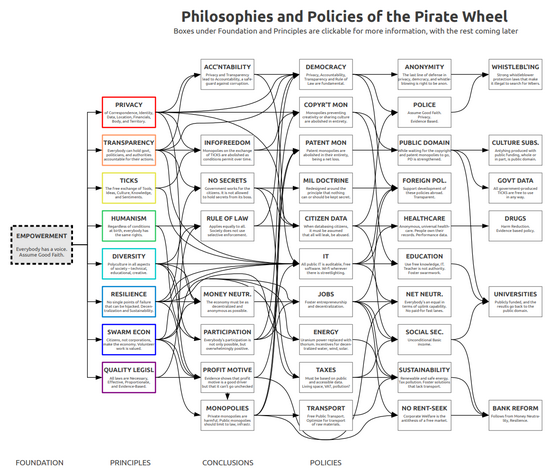
"Empowerment" was the code of the philosophy of the Pirate Party, before crypto even existed.
🔴 Hoy aprendí que para pagar en línea la renovación del DNI hay un «manual de usuario» PDF de 13 páginas.
Solo se puede pagar con tarjetas expedidas por unos concretos bancos que aparecen en una lista. El proceso implica que el ciudadano remita la orden de pago firmada con certificado digital mediante Autofirma. ‼️
En cambio, para pagar presencialmente en la comisaría basta acercar la tarjeta al datáfono, como en cualquier comercio.
🟢 En general, si un trámite digital viene con «manual de usuario», es que está mal diseñado. El propio trámite debe guiar al usuario durante el proceso con instrucciones claras y contextuales.
🟢 Del mismo modo que una lavadora no arranca si la lavadora está abierta, una impresora no imprime si no tiene papel y los productos peligrosos tienen tapones a prueba de niños, los trámites digitales deben prevenir los errores humanos («poka-yoke»).
This deserves a chime-in from @buildwithtaco! Canary uses TACo's policy-bound encryption and threshold network to enforce conditions like liveness and time locks.
TACo could be powerful with @fileverse too: conditional FV decryption, time-based dDocs access, revocation, social recovery, etc.
🤔 Does FV currently support "publish my doc after 24h"?
Encrypted messaging, like @signalapp, is critical for preserving our digital privacy. Two important next steps for the space are (i) permissionless account creation and (ii) metadata privacy.
@session_app and @SimpleXChat are two messaging apps pushing these directions forward.
For this reason I've donated 128 ETH to each. Addresses available on their websites if you wish to follow on:
https://t.co/07ORUYDCu8
https://t.co/FQde3IK0uz
But also, actually download and use them!
Neither of the two are perfect pieces of software, they have a way to go to get to truly optimal user experience and security. Strong metadata privacy requires decentralization, decentralization is hard, users expecting multi-device support makes everything harder. Sybil / DoS resistance, both in the message routing network and on the user side (without forcing phone number dependence) adds further difficulty.
These problems need more eyes on them. I wish all teams working on these important problems best of luck.