El grupo #Cl0p#ransomware afirma haber #hackeado a IMS Group Pvt. Ltd. 🇮🇳 (https://t.co/cQjWwtsoSE), es subsidiaria de Empresaria Group, PLC 🇬🇧(@EmpresariaGroup), una empresa global que brinda soluciones en reclutamiento y selección de personal a nivel mundial... Este #ciberataque estaría vinculado con #Cleo 🇺🇸 (@CleoNeverStops), un #software de transferencia de archivos que utilizan las empresas...
#LON $EMR
Más ℹ️ registrate gratis en #VenariX ➡️https://t.co/OW9Te2XdwS
#HR #HumanResources #Staff #HumanCapital #CyberAttack #RRHH #Employment #India #hackeo #infosec #cybersec #recruitment #Gujarat #SoftwareEngineering #SoftwareDevelopment
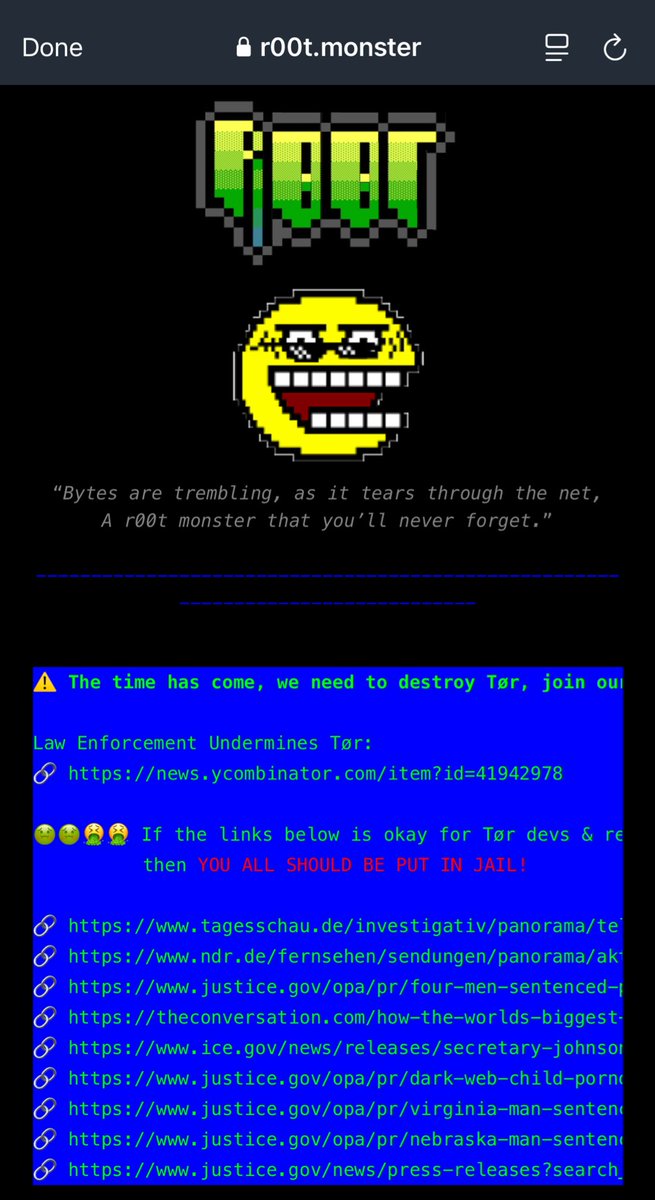
❗🥷 La red TOR bajo ataque durante varias semanas #StegaIntelligence
👁️🗨️ Este ataque contra la red Tor muestra una táctica compleja de suplantación de IP (IP spoofing), en la que el atacante manipula la infraestructura de Tor haciéndola parecer responsable de escaneos de puertos en el puerto 22/TCP (SSH). Al falsificar la dirección IP de los nodos de salida y directorio de Tor, el atacante está generando solicitudes de abuso falsas. Estas, a su vez, provocan que los proveedores de alojamiento reaccionen bloqueando nodos de Tor, interrumpiendo su funcionamiento legítimo sin justificación real.
💡 Este tipo de ataque de denegación de servicio (DoS) indirecto es efectivo porque utiliza la infraestructura de terceros (proveedores de alojamiento) para eliminar los nodos de Tor.
Es, en efecto, una técnica de “abuso por intermediarios”, lo que complica aún más la defensa.
💡➡️ La recomendación para los proveedores de alojamiento de ignorar las quejas relacionadas con "escaneo SSH" o "escaneo de puertos en 22/TCP" que provengan de IPs específicas (disponibles en el enlace de Pastebin) puede ayudar a mitigar el daño, aunque solo hasta cierto punto.
https://t.co/vZJFoPRmSj
Si se puede triangular la fuente real del tráfico, podría ser posible bloquear o mitigar el ataque 🙂↕️
❗ El sitio web del atacante, https://t.co/Lv81UFPrt2, podría ofrecer pistas adicionales, aunque también es probable que sea un señuelo o parte de una campaña de desinformación para distraer o desviar a los investigadores.
S.I Stega Intelligence
🚨 Subdominio del #SAT (Servicio de Administración Tributaria) 🇲🇽 se encuentra comprometido.
hxxps://cu1-anu-uat-pfemp.uat.clouda.sat.gob[.]mx
Hoy redirige a casinos fraudulentos pero esto podría cambiar, por ejemplo, a la descarga de malware / #traffers.
cc: @SATMX@gobmx
Os preguntáis por qué en situaciones límite o de tragedia sale a la luz lo mejor del ser humano pero pasado un tiempo ni nos acordamos? Os dejo la explicación psicológica como buena crimi, dentro hilo 🧵
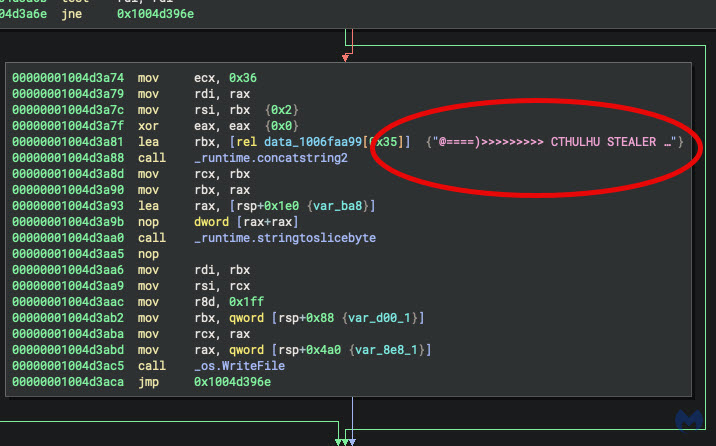
#Cthulhu Stealer targeting #macOS spotted in the wild! 🦑 Similar to #AMOS Stealer but with key differences. Great breakdown by @CadoSecurity 👏 – stages data in /Users/Shared/NW/, compresses it for exfiltration, and uses OpenSSL for AES decryption.
New Nebula Ransomware leak site
New Lynx Ransomware leak site
|__*INC Source Code
Another hospital ransomed (again)
LockBit recycling posts (again)
New C2s
New Zero-Day posted - it’s not a 0day
New victims posted this weekend ⤵️⤵️
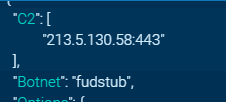
#Remcos RAT being delivered as a fake Crowdstrike Hotfix, targeting @bbva bank
from: /portalintranetgrupobbva.com
Delivered via Dropbox
C2: 213.5.130.58:443
Detonation:
https://t.co/6kt15AWD36
Crowdstrike Analysis:
It was a NULL pointer from the memory unsafe C++ language.
Since I am a professional C++ programmer, let me decode this stack trace dump for you.
🎣New Phishing Campaign from North Korean Threat Actors 🎣
One leading threat actor, dubbed UNC4899 (also known as Jade Sleet, PUKCHONG, TraderTraitor), is carrying out phishing attacks and unsuspecting-looking job offers to send malware-filled trojanised Python apps to cryptocurrency professionals.
🎯 Targets: Brazilian government, aerospace, tech, and financial sectors.
💰 Focus: Cryptocurrency and fintech firms.
🛡️ Groups: Notable actor UNC4899 (aka Jade Sleet) uses job-themed social engineering to spread malware.
🛠️ Tactics:
• Send job description PDFs.
• Follow up with a skills questionnaire and trojanized Python app from GitHub.
🥷🏽Other Groups:
• PAEKTUSAN: Uses phishing emails with C++ downloader malware.
• Moonstone Sleet: Distributes malware via counterfeit npm packages.
Later that year, researchers reported on a North Korean group operating under the name Moonstone Sleet, targeting the IT, education, and defense sectors, aiming at victims with counterfeit NPM packages, similar to UNC4899’s activities but with different techniques.
They also show that North Korean cyber espionage groups are still a persistent and evolving threat and that organizations would be ill-advised to relax their guard, neglect their cyber hygiene, and assume employees will always be able to spot such intricate social engineering.
Sign up for a free ThreatMon account and get real-time updates on attacks targeting your industry ⏩️ https://t.co/VjLNuPUe8T
#CyberSecurity #Phishing #NorthKorea #ThreatIntelligence #Brazil