Fixes are available for CVE-2026-109518, a High severity vulnerability in APT, the package manager used in Debian, Ubuntu, and derivative Linux distributions. The CVE has a CVSS 4.0 score of 7.7.
Remediation details are available on our blog.
https://t.co/x3q5jIeD4J
¿Quieres aprender a programar, pero la teoría te aburre? 💻✨
Te presentamos los Google Codelabs: tutoriales interactivos donde aprendes construyendo.
La dinámica es simple: sigues instrucciones paso a paso, escribes código real y terminas con un proyecto 100% funcional.
Hoy te sugerimos uno para empezar 🧵👇
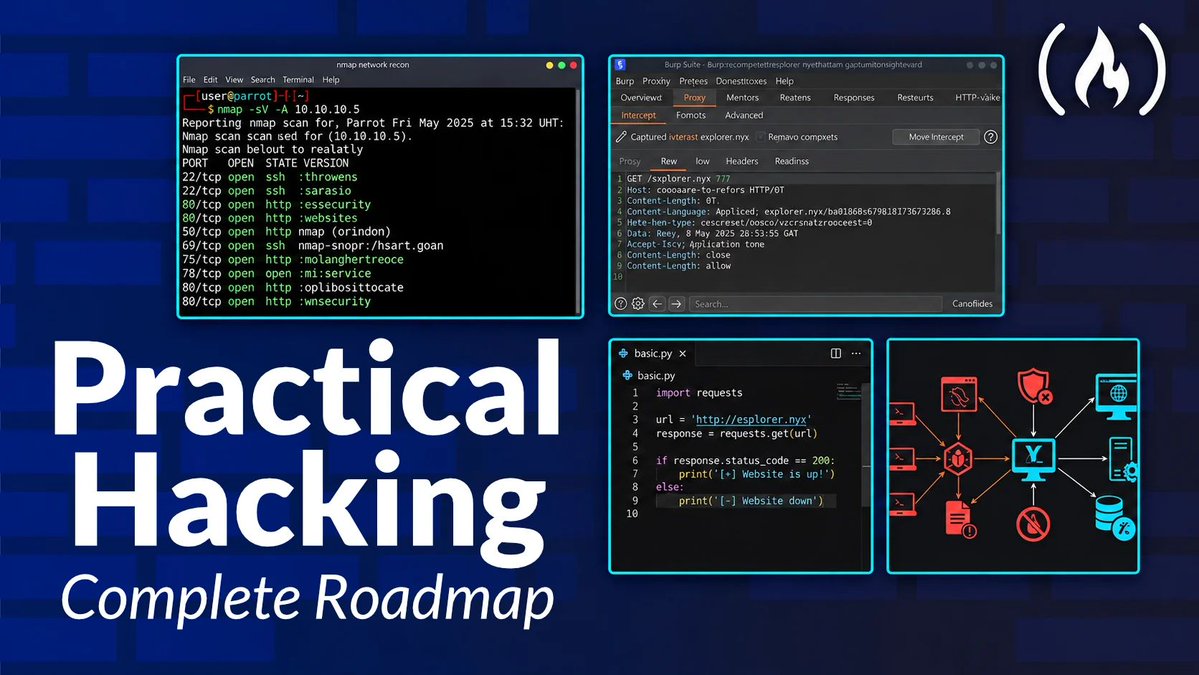
If you want to defend against attackers, you have to understand how they attack.
And you can learn how to break into systems (ethically and responsibly) in this course.
You'll learn about target reconnaissance, vulnerability assessment, web exploitation, and more using a dedicated Capture the Flag machine.
https://t.co/0l8yw92T3n
La vulnerabilidad crítica PHP2Shell (CVE-2026-109618/19), con una puntuación CVSSv4 de 9.2/10, afecta potencialmente al 75% de los sitios web de Internet al permitir la ejecución remota de código en los servidores.
Aunque el equipo de PHP lanzó parches de emergencia para las versiones modernas, casi el 48% de los servidores mundiales utilizan versiones obsoletas que no recibirán actualizaciones oficiales. Para mitigar el riesgo en sistemas sin soporte, se recomienda actualizar los servidores compatibles o implementar reglas de protección mediante un WAF de Cloudflare y restringir los límites de memoria en php.ini.
Para más detalles, puedes visitar Cloudflare.
https://t.co/EM0Xumrmyp
El Centro Nacional de Ciberseguridad de Países Bajos publicó en GitHub un repositorio gratuito para ayudar a enfrentar las dos vulnerabilidades críticas de PHP.
Incluye información técnica, herramientas de detección y recomendaciones para mitigar los riesgos.
https://t.co/MJnFVJYf79
La crisis de PHP explicada para no informáticos 🧵
Hoy medio mundo apagó páginas web por una falla en algo llamado PHP. Si no eres informático y te preguntas qué pasó, por qué hubo gobiernos que cerraron sus sitios y si deberías preocuparte, te lo explico con ejemplos de cocina y cerraduras 👇
🚨 Si tienes un servidor con PHP, actualízalo hoy. Ya salió el parche y ya hay ataques reportados.
Las versiones corregidas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Todo lo anterior a esas versiones está afectado.
Ayer habia mucha especulacion pero ahora sí es oficial: son 2 fallos en el núcleo de PHP (CVE-2026-109618 y CVE-2026-109619), conocidos como PHP2Shell, con gravedad 9.2 de 10, que permiten a un atacante ejecutar código de forma remota en servidores web sin iniciar sesión. Ambos son errores de memoria, en simple: PHP a veces no limpia bien la memoria entre una petición y otra, y un atacante puede aprovechar esos restos para meter su propio código.
Y esto afecta a toda instalación de PHP que atienda peticiones web: PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed. Los más expuestos son los que usan mod_php.
Los ataques ya lo estan reportan empresas de seguridad: watchTowr detectó explotación real en su red de honeypots, Cloudflare dice que los ataques empezaron y Patchstack confirmó varios incidentes. PHP todavía no lo ha confirmado y CISA aún no los agregó a su catálogo de vulnerabilidades explotadas.
Asi que si estás en versiones viejas: PHP ya no da soporte a 8.1 y anteriores, pero por la gravedad publicó parches mínimos para 7.4, 8.0 y 8.1, pensados para quien compila desde el código fuente. Las distros y proveedores con soporte largo recibieron los parches antes de la publicación, así que si tu PHP viene de Ubuntu, Debian o RHEL, revisa sus paquetes. Si estás en algo más viejo y sin proveedor, toca migrar.
Lo que tienes que hacer hoy:
☑️ Actualiza a 8.5.12, 8.4.27, 8.3.36 o 8.2.35
☑️ Reinicia PHP-FPM o Apache para que todos los procesos usen la versión nueva
☑️ Si usas Docker, reconstruye tus imágenes
☑️ En Debian/Ubuntu, confirma con apt changelog: php -v puede mostrar el número viejo aunque ya esté parchado
☑️ Si usas el repositorio de Remi, hoy no tendrá actualizaciones: cambia a los paquetes de tu distro o compila PHP desde el código fuente
☑️ Si no puedes actualizar ya: pon session.upload_progress.enabled=0 y reinicia todos los procesos. Eso bloquea el ataque demostrado por esa vía, pero no los demás caminos. Actualizar es la única protección confiable.
☑️ Si estás detrás de Cloudflare, ya hay reglas de firewall contra los vectores conocidos, disponibles para todos los clientes, incluso el plan gratis. Ayuda, pero no reemplaza el parche.
WordPress, Laravel, WooCommerce, Magento… todo corre sobre PHP. El fallo está debajo de todos ellos: no se arregla actualizando plugins ni tu código, sino la versión de PHP del servidor.
La #InteligenciaArtificial está cada vez más presente en la educación. Pero ¿cómo preparar a los estudiantes para interactuar con ella de forma segura y responsable?
El Marco de competencias para estudiantes en materia de IA de la UNESCO propone 12 competencias en cuatro dimensiones, con el objetivo de ayudar a los educadores a integrar la IA en los programas de estudio escolares.
Más información: https://t.co/tEp9o3mI33
Seriously?! Over 3000 pages of scientific programming power with Python!
Download this 3582-page PDF “SciPy Reference Guide” at https://t.co/2xaGWL6HVa
We’re sharing a solution to the Navier-Stokes Millennium Prize Problem, one of the deepest problems at the frontier of mathematics.
The proof was produced by a group of agents, using an OpenAI next-generation model significantly more capable than GPT-6 Astra.
The problem concerns whether the description of smooth three-dimensional fluid motion modeled by the Navier-Stokes equations can break down. It has remained unresolved for roughly 90 years.
We congratulate Levent Alpöge and Tristan Buckmaster on their remarkable mathematical work.
We (the researchers and the agents) did not see any of their work through any means until they released it publicly — in particular, no specific user data was accessed in order to solve this problem.
While unlikely, we cannot rule out that de-identified data derived from their usage of our products helped improve our models.
However, our proofs differ significantly and even the precise results proved are different in the Euler case (forced vs. unforced).
For the first time, scientists have mapped the complete brain and central nervous system of an adult male fruit fly — a key model organism in science. 🪰
Working alongside HHMI Janelia Research Campus and the scientific community, @GoogleResearch scientists and researchers used AI to combine millions of 2D images into 3D neural shapes, reconstructing a record-breaking 166,000+ neurons. This foundational map of the adult male fruit fly brain can help accelerate our understanding of the brain, and is a major milestone in neuroscience.
🗽 NEW YORK 🗽
Tickets are on sale NOW for the Demon Slayer: Kimetsu no Yaiba -To the Hashira Training- World Tour at the Regal Union Square in NYC on February 10!
Be the first to watch the film, plus special guest appearances & more!
🎟️ BUY TICKETS: https://t.co/0wyBIn3fnZ
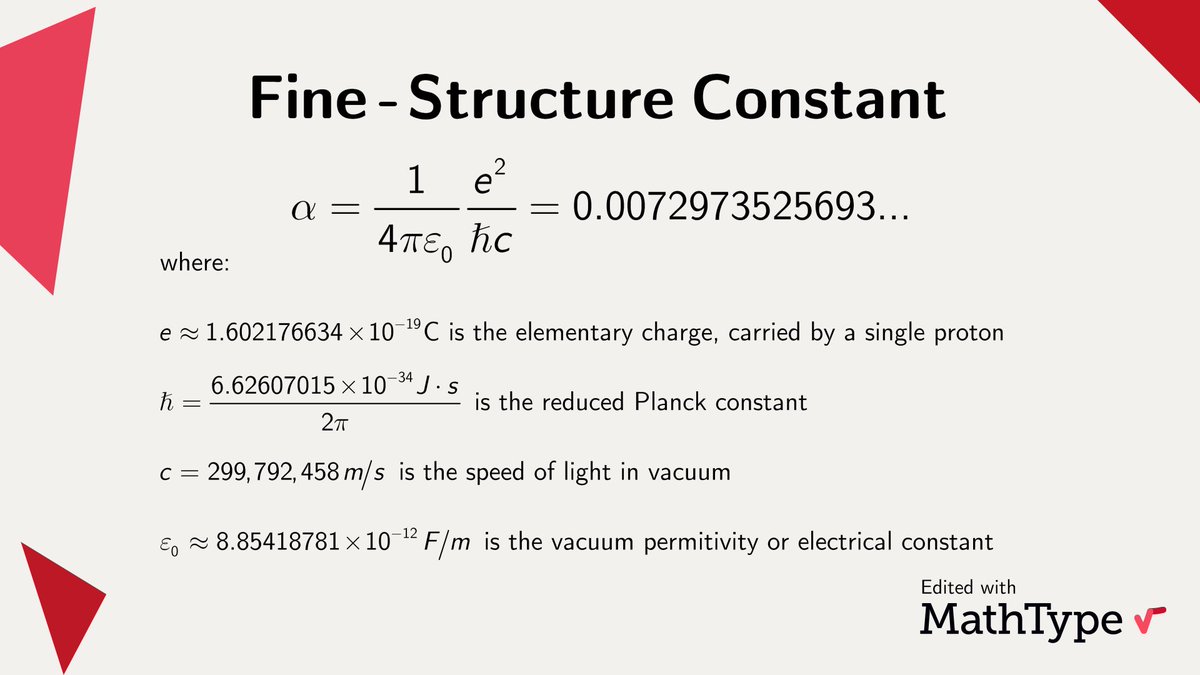
The fine-structure constant, introduced in 1916 by Arnold Sommerfeld, quantifies the electromagnetic interaction between elementary charged particles, which allows us to characterize the spectral lines of the hydrogen atom.
#MathType#math#mathematics#Physics